サイバーセキュリティは、今日の世界が直面している最も 戦略的に重要な課題の一つ です。サイバー攻撃者は引き続き世界のビジネスに重大な課題を突きつけており、今後5年間で価値が 5兆ドルを超える資産が危険にさらされると推定されています。
急速なデジタル化と第四次産業革命の主要な技術トレンド、高度に接続されたネットワークの普及、人工知能、スマートシティは、サイバー攻撃の速度と影響を劇的に加速させる可能性を秘めています。こうした高まる脅威に対抗するため、世界のビジネス界は2019年末までに、総額で 1,240億ドルを超えるをサイバーセキュリティに投じる見込みで、これは昨年の世界のがん治療およびケア医薬品への支出額に匹敵します。しかし、世界のサイバーセキュリティ支出は急増しているものの、従来型投資による効果は、セキュリティ侵害の波を食い止められていません。過去5年間で、侵害件数は 67%増加しています。
従来の常識では、最も多く支出する組織が最もよく守られるとされています。しかし現在の状況の変化は、今後サイバーセキュリティ能力の構築において重要な問いが、組織がどれだけ投資するかではなく、何に投資するかになることを示しています。
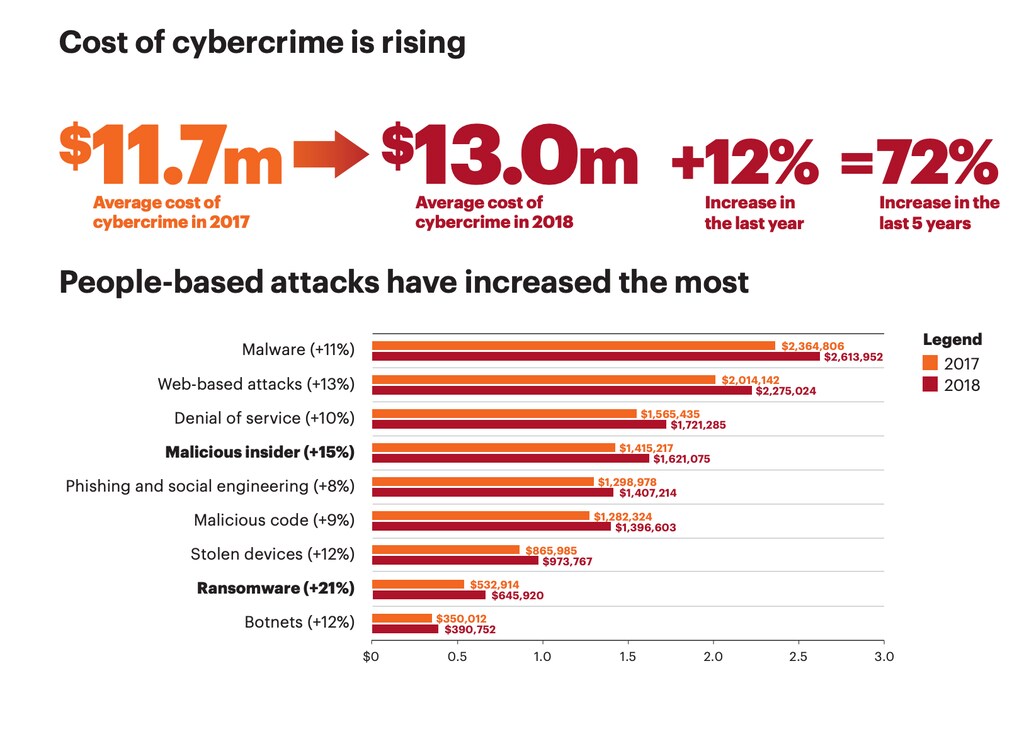
これまでサイバーセキュリティ業界は、組織の資産を守ることを目的とした人材、プロセス、技術への投資に大きな重点を置いてきました。境界防御、クラウンジュエル、多層防御、サイバー・キルチェーン、検知と対応といった用語や流行語は、攻撃者を締め出し、貴重な資産を守るために必要なあらゆるものへの支出を促してきました。
しかし、内部のみに焦点を当てた戦略は敗北につながります。新たなデジタル未来において効果的に事業を運営するためには、組織は自社が活動するより広範な多利害関係者の環境の中でサイバーセキュリティを捉える必要があります。ビジネスリーダーは、自らをダイナミックで強力なエコシステムにおける主要なプレーヤーとして理解しなければならず、このエコシステムのサイバーセキュリティへの効果的な投資こそが、最も有効な防御となるでしょう。
役割と責任に対する理解の転換
サイバーセキュリティ課題の真の性質をより深く理解するために、組織のリーダーは、自社の境界を越えて、パートナー、サプライヤー、顧客、政府機関、競合他社などを含む、より広範なつながりのあるコミュニティにおける自社の広い役割へと、判断の基準を移す必要があります。
現在のサイバーセキュリティの枠組みでは、組織の主な役割は防御者です。その主な責任は、防御を強固に保ち、「ハッキングされる」ことや「最も弱い環」となるという致命的な過ちを避けることです。エコシステムの文脈では、純粋に防御的な姿勢では不十分です。なぜなら、同じリソースを事実上共有し利用している主体間で、本来的な信頼の欠如を強化してしまうからです。
信頼の柱としての情報共有
レジリエントなエコシステムに必要な信頼を築くため、参加者は自らが持つ最も強力な手段の一つ、すなわち情報を共有する能力に投資しなければなりません。情報共有分析センター(ISAC)および関連イニシアチブは、特定のコミュニティを保護することを目的とした、情報共有のための運用基盤を提供しています。同様に、多様な民間企業が、共有された知見と能力に基づく統合型セキュリティソリューションを提供するために提携してきました。これらの取り組みは、特定のネットワークを能動的に保護するための技術的および通信上の経路を提供するものの、強固なエコシステムの基盤となる、信頼に基づく関係の重要な発展の始まりにすぎません。
取引的な情報共有を超えて統合されたエコシステムへと進むため、組織は情報共有を、共通の価値観と信頼構築の本質的必要性によって推進される戦略的資産として捉えなければなりません。サイバー資源は、情報の量ではなく質、そして利用可能な関係性によって測定されるべき、洞察の共有により重点を置く必要があります。さらに企業は、何を、なぜ、いつ共有すべきかを決定する必要性を優先し、そのためのリソースを割り当てなければなりません。新興の企業アーキテクチャの多くは既に存在しますが、リーダーは新たな最終状態へ向けてそれを推進し続ける必要があります。この最終状態には、業界や地域を横断して広く、技術的・運用的な詳細において深く、そしてますますデジタルのペースで行われる情報パートナーシップが含まれます。
継続的な集団行動の推進こそが最善の防御
継続的な集団行動は新たな常態とならなければなりません。そして、堅牢な情報共有と信頼構築こそが、そこに至るための手段です。効果的な集団行動は多様な形をとるべきであり、いずれもデジタル未来を守るという共通の目的に基づくものです。これには、共通インフラを共有された技術的専門知識によって強化すること、より賢明で効果的な規制を形成すること、そしてグローバルな法執行機関を強化することが含まれます。マクロレベルでは、サイバーセキュリティへのこの共有投資の全力が、第四次産業革命の能力の使用および悪用に関連するグローバルな倫理とテクノロジーガバナンスの形成に寄与するでしょう。
この新たなパラダイムへ向けて動き始めるため、上級リーダーは自らの現在の影響力の範囲内で、目的意識のある具体的な措置を講じることができます。リーダーシップは、自組織内において集団行動を構築・可能にする能力、すなわち技術プラットフォームだけでなく、外部主体と関わるために必要な内部プロセスにも資源を配分すべきです。さらに、リーダーシップには、機密性や専有性のある情報の堅牢な共有など、集団行動を可能にするための活動に関与することによって、不確実性が高いかもしれない法的環境に果敢に立ち向かう責務があります。情報共有を規定する近年の法律は、この望ましい成果を築くための官民連携の力強い例であり、必要な場合には、ビジネスリーダーに対して正式な保証を提供するものでもあります。
企業中心からエコシステム中心への、この重要な焦点の転換には、伝統的な組織的リスク管理を超える、コミュニティのレジリエンスと集団行動を測定するための新たな枠組みが必要です。官民の主体は、この新たな現実を反映するために既存の枠組みや基準を修正すべく協力する必要があります。取締役会と上級経営陣は、エコシステム全体を見据えた思考を、サイバーリーダーシップの実践の基盤そのものに組み込まなければなりません。組織の重要業績評価指標(KPI)は、関係構築と管理、情報共有プロセス、洞察の創出、共同行動の有効性を測定しなければなりません。これらの変化は官民の主体の権限と能力の範囲内にありますが、彼らに緊急に求められているのは、視点の根本的かつ急進的な転換です。




