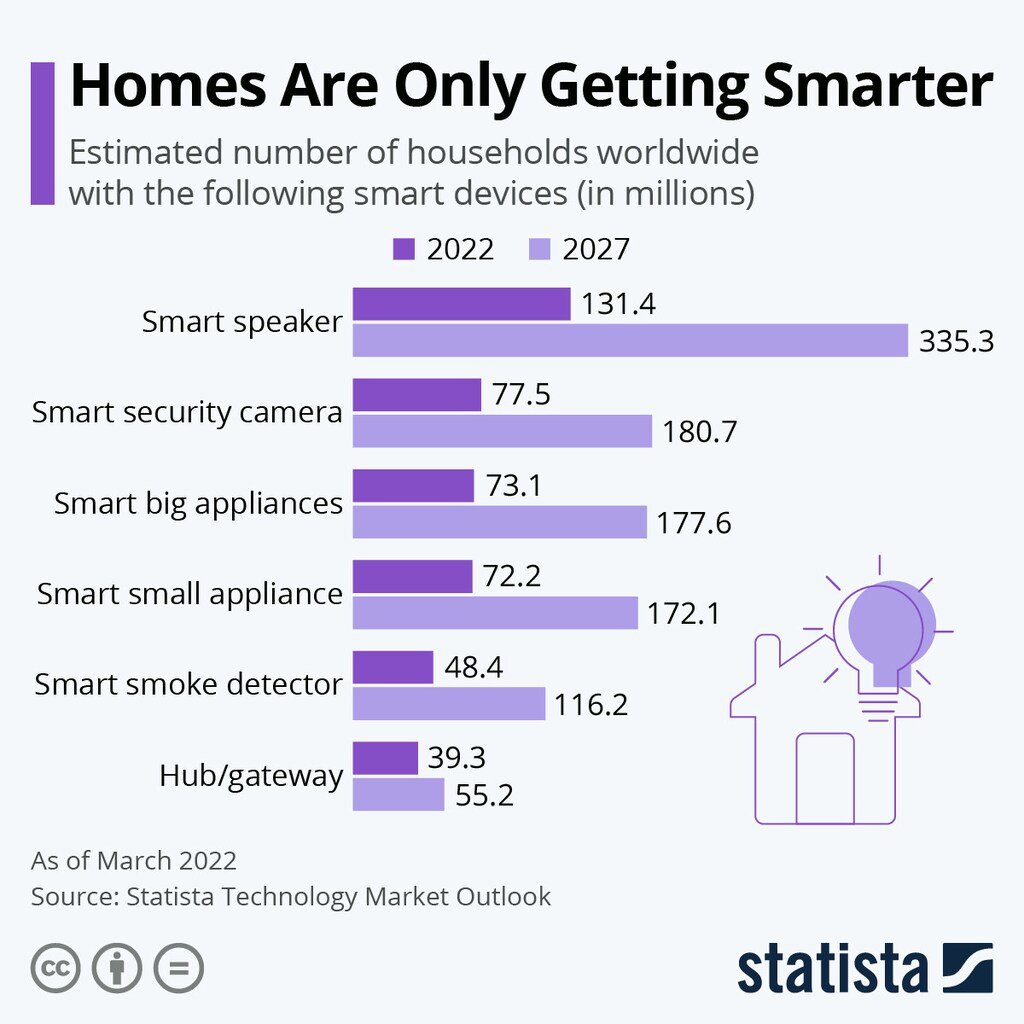
約6億7,200万世帯が2027年までにスマートホームデバイスを利用すると予想されているが、これらのデバイスのサイバーセキュリティは製品によって異なる。
デバイスのセキュリティについて情報を得る責任は消費者に課されている。しかし、デバイスのサイバーセキュリティに関する情報は容易に入手できなかったり、理解しにくかったりすることがある。
スマートデバイス向けのサイバーセキュリティ表示ラベル制度は、メーカーに対し、自社製品が厳格なサイバーセキュリティ評価に合格したことを証明するよう促し、顧客がより十分な情報に基づいて判断できるようにするものである。
約6億7,200万世帯が2027年までにスマートホームデバイスを利用すると予想されている。接続性の向上に伴い、サイバー攻撃、プライバシーの侵害、嫌がらせ、身代金要求などを含むリスクも高まっている。スマートデバイスがハッキングされたという報告はもはや珍しいことではなく、毎日のように起きている。
利便性を提供するはずのデバイスが、脅威とストレスの原因となっている。2020年にシンガポールでは、約5万台の家庭用防犯カメラが不正アクセスを受け、映像が違法なウェブサイトに売られた。自宅を守るために設置したデバイスが、代わりにプライバシーを侵害している状況を想像してほしい。
こうした脅威を受けて、世界経済フォーラムの『Global Action and Progress Report 2022』は、接続技術のガバナンスに関して国際社会が一定の進展を遂げていることを示している。例えば、官民セクターはサイバー犯罪対策のためのベストプラクティスや標準について協議し、策定を進めている。しかし、これらの取り組みが実効性を持つためには、共通のベストプラクティスを世界規模で構築し、サイバー犯罪防止のアプローチがしばしば断片化している状況を是正する必要がある。
スマートデバイスのラベル表示
理想的な世界では、インターネットに接続されたデバイスはライフサイクル全体を通じてセキュリティ・バイ・デザインが実現されているはずである。しかし、スマートデバイスの多くは機能性の最適化を目的に設計されており、複数の脆弱性を抱えているため、サイバー攻撃への耐性が低い。
攻撃のリスクから自らを守るため、消費者はデバイスのセキュリティについて自ら情報を得ることが求められている。しかし、デバイスのサイバーセキュリティに関する情報は容易に入手できなかったり、理解しにくかったりすることがある。多くの場合、スマートデバイスの利用者は痛い目に遭って初めてそれを学んでいる。
草の根のデジタル安全活動団体「I Am The Cavalry」でサイバー安全の提唱者を務めるBeau Woods氏によれば、「購入者がセキュリティを購入判断に組み込むための情報を与えないことは、同時に、購入者が落ち度なく被った損害の全責任を負わせることにもなり、到底容認できない。特に、市場にある製品には基本的なセキュリティと安全性が備わっていると、ほとんどの人が期待しているのだから。」とのことである。
スマートデバイスにサイバーセキュリティの格付けラベルがあったらどうだろうか。メーカーは、自社のスマートデバイスが厳格なサイバーセキュリティ評価を経て、基準を満たしていることを証明する必要が出てくる。顧客はより十分な情報に基づいて判断できるようになる。
製品への表示は1800年代後半にさかのぼり、当初は危険な製品や表示が不正確な製品から消費者を守るために導入された。近年、政府はサイバーセキュリティのためのスマートデバイス表示の適用に対する関心を高めている。シンガポール、フィンランド、およびドイツなどの国々は、消費者向けスマートデバイスのサイバーセキュリティ表示制度を確立し、デバイスのセキュリティに関する情報を提供している。
こうした制度は、メーカーの競争力維持にも役立つとともに、設計の初期段階からサイバー攻撃の防止を設計に組み込むインセンティブにもなりうる。
シンガポールでは、スマートデバイスに内蔵されたサイバーセキュリティの仕様に基づいて星の数で評価されており、購入前に消費者が機器を比較できる仕組みになっている。星の数が多いほど、より厳格な要件を満たし、より厳しいセキュリティテストに合格していることを示す。
ドイツは、IoTデバイス向けの任意の表示制度を導入している。ラベル、パッケージ、またはウェブページ上のQRコードをスキャンするか、短縮リンクをたどることで、消費者は購入前にデバイスがこれらの要件を満たしていることを確認できる。ドイツのIT セキュリティラベルを取得したデバイスは、2年間有効であり、その後も市場監視の対象となり、無作為または特定の状況に応じて検査が行われることがある。
バイデン政権は、国立標準技術研究所(NIST)が公表したサイバーセキュリティ基準による表示制度を発表した。

進展の機会
スマートデバイスとサイバーセキュリティの破壊的な性質は、表示のプロセスに以下の課題をもたらす可能性がある。
静的なラベルが提供する情報は一定期間のみ有効であり、リアルタイムの情報を示すのではなく、更新が必要となる。これを克服するため、ラベルには動的な要素を含め、セキュリティ情報を追跡できるようにすべきである。
表示制度の基準が適切な水準に設定されていない場合がある。基準が不十分な水準に設定されていると、メーカーに誤ったインセンティブを与えかねない。表示制度の種類によっては、企業が最も容易または最も安価な選択肢を選び、より高いレベルのデバイスセキュリティを達成するための追加措置を限定的にとどめる可能性がある。
一方で、過度に厳格な要件は参入障壁となりうる。表示制度は、要件が達成可能で、持続可能であり、サイバー攻撃を防ぐのに十分であることを確保するとともに、メーカーが継続的により高いデバイスセキュリティと費用対効果の高いイノベーションを目指すためのメカニズムを備えるべきである。セキュリティが強化された新製品が市場に投入されても、ラベル取得の手続きを経ていない場合、消費者からは、より低いセキュリティレベルでもラベルを取得した製品ほどの注目を集めない可能性がある。
表示制度を機能させるには、これらの障壁を総合的に解決する必要がある。国家レベルの制度は、メーカー向けのインセンティブ制度、スマートデバイスのリスクと消費者にとっての利点に関する意識向上、およびサイバーセキュリティ教育の改善によって支えることができる。
デバイス表示制度の今後
シンガポールやフィンランドなどの国々は、相互協定を通じて障壁を低減するために協力している。NISTと米国商務省は、国家経済間での表示制度の相互承認を支持する必要性を提示しており、効果的な情報伝達の必要性はIoTデバイスのセキュリティに関して重要である。
セキュリティ・バイ・デザインが限定的な世界において、消費者に情報を提供するための表示は出発点にすぎないが、表示が個人や企業にどのような違いをもたらすかを理解するには、さらなる調査、協議、およびパイロット事業が必要である。スマートデバイスが真に社会に貢献できるようにするには、包括的でシステム主導のアプローチが求められる。重要な施策には以下が含まれる。
1. ライフサイクル全体にわたってセキュリティが組み込まれるよう、設計段階からコネクテッドデバイスのセキュリティを確保すること。
2. 政府、業界団体、企業が国際的に実施する表示制度の断片化を減らすこと。
3. 消費者が十分な情報に基づいて購入判断を行えるよう、最新で分かりやすく正確な情報にアクセスできるようにすること。
4. 循環経済モデルを採用し、コネクテッドデバイスを生産するために有限な天然資源の採掘と利用方法を見直すことで、環境リスクを緩和すること。
デバイス表示が消費者行動に与える実際の影響を理解し、メーカーにインセンティブを与えることは、スマートデバイスをセキュリティ・バイ・デザインで設計し、セキュリティの透明性を高めるための原動力となりうる。




