数週間前、こんな見出しがニュースに載りました。「ハッカーが22億件の記録からなる巨大な情報漏えいデータを拡散」。
サイバーセキュリティ分野では、こうした見出しは珍しくありません。一方、そうしたメッセージが潜在的な被害者のサイバーセキュリティに対する感情や、セキュリティ専門家が自らのバリューチェーンにどう取り組むかに、どのような影響を与えるかを考えることはあまりありません。
テクノロジーの利用者は、サイバー脅威を経済活動を妨げるもの、サイバーセキュリティを経済的負担と見ています。上記のような数字はあまりに巨大で、読者は何もできないかのように、最初から無力感を覚えます。こうした見出しや数字は、人々から力を奪います。
一方、サイバーセキュリティの専門家は、自分たちの仕事やサービスを、守るのに役立つ経済的価値の観点から説明せざるを得ないと感じています。その結果、直接的にも間接的にも自ら生み出している経済的価値が見過ごされていることに気づいていません。
こうした力学の結果、サイバーセキュリティ業界の多くが取りがちな手軽な戦略は、脅威の認識を高めること、つまり恐怖をあおる手法です。
確かに、甚大な価値の損失をもたらす深刻な攻撃は存在します。一部のコンピューターネットワーク作戦は、民主的なプロセスを妨害し、重要インフラを麻痺させ、巨額の窃盗を引き起こしました。あらゆる基準から見て、これは確かに憂慮すべき事態です。報道機関がこうした事例を報じるべきなのも当然です。
しかし近頃、個人的、ビジネス上、政治的、さらには軍事的な利害や理由から、事実を少しばかり過度に誇張し、数字や脅威を大げさに伝え、やや早まって結論を出すことが、ますます一般的になっています。
すると何が起きるでしょうか。悪循環が生まれます。警戒をあおるセキュリティ関連の報道が出るたびに、潜在的な被害者はさらに不安を感じ、無力感を抱き、関心を失います。その結果、攻撃が成功しやすくなり、警戒をあおる報道がさらに増えていきます……
この外生的な成長モデルは持続可能でしょうか。明らかにそうではありません。
サイバーセキュリティは全員が担う責任であり、最も弱い環は往々にして人間です。
誰もが関心を持つ必要があります。語り方を変える5つの方法を紹介します。
サイバーセキュリティは競争上の差別化要因
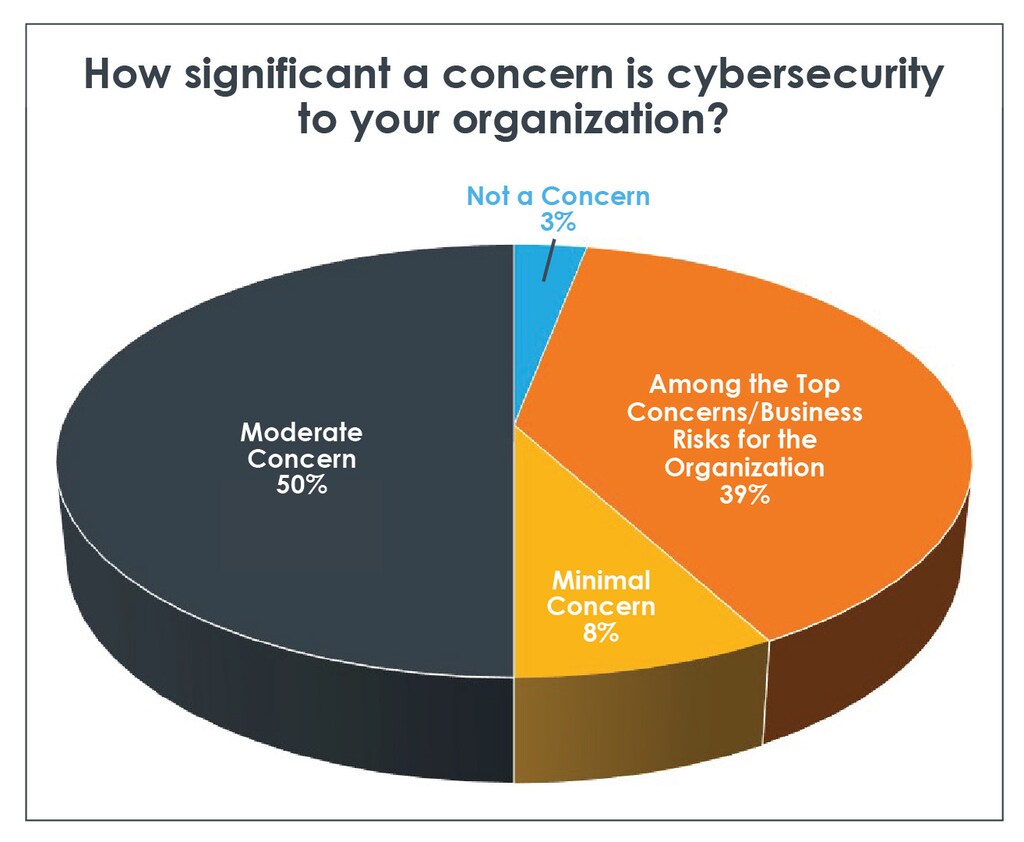
サイバーセキュリティは競争上の強みになり得ます。航空宇宙や原子力工学の企業に限った話ではありません。たとえば小売業者にとっても最優先事項であることは、最近の調査でも示されています。顧客やパートナー、さらには従業員も、セキュリティ実績の優れた企業を選ぶようになっていくでしょう。
サイバーセキュリティの専門家は、どうすればこの考え方をより効果的に伝えられるでしょうか。
少し理論を知ると役に立ちます。企業にサイバーセキュリティへの投資を促すことは、経済学的には、投資額を上回る支払意思額(WTP)を高めることに相当します。
たとえば、企業が次のようなセキュリティ認証の取得に消極的な場合、ISO 27001サイバーセキュリティの専門家は、懸念を招く統計や広告を使って脅威の認識を容易に高め、その認証に対する企業の支払意思額を押し上げることができます。あるいは価格を下げることもできます。前者はあまり倫理的ではなく、後者はあまり利益になりません。
支払意思額が低いのは、時間や人員、企業文化、優先事項が不足しているためかもしれないと考えてみてはどうでしょうか。こうした事情を見極めれば、迅速な認証を提案したり、認証プロセスを支援するために企業が割く常勤換算人員を減らしたりするなど、双方に利益のある解決策につながります。
セキュリティ提供者は、顧客の支払意思額を左右する要因をどうすれば把握できるでしょうか。方法は簡単です。対象となる人々が何を重視しているかを尋ね、動機や障壁について対話することで、サイバーセキュリティの専門家は、セキュリティ投資から直接的な価値を引き出すのに役立つ、より的を絞ったビジネス戦略を立てられます。
多くの顧客に少数の定量的な質問をするアンケートは、全般的な傾向を数値でよりよく理解するための簡単な手段です。フォーカスグループは質的な意見を得るのに有効で、ハッカソンも、サイバーセキュリティ業界で利用が広がっている好例です。
顧客行動の分析や、コンジョイント分析による顧客の優先事項の推定など、ほかにも方法があります。これらの手法に共通するのは、議論の中心にも解決策の中心にも顧客を据えることです。サイバーセキュリティで目指すのは、まさにそれです。
あなたも解決策の一端を担っています
顧客をプロセスの中心に置くことで、サイバーセキュリティの専門家は支援先企業の力を引き出します。現代の組織は、現場からも経営層からも、セキュリティを組織文化として根付かせる必要があります。
最高情報セキュリティ責任者(CISO)が経営委員会に加わっていない企業は、リスクにさらされています。セキュリティは、社内の全従業員に求められる考え方であるべきです。セキュリティ文化の醸成に消極的になる理由として、リスク回避と結び付けられることがよくありますが、そう考える必要はありません。セキュリティとは、前進しないことでも、リスクを取らないことでもありません。むしろ、何が懸かっているかを意識しながら前進し、リスクを取ることです。セキュリティを根付かせることで、従業員や管理職はより適切な判断を下せます。
私たちサイバーセキュリティの専門家は、適切なセキュリティ判断を欠いた決定をあまりにも頻繁に目にします。デューデリジェンスを行わずに合併する場合も、報道機関によって誇張された可能性のある脅威認識の誤りを理由に買収を見送る場合もあります。
偽情報が氾濫するなか、重要な決定を下す前に自社のリスク特性を深く理解し、詳細なリスク評価を行うことは、セキュリティ専門家が顧客を導くべき道筋の一つです。
サイバーセキュリティはプロセス
多くの企業がサイバーセキュリティへの投資を過少または過剰に行う理由の一つは、すぐに使える既製のソリューションが存在すると、いまだに信じ込まされていることです。そんなものはありません。
サイバーセキュリティ事業者が何を主張しようと、組織を完全に守れる保護装置はありません。また、セキュリティを全面的に外部委託できるサービスもありません。セキュリティオペレーションセンターを社内に設置するリソースがなく、サービス提供者に頼る中小企業であっても、委託先を選ぶ際にはセキュリティ意識を持つ必要があります。
セキュリティは目的地ではなく、道のりです。いたちごっこのようなもので、攻撃者はシステムに侵入する新たな方法を見つけるため、絶えず手法を進化させます。当然、防御側も侵入を防ぐため、手法を絶えず改善しなければなりません。
この考え方は、セキュリティが底なし穴のようで、組織がどれほど投資しても、さらに投資し続けられるという印象を与えがちです。
そうなるとは限りません。サイバーセキュリティの専門家は、利用可能なリソースを踏まえて顧客が自らリスクを評価し、必要な投資を判断できるよう、段階的に力を引き出すことができます。リスクのなかには軽減が必要なものもありますが、単に低減または移転できるものもあり、一部は受容できます。
さらに、サイバーセキュリティに費用がかかるのであれば、投資を活用して直接的な価値を生み出す方法を検討してはどうでしょうか。サイバーセキュリティの体制が整った企業は、サプライチェーンやエコシステム内の他社にセキュリティサービスを提供したり、保険会社とより有利な保険料を交渉したり、パートナーや顧客との間で時間をかけて築いた信頼を生かして、プラットフォームなどの新たなビジネスモデルを生み出したりできます。
サイバーセキュリティは実現可能
被害者の大多数が被害に遭うのは、十分な注意やデューデリジェンスを怠ったためです。外国の超大国が複数の重大な脆弱性を悪用して防御を突破したためではありません……
サイバーセキュリティはコンピューターやネットワークのセキュリティに端を発するため、専門知識のない人には非常に技術的な分野だと受け取られます。実際、サイバーセキュリティのエコシステムには、高度に技術的な要素が数多くあります。それでも、必ずしも複雑とは限りません。サイバーセキュリティ分野で人材が不足しているのは確かですが、技術的な複雑さが主な理由とは考えにくく、恐怖をあおる語り方のほうが、実際の原因としてより妥当かもしれません。
最大の問題は、組織のさまざまな階層にサイバーセキュリティを組み込むプロセスが欠けていることです。法務部門、広報部門、財務部門など、組織のあらゆる部署がセキュリティ態勢に関わっています。
サイバーガバナンス・プログラムの策定は、ロケット工学のような難題ではありません。サイバー危機管理計画の策定に、何年もの研究開発は必要ありません。数日から数週間で実行できます。
サイバーセキュリティについて十分な知識を持たない上級意思決定者がいることを、サイバー分野が難解な領域である証拠とは、もはや見なせません。それは責任感の欠如を示すものです。子どもから市民、政治家まで、あらゆる立場の人がサイバーについて学ぶ機会は何百とあります。
世界経済フォーラムは、取り組みの効果を高め、世界規模で中立的かつ開かれた機会のプラットフォームを提供するため、サイバーセキュリティ・センターを設立しました。私たちの役割は、組織が自らを助けるのを支援することです。組織にはそれができると、心から信じているからです。
サイバーセキュリティは前向きな言葉
最後に、組織が自社のセキュリティ態勢を公にすることをためらう主な理由は、報復を狙うハッカーの格好の標的になるのではないかという懸念です。これは時代遅れの幻想です。ハッカーはもはやガレージにこもり、評判を高めるために企業を攻撃しているわけではありません。
現在、攻撃者が狙うのは報道や称賛ではなく、金銭やデータです。競合他社のセキュリティ態勢が低いなか、ある企業の態勢が高く評価されているとしたら、なぜその企業を狙うでしょうか。
「隠すことで安全を保つ」と呼ばれるこの考え方は、悪しき慣行としてよく知られています。セキュリティ投資について積極的に発信することは、強力な抑止力になり得ます。
ここで重要なのは信頼です。セキュリティ投資が十分に検討されており、企業が単純な攻撃に引っかからないという、CEO、場合によっては取締役会からの信頼です。そうした信頼は、セキュリティチームと組織の他の部門との交流を通じて築かれ、徐々にプロセスとして形になります。こうした観点から、組織のコミュニケーションにサイバーセキュリティを取り入れることを推進すれば、社内文化の醸成につながります。
サイバーセキュリティは、テクノロジー、政策、ビジネスが交わる魅力的な分野であり、第4次産業革命に欠かせないものです。
恐怖の源であるべきではありません。希望の源であるべきです。
サイバーセキュリティは前向きな言葉です。そのように使いましょう。




