• 安全工学の手法は、サイバーセキュリティにも容易に適用できる。
• 安全上の「シナリオ」を策定することで、サイバー脅威への、より包括的な対応を構築できる。
• シナリオは、この分野の外にいる専門家にサイバーセキュリティのベストプラクティスを伝える際にも有用である。
安全工学コミュニティで得られた教訓を踏まえたサイバーセキュリティ戦略は、経営幹部や現場の実務担当者がリスクをより効率的に低減する助けとなる。サイバー攻撃の個々の構成要素ではなくシナリオで捉え、安全工学特有の体系的な計画手法を取り入れることで、サイバーセキュリティの専門家はより強固なアプローチを導入できる。
より慎重でシナリオを重視した計画の副次的効果として、シナリオを物語化の手段として用いることで、取締役会を含む、オペレーション担当者やその他のサイバーセキュリティ以外の経営幹部に対して、より効果的に伝えることも可能になる。現状では、サイバーセキュリティの専門家が独自の専門用語を用いることで、現場の担当者や事業責任者との間に認識の食い違いが生じることがある。
サイバーセキュリティ戦略はシナリオに基づくべきであり、次の3つの主要な提言を含む必要がある。
個別の事象ではなく、シナリオを分析する。
インテリジェンス主導型および影響主導型の分析からシナリオを導き出す。
サイバーセキュリティと安全が交差する領域について、優先順位を定め、障壁を取り除く。
安全工学の実践から直接学ぶことで、得られた知見は、人命の保護など、組織の最も重要な機能に直接貢献しうる。
1. 個別の事象ではなく、シナリオを分析する
組織への侵入はマルウェアではなく人間によって開始される。そのため、サイバーセキュリティ分析は、パッチ適用やマルウェア対策といった管理策だけに偏るべきではない。代わりに組織は、侵入の全ライフサイクル、特にマルウェアの背後にいる人間が取った手順について、全体像を把握するよう努めるべきである。
例えば、2017年にサウジアラビアの石油化学プラントの安全計装システムに対して行われた攻撃は、人命を直接の標的とした初めてのサイバー攻撃となった。このシナリオでは、マルウェアへの過度な関心と、安全システムの機能不全を引き起こした攻撃者の最終段階に注目したことで、攻撃者が3年間にわたって実行した十数の異なる段階に伴う、より深刻なリスクに関する貴重な知見が見過ごされた。組織は、マルウェアに関する技術的詳細を共有することで攻撃の特定と是正に注力したが、これは重要ではあるものの、後続の攻撃で攻撃者が容易に変更できるものである。
この攻撃は実際には2014年に始まっていた。2014年から2017年にかけて、攻撃者は組織に侵入し、産業ネットワーク内を移動しながら、運用や設備に関する情報を収集した。XENOTIMEと呼ばれるこの攻撃を実行したチームは、TRISIS または TRITON と呼ばれるマルウェアを展開するまでに、一連の段階を踏んだ。その総数は十数に上る。この同じ攻撃者が関与した他の事例では、マルウェアは再び確認されなかったものの、多くの段階は一貫していた。これは、攻撃者が能力を変えても、攻撃の手法には一定の一貫性を保つ、サイバーセキュリティにおいて一般的な現象である。
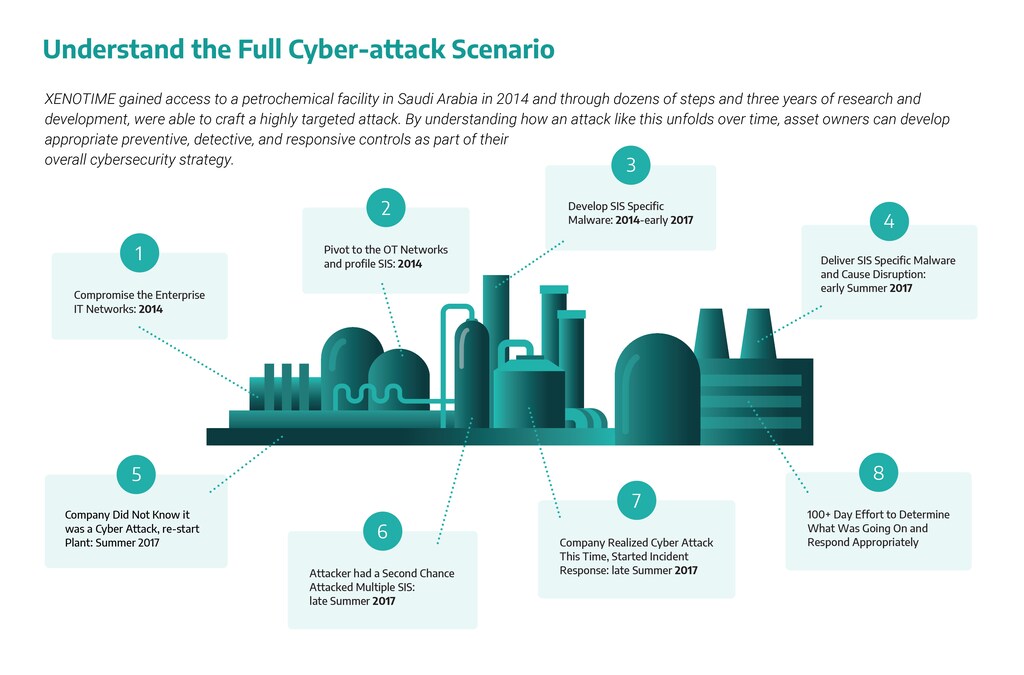
攻撃の連鎖における各段階には、攻撃者がもたらすリスクに対する複数の補完的な管理策があり、それらは、あらゆる組織が同様の攻撃にどのように備えるべきかを示すものとなる。例えば、攻撃者がネットワーク化された環境内をどのように移動するかを監視することなどが挙げられる。シナリオ全体を通して見ると、本事例研究は、XENOTIMEの手法と何らかの共通点を持つ他の攻撃者に備えるための防御戦略を、どのように策定し伝えるかについての物語を示している。戦略の共有はサイバー犯罪者の間で一般的に行われており、防御側が対応において優位に立つ助けとなる。
シナリオに基づく分析は、高度な専門用語や専門知識がなくても、リスクを理解しやすくする。安全技術者による長年の実践は、この種の分析にとって優れたひな形となりうる。例えば、ハザード・オペラビリティ分析(HAZOP)を実施することで、産業システムの設計と運用に関連するリスクを検討・管理できる。HAZOPを実施する一般的な手法の一つは、プロセスハザード分析(PHA)であり、専門の担当者を活用して、非安全または危険な状態につながるシナリオを策定する。これは個々の管理策のみを見るリスク低減戦略ではなく、システムがどのように連携して機能するか、そしてそれに影響を与えうるさまざまなシナリオをより広く検討するものである。
2. インテリジェンス主導型および影響主導型の分析からシナリオを導き出す
サイバーセキュリティの脅威は、意図的かつ綿密に計画を立てる攻撃者による行為である一方、安全シナリオは多くの場合、人的ミスやシステムの誤作動、故障に起因する。その結果、安全度水準は、例えば10年に1回や100年に1回といった故障率によって、ある程度の確信をもって測定できる。これに対し、サイバーセキュリティのシナリオについて発生頻度や可能性を考慮しようとすることは、非常に予測が困難で、うまくいかない手法である。代わりに組織は、これらのリスクシナリオからの防護を、二者択一の判断として捉えるべきである。組織は、その種のインシデントに備えるか備えないかのいずれかを決めればよい。
安全とサイバーリスクの共通点を最大化するシナリオを作成するため、組織は二つの方向からのアプローチを検討すべきである。
• インテリジェンス主導型のシナリオ(実際の攻撃に基づくもの)は、他の組織でインシデントにつながった事象を、正確に記録した事例であるという利点がある。過去のサイバー脅威や用いられた手法の研究は、非常に優れた教材となる。
• 影響分析は、実現可能性の検討(すなわち、ほぼ無限の可能性の範囲を思考すること)に近く、サイバーセキュリティからプラントエンジニアリングまで、多様なスキルセットを持つチームによって実施されるべきである。組織やプラント拠点にとって最も影響の大きい結果を把握したうえで、それらがサイバー手段によってどのように影響を受けたり実行されたりしうるかを検討できる。
現実に基づく事実と、影響の大きい実現可能性のシナリオを組み合わせることで、有意義なサイバーセキュリティ戦略の基盤となる、重層的なセキュリティとリスク低減の仕組みが形成される。
3. サイバーセキュリティと安全が交差する領域について、優先順位を定め、障壁を取り除く
安全に直接結びつけることができるサイバーセキュリティの取り組みは、組織全体の利益、プラント従業員の安全、そしてプラント周辺の人々や環境の安全を考慮し、優先的に取り組み、必要な資源を配分すべきである。
多くの組織では、サイバーセキュリティは事業部門や個々のプラントに提供されるITサービスとして請求されている。しかし、ほとんどの組織は、安全関連の費用を全社レベルの費用として一貫して扱っており、これはプラントの予算、業績賞与、主要指標に悪影響を与えない。全てのサイバーセキュリティの取り組みが安全に寄与するわけではないが、安全に寄与するものは、個々のプラントに費用を計上するのではなく、全社レベルで優先的に取り組み、十分な資源を配分すべきである。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティセンターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル世界において、理解と信頼の構築に焦点を当てている。
セクターを越えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援を行っている。
より広範なサイバー攻撃のシナリオを理解し、特定の一段階に過度に注目しないことで、予防、検知、対応の各管理策を、全体的なサイバーセキュリティ戦略の一部として策定できる。サイバーセキュリティリスクを考慮し、安全に直接影響を及ぼしうるシナリオは、優先順位付けと資源配分の最有力候補とすべきである。




