米SECは新たに規則案を提示し、上場企業によるサイバーセキュリティ侵害およびガバナンス慣行に関する報告を大幅に強化する見込みです。
世界経済フォーラムは取締役会向けのグローバル提言を公表しており、これは取締役会が新規則を遵守できるよう支援するものです。
効果的なガバナンスの鍵は、サイバーセキュリティを戦略的課題として捉え、サイバーリスクの経済性を理解し、サイバーリスクの専門知識を取締役会の監督に組み込むことにあります。
優れたサイバー戦略は優れた事業戦略です。長年、サイバーセキュリティの専門家はこの点を理解してきました。近年では、主要なCEOや独立取締役もこれを認めており、今や規制当局はそれを確立するための新たな規則を提案しています。
2022年3月9日、米証券取引委員会(SEC。投資家と資本市場の保護を担う米国の規制当局)は、新たな規則案を提示しました。この規則案は、上場企業によるサイバーセキュリティ侵害と、経営陣および取締役会がサイバーリスクの軽減に向けて行っている取り組みの両方に関する報告を大幅に拡充するものです。
SECの規制面での影響力を踏まえると、この動きは世界中の企業リーダーにとって警鐘とすべきものです。提案された規則はまだ発効していませんが、サイバーリスクに対するSECの見解は、取締役会にとって、経営陣による報告、組織体制、さらには構成に関する重要な検討事項を提起しています。
取締役会に求められる新たなサイバーリスク要件とは何でしょうか?
特に取締役は、ガバナンスと取締役会の専門性に関するSECの提案に注意を払う必要があります。SECは、サイバーリスクの監督が、投資家が企業戦略を理解する能力にとって重要であると明示的に指摘しています。具体的には、SECは次の点を問う方針です。取締役会の誰がサイバーリスクの問題について情報を得ているか、どのようにその情報を受け取っているか、取締役会がサイバーリスクをどの程度の頻度で検討しているか、そしてサイバーリスクが事業戦略、リスク管理、財務監督にどのように組み込まれているか。
さらに重要となり得るのは、取締役会メンバーのサイバーセキュリティに関する専門性の開示をSECが新たに求める提案です。この新たな要件は、企業がサイバーリスクをどのように捉えているかが最高レベルで重要であることを、世界中の投資家に示すシグナルとなるでしょう。これは、伝統的に取締役の選任で重視されてきた事業戦略、財務的な手腕、リーダーシップの習熟と同じ位置づけにサイバーの専門性を置くことを目指すものです。報告対象の分野は企業の注力分野を先導する傾向があるため、取締役会におけるサイバーの専門性の報告は、サイバーセキュリティをバックオフィス機能から、今後の経営者にとって中核的な能力へと、ついに押し上げる可能性が高いでしょう。
取締役会におけるサイバーの専門性の報告は、サイバーセキュリティをバックオフィス機能から経営者の中核的な能力へと、ついに押し上げる可能性が高いでしょう。
ダニエル・ドブリゴウスキー。
これらの新たな要件は、取締役会の報告の改善とサイバーリスク問題に関する取締役会の専門性向上へと企業界を後押しするもので、重要な時期に導入されます。現在、企業を狙ったサイバー攻撃の頻度と巧妙さは、目を見張るほどの速さで増加しています。IBMの「Cost of a Data Breach Report 2021 によると、前年の平均「データ侵害コストは$3.86 millionから$4.24 millionへ上昇した」となり、同報告の17年の歴史で最も高い平均総コストとなりました。
同時に、世界中の企業リーダーは、世界経済フォーラムのGlobal Risks Report 2022に記載されているとおり、サイバーセキュリティの失敗リスクは短期的にも長期的にも重大な世界的脅威であると認識しています。しかし、企業経営陣がサイバー脅威への備えと回復力について抱く認識と、サイバーセキュリティ専門家が報告する現場の実態との間には乖離があります。
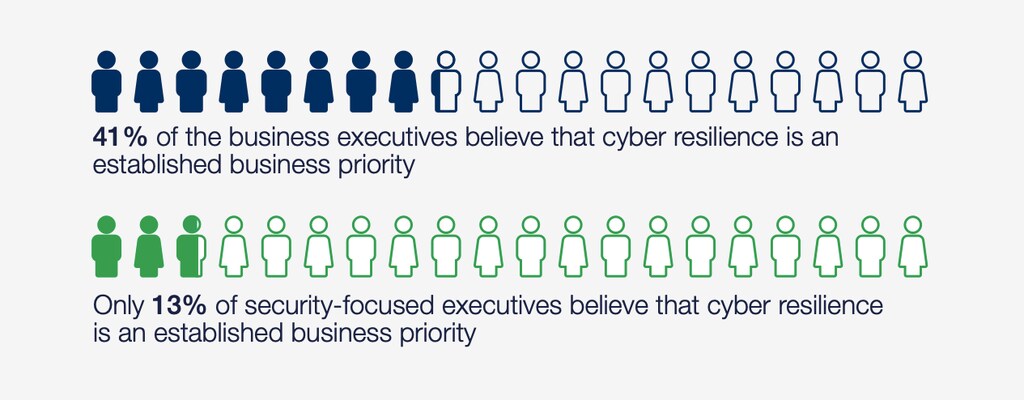
「Global Cybersecurity Outlook 2022」は、フォーラムが実施した調査であり、「調査対象の企業幹部の92%はサイバーレジリエンスがエンタープライズリスク管理戦略に統合されていることに同意している一方、調査対象のセキュリティ重視のリーダーでその記述に同意しているのは55%にすぎない」ことを明らかにしました。SECの提案規則は、企業(少なくとも米国の取引所に上場する企業)に対し、その差を縮めるか、投資家に対して説明することを求めることになります。
取締役会は新たなサイバーセキュリティ規則にどのように備えることができるでしょうか?
幸いにも、すでに 優れた ガイダンス が利用可能であり、企業と取締役が新規則に備えるための資料となっています。世界の最良の資料を集約すると、取締役会が取るべき明確な手順があります。それにより、規則の施行時に、SECへの報告が先見的でレジリエンスのある組織を反映し、サイバーリスクの監督責任を真摯に担う効果的な取締役会によって率いられたものとなります。
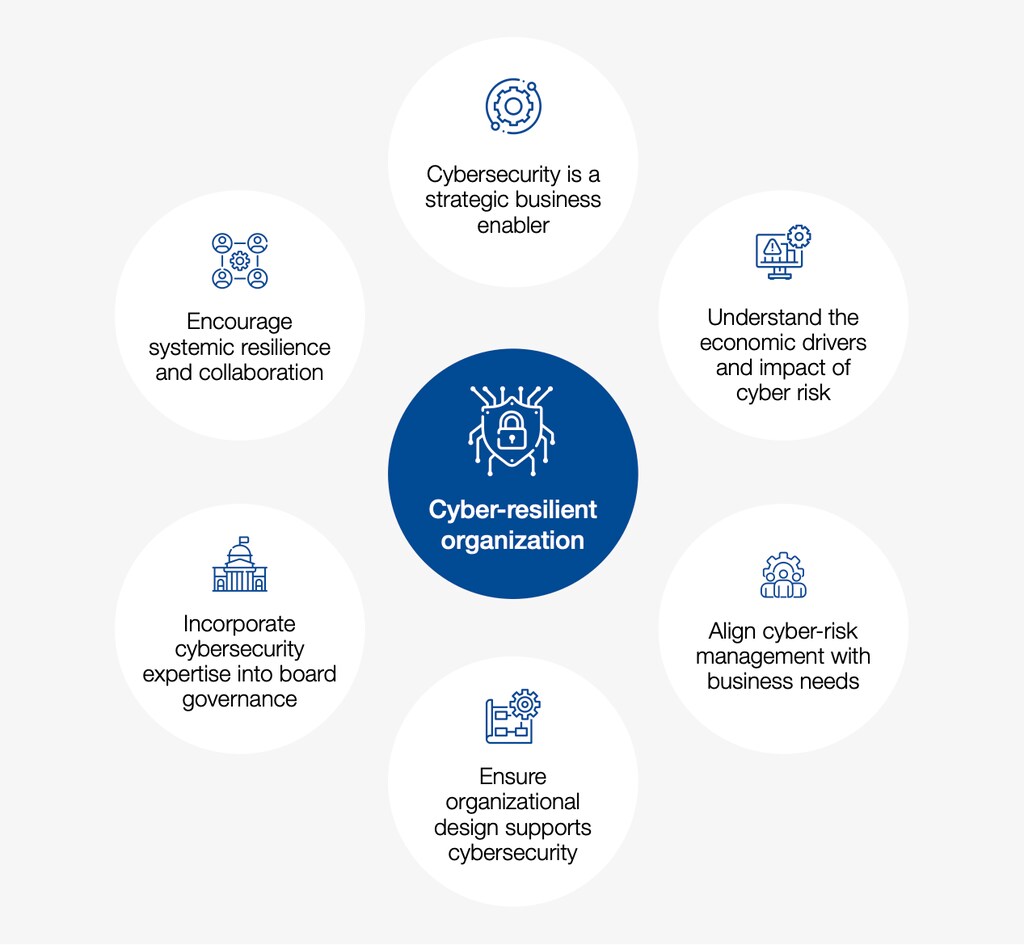
過去6年間、フォーラムは取締役会向けのグローバル提言を公表しており、これは取締役会が新規則を遵守できるよう支援するものです。フォーラムの2021年のガイダンスで推奨されているとおり、Principles for Board Governance of Cyber Risk(NACDおよびISAと共同で公表)、取締役会は次の6つの重要な方法でサイバーリスクを効果的に監督できます:
サイバーセキュリティを戦略的なビジネスの推進要因として捉える。
サイバーリスクの経済的な推進要因と影響を理解する。
サイバーリスク管理を事業ニーズに合わせる。
組織設計がサイバーセキュリティを支えるようにする。
取締役会のガバナンスにサイバーセキュリティの専門性を組み込む。
システミックなレジリエンスと協働を促進する。
これらの重要な原則のうち3つは、SECが想定する新たな要件に直接関連しています:
1. サイバーセキュリティを戦略的なビジネスの推進要因として認識する
現代の取締役会は、サイバー脅威が持続的かつ戦略的な企業リスクであり、優れたサイバーセキュリティが価値の創出と維持に直接貢献することを認識しなければなりません。これには考え方の転換と、新たな理解(サイバーリスクに関して、ITコストという位置づけから取締役会の注意を要する戦略的要請へと捉え直すこと)が必要です。この理解により、取締役会はサイバーリスクの報告が頻繁かつ詳細であること(また、効果的な取締役会の監督を確実にする最善の方法で構成されていること)を確保でき、SECと投資家が新たな報告規則で期待すると思われる、効果的なサイバーリスクガバナンスを反映できます。
SECはまた、最高情報セキュリティ責任者(CISO)の任命に関する報告を特に求めています。あるいは、フォーラムが2017年の取締役会向けガイダンスにおいて「サイバーレジリエンスの説明責任者(accountable officer)」と呼んだ役割です。そのガイダンスが示すとおり、この役職者はサイバーリスクとその全社的な影響を理解するために必要な専門性を持つだけでなく、サイバーレジリエンスを効果的に推進するための十分な権限、資源、そして上級経営陣へのアクセスも備えているべきです。
2. サイバーリスクの経済的な推進要因と影響を理解する
取締役会がサイバーリスク監督において担う最も重要な役割の一つは、企業のリスク選好を審査し承認することです。つまり、取締役会は、サイバーリスク指標が財務的および経済的な観点で提示され、社内の他のリスクや優先事項と効果的に比較できるようにすることを求めなければなりません。
世界経済フォーラムはサイバーセキュリティについて何をしているのでしょうか?
サイバーセキュリティセンター(Centre for Cybersecurity)は、リーダーが一堂に会し、進化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。相互接続が深まるデジタル世界において、理解と信頼の構築に注力しています。
分野横断的な協働と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を要する課題に取り組む支援をしています。
3. 取締役会のガバナンスにサイバーセキュリティの専門性を組み込む
取締役会メンバーのサイバーの専門性に関する新たな報告要件は、取締役としての勤務に新しい種類の幹部を検討する可能性を生みます。ただし、SECは「取締役会におけるサイバーセキュリティの専門家の特定が、他の取締役の職務、義務、または責任を軽減することを意図していません」と特に指摘しています。したがって、サイバーリスク問題に関する知見は依然として取締役会全体に求められるものであり、「サイバーセキュリティ担当の取締役」に押し付けることはできません。むしろ、サイバーの専門性を持つ取締役は、取締役会全体の継続的な教育を確実にする重要なパートナーであり、サイバーリスクを十分に検討するよう経営陣に説明責任を求める中心的なリーダーとなるでしょう。
結局のところ、SECが求めると思われる優れたサイバーリスク監督は、一般的な優れた監督と同義です。SECの規則は、変化するデジタル環境を反映しつつも、取締役会ガバナンスの時代を超えた価値観(戦略的思考、適切な判断、経営陣への説明責任の要求、関連する専門性の取り込み)を引き続き促進しています。新たな規則には一部変更が必要となりますが、取締役会にはすでにその変更を効果的に行うためのツールが備わっています。新たな報告規則への備えは、実質的に、21世紀において持続可能で、レジリエントかつ効果的な企業を監督するための備えです。




