テクノロジーは事業の進め方を変え、高度化させてきましたが、同時に多くの新たなサイバーセキュリティリスクももたらしました。
ビジネスリーダーは、組織、顧客、製品の安全と安心を確保するために、自社のサイバーセキュリティリスクを理解し、それをどのように管理するかを把握しなければなりません。
組織の最善の防御策は、リスクを正確に評価し、そのリスクを効果的に管理する手法を用い、自社のリスクプロファイルに合致したサイバーセキュリティ戦略を策定することです。
モビリティ、クラウド、IoT、AIなどのディスラプティブ技術は、私たちの生活を根本から変えました。ほんの数年前には想像もできなかった形で、人々の暮らしや働き方を変革してきました。これらの技術は組織に多大な恩恵をもたらしてきた一方で、事業の進め方を変え、新たなサイバーリスクも数多くもたらしました。今やあらゆるものがオンライン化し、データがあらゆる場所に存在する中で、サイバーは組織にとって最大の事業リスクとなっています。
2023年のデータ侵害の世界平均コストは445万ドルで、過去3年間で15%増加しており、その勢いが衰える兆しはありません。リーダーは、サイバーセキュリティとリスクの微妙な違いを理解し、組織、顧客、製品の安全と安心を確保するために、そのリスクを効果的に管理する方法を把握する必要があります。
率直な真実
リスクはどこにでも存在します。そして、この生活における根本的な事実は、ビジネスの世界でも同じです。デジタルビジネスの台頭に伴い、組織は現在、顧客データや従業員データなどのデジタル資産を、オフィスや設備といった物理的資産と同様に保護することに注力する必要があります。しかし、デジタルデータが事業の基盤となるにつれ、サイバー犯罪者にとってその価値も高まり、侵害が組織に与える潜在的な被害には、評判の毀損、知的財産の窃取、収益の損失などが含まれ得ます。
事業リスクを完全に排除することは不可能であり、サイバーがそのリスクの最大の割合を占めているため、リーダーは代わりに管理に注力すべきです。すなわち、組織にとって何が最重要であるかを特定し、それをどのように最善に保護するかを決定することです。
サイバーセキュリティリスクの種類の検討
効果的にリスクを管理するためには、リーダーは包括的な事業リスク評価を実施し、組織のリスク選好度を評価しなければなりません。サイバーリスクに加え、リーダーはオペレーショナルリスク、信用リスク、市場リスクなどの他のリスクタイプも考慮し、それらを次の3つのカテゴリーに分類する必要があります。
1. 軽減可能なリスク - テクノロジー、トレーニング、追加リソースへの投資によって軽減できるリスクの量。
2. 移転可能なリスク - 保険を通じて第三者に移転できるリスクの量。
3. 許容可能なリスク - 組織が受け入れることができるリスクの量(許容可能な損失とも呼ばれます)。
すべてのリスクが同等ではないことを念頭に置くことが重要です。今日のデジタル主導のビジネス環境において、あらゆる見方や指標から見ても、サイバーは依然として現代の組織にとって最大のリスクです。ただし、これらのリスクカテゴリーそれぞれを、異なるリスクタイプに照らして慎重に評価することで、リーダーは組織のための適切なリスク管理判断を下す手段を得られます。
規制強化がリーダーに新たな期待を課す
組織のリスク評価においてサイバーが占める大きな役割は、次のような最近の政府の措置にも表れています。 サイバーインシデントの報告や開示、デジタル製品の製造など、サイバーセキュリティ関連の様々な分野に対する規制です。
政府規制の例としては、米国証券取引委員会(SEC)が2023年7月に定めたサイバー規制があり、米国を拠点とする上場企業に対し、重大なサイバーセキュリティインシデントの開示と、サイバーセキュリティリスク管理戦略に関する情報の提供を義務付けています。その目的は、組織のサイバーセキュリティリスクとインシデントへの曝露に関する、一貫性があり意思決定に有用な開示を確保することです。そして最近では、欧州議会とEU理事会が、サイバーレジリエンス法の一環として、接続機器メーカーに重大なサイバーインシデントと積極的に悪用された脆弱性の報告を義務付ける法制化について合意に至りました。
これらの動きは、事業に対するサイバーの影響が強まっていることを明確に示していますが、政府規制に関しては、バランスの取れたアプローチが最も賢明だと私は考えます。ある程度の政府による監督は必要ですが、過剰な規制は、イノベーションを阻害し、企業、ひいては経済全体に悪影響を及ぼす可能性もあります。
とはいえ、規制強化により、ビジネスリーダーはリスク管理の文脈において、サイバー侵害が事業に与える影響を十分に理解することが求められています。

リスク管理におけるその他の考慮事項
ビジネスと産業は動的な環境であり、サイバーに関しては、テクノロジーだけでは対応できる範囲に限界があります。サイバー犯罪者は驚くべき速度で手口を進化させており、賭け金は高まる一方です。それにもかかわらず、ファイアウォールやVPNなどのレガシーソリューションに対するサイバー支出は過去最高の2,190億ドルに達しています。では、なぜサイバーインシデントが大幅に減少していないのでしょうか。
その答えは慣性です。リーダーは、サイバーリスク管理において慣性がもたらす不利益を認識しておく必要があります。変化は居心地が悪いため、多くの組織は、投資を増やせば問題が解決するという期待のもと、レガシーテクノロジーソリューションを導入し、これまでと同じことを続けてしまいがちです。しかし、ことわざにあるように、「我々をここまで導いたものは、我々をそこへは導かない」のです。なぜなら、ゲームのルールは根本的に変わったため、現在のサイバー防御の方法も変えなければならないからです。リーダーは、エスカレートし進化する脅威から守るため、ゼロトラストアーキテクチャのような新たなアプローチにも前向きでなければなりません。
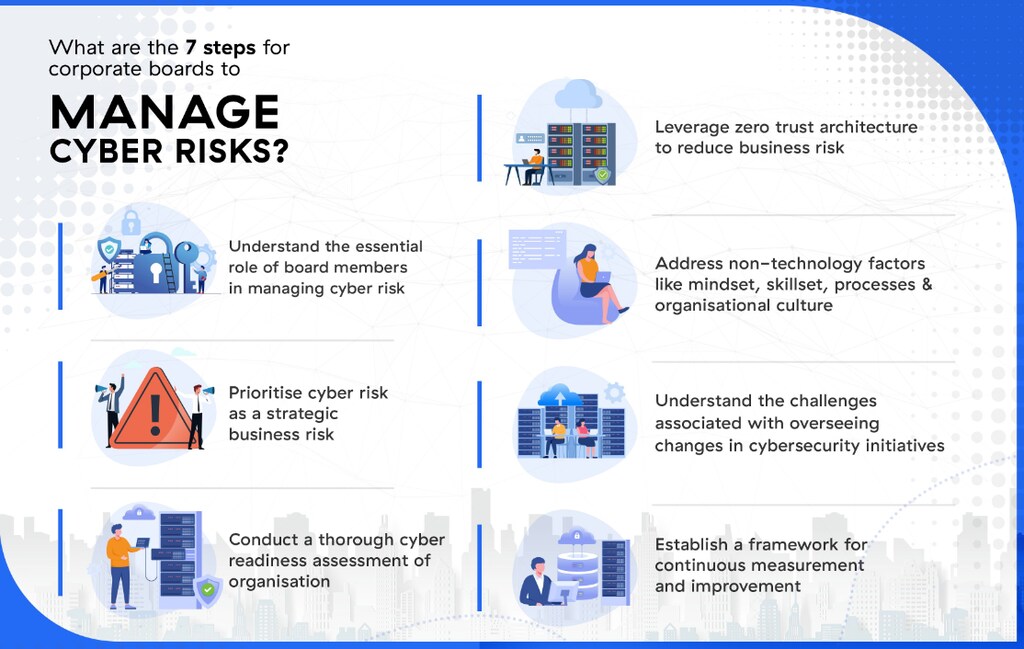
これに対抗する唯一の方法は、現在の考え方を変え、期待を転換し、変化を受け入れることです。これは段階的に起こるものであり、リーダーは、透明性のあるリーダーシップとオープンなコミュニケーションを通じて、あらゆるプロセスにサイバーを組み込む、先進的でリスク意識の高い文化を確立するといった、非技術的要因を活用する必要があります。私自身、このプレイブックに従うリーダーこそが、リスク管理において最も成功を収め、その結果、深刻なサイバー攻撃の可能性を低減していることを直接見てきました。
サイバー攻撃は今後も発生し続けるというのが現実です。特にAIなどの技術が進歩し、脅威アクターが脆弱性を悪用する新たな方法を見つけるにつれてその傾向は強まります。そのため、組織の最善の防御策は、リスクを正確に評価し、そのリスクを効果的に管理する手法を用い、組織のリスクプロファイルに合致したサイバーセキュリティ戦略を策定することです。万能のアプローチは存在しませんが、上記のような手順や、ゼロトラストアーキテクチャの導入といった実証済みの手法があり、組織がサイバー脅威から防御を固めるための強固な基盤を築く助けとなります。




