・現在安全と見なされているデータが盗まれ、後に量子的手法によってアクセスされる恐れがあります。
・Shorのアルゴリズムなどの量子アルゴリズムは、古典的な暗号の問題を解読できます。
・政府、学術界、産業界は、量子への移行において協力する必要があります。
量子コンピュータはいつ暗号を破るのか。これはよく問われる質問ですが、残念ながら的外れです。脅威を将来の問題として捉えているからです。数十年にわたって保護が必要なデータについては、脅威は今日存在しています。影響が将来に現れるだけです。今日安全に保護されていると見なされているデータも、今盗まれたり収集されたりすれば、将来の量子攻撃者に対してはすでに失われています。
量子安全な保護を用いていないすべてのデータ(過去、現在、未来を問わず)は、リスクにさらされることになります。それは現代社会が依存するデジタルインフラを脅かします。量子安全ではない暗号に依存するすべての重要インフラ、取引、プロセスは侵害され、広範な混乱を引き起こすおそれがあります。量子の脅威は already 今日存在するため、政府と企業は対策を先送りすべきではありません。
量子コンピュータは、繊細な量子力学的状態を操作して、古典的には解決困難な問題を解きます。問題を量子力学的状態にエンコードし、解を含むごく少数の結果を特定するために適切な回路を実行することで、量子コンピュータは最も強力な古典コンピュータでも到達できない成果を上げることができます。この前例のない計算能力は、経済と社会に大きな成長の機会をもたらす一方で、データを保護するために現在の暗号方式に簡単な解法がないことに依存しているセキュリティ用途にも挑戦を突きつけます。
量子アルゴリズムはどのように機能するのか?
一部の量子アルゴリズムは、今日のシステムを保護しデータを守るために使われている中核的な暗号問題のいくつかを、効率的に解くことができます。最も強力なのはShorのアルゴリズムです。これは、多くの公開鍵暗号の基盤となっている困難な数学問題である大きな整数の因数分解を、指数関数的に高速な方法で行えるようにします。暗号を破るこの種のアルゴリズムを実行するには、10億回の演算に1回未満のエラーで、数億回の量子演算を実行できる量子コンピュータが必要です。
そのような機械はいつ実現するのか?それは使用される暗号の安全性レベルと、量子コンピューティングの革新のペースによって異なります。
古典的に解かれた最大のRSA(一般的な公開鍵暗号方式)の整数は768ビットです。量子コンピュータでそれを破るための最良の推定では、1億5,300万回の演算を実行できる2,400量子ビット(情報の単位を表す古典ビットの量子力学的版)が必要です。これらの演算にはエラーがあってはなりません。エラーが生じると計算が失敗し、誤った結果につながるからです。つまり、演算あたりのエラーは0.000000006未満である必要があります。RSA 2048暗号を破るには、6,200量子ビットと27億回の演算が必要であり、約8時間でタスクを完了するには0.0000000003未満のエラー率が求められます。
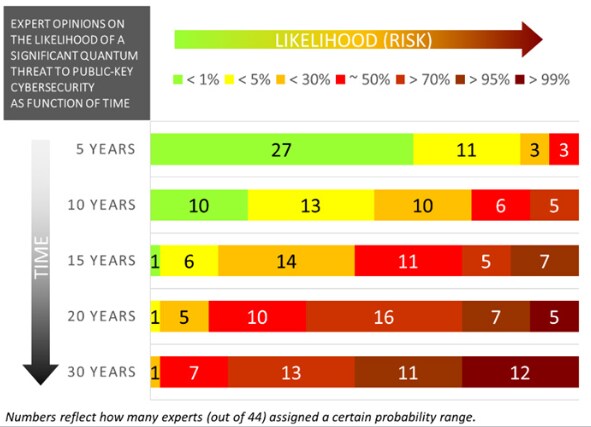
今日の最良の機械では、2量子ビットゲートあたりのエラー率は約1%に達していますが、論理量子ビットに情報をエンコードするために量子誤り訂正符号を使わない限り、達成可能なエラー率は0.0001から0.00001の範囲に限られます。論理量子ビットは、現在技術的に困難です。まだ一つも論理量子ビットは実証されていません。したがって、10年以内に暗号を破ることができる機械が登場する可能性は極めて低いと言えます。
過去10年間で、RSA 2048から楕円曲線暗号(ECC)と呼ばれる方式への大きな移行が見られました。量子コンピュータはこれも破ることができますが、ECCに対する量子計算のコストは、RSAほど研究されていません。したがって、さらなる研究なしには、この問題が量子コンピュータによるRSA因数分解よりも難しいか易しいかは結論づけられません。ただし、どちらも量子アルゴリズムによって破ることが可能です。政府と企業は、自らのインフラに対する量子コンピューティングのリスクを理解することで、備えを進める必要があります。
なぜ今行動すべきなのか?
量子安全な標準への移行を先送りするほど、より多くのデータがリスクにさらされます。私たちは暗号を用いて、インフラを保護し、電子取引における信頼を提供し、デジタル証拠を保全しています。新しい自動車、航空機、重要インフラは、今日、デジタルエコシステム内で高度に接続されるよう設計されており、耐用年数は数十年を想定しています。世界がますます相互接続され自動化されるにつれて、サイバーセキュリティの観点から、私たちはより脆弱になりつつあります。
量子安全ではないレガシーコンポーネントに将来見つかる脆弱性は、侵害された場合に広範な混乱を引き起こす可能性があります。さらに、今日のシステムは、重要な更新やパッチの発行元を認証し、完全性を確認するために暗号を使用していますが、暗号を容易に更新できるように設計されていません。世界の重要インフラの多くが、もはやサポートされていないオペレーティングシステムによって制御されていることは、多くの報告書で詳しく示されています。世界経済フォーラムは、量子安全な暗号を利用するために、今後10〜20年の間に世界中で200億台以上のデジタル機器のアップグレードまたは交換が必要になると推定しています。ほとんどの機器では、更新を確認するための暗号が更新の一部に常に含まれているわけではないため、遠隔では実施できない可能性が高いです。組織は、この移行をできる限り早く実現するために、今から計画を立てて行動する必要があります。
量子の未来をどのように守るのか?
量子コンピューティングが科学、社会、経済にもたらす革命的な可能性は、世界中で大規模な投資と野心的な取り組みを促しています。量子技術におけるリーダーシップを維持するには、早期の採用、テスト、フィードバックを通じて、重点的な投資と開発の加速が必要です。量子理論、ハードウェア、ソフトウェアに関する基礎研究が必要であり、新規量子ビットの開発、量子ビットの品質と量子回路における性能を向上させる方法、エラーを軽減し訂正する技術、最適化された量子回路とコンパイル方式の開発、そして高度なスケーリング技術の開発を可能にする構成要素が含まれます。
個々のチームでは、数千量子ビットを超える量子コンピュータを構築し、10億回の演算に1回未満のエラーで量子回路を実行できる能力は備えていません。政府、学術界、産業界は協力して、基礎科学を前進させ、意味のある明確に定義された指標を備えた効率的で積極的な開発ロードマップを実行しなければなりません。
政府と企業は、サイバーセキュリティのリスクを緩和することも必要です。米国は、国立標準技術研究所における複数年にわたるプロセスを通じて、量子安全な暗号の選定と標準化を主導しました。他の国々も同様の取り組みを開始しています。政府と産業界は、リスクと緩和の枠組みを策定する活動や、暗号利用のための新たな標準を通じて、量子安全な暗号とインフラの時代を切り開かなければなりません。
世界経済フォーラムはサイバーセキュリティに関して何を行っているのか
サイバーセキュリティセンターは、リーダーたちが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル世界における理解と信頼の構築に重点を置いています。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組む支援をしています。
量子安全なアルゴリズムは出発点にすぎません。業界のセキュリティ標準とプロトコルも、これらの新しいアルゴリズムに対応するよう更新する必要があります。一部の標準化団体では、これに何年もかかる可能性があります。また、データとシステムの保護における暗号の役割にもかかわらず、その管理に関するガバナンスやガイダンスはほとんど、または全くなく、組織が新しい暗号標準へ移行する妨げとなっています。暗号ガバナンスのガイダンスの策定に対する支援が急務です。
安全な量子コンピューティングの未来に備える時は今です。




