新たな報告書は、サイバーセキュリティ市場が機能不全に陥っていると主張しています。
同報告書は、品質を評価することが困難であるため、優れた製品が市場から締め出されつつあると論じています。
市場を是正し、消費者と企業を守るための3つの方法を紹介します。
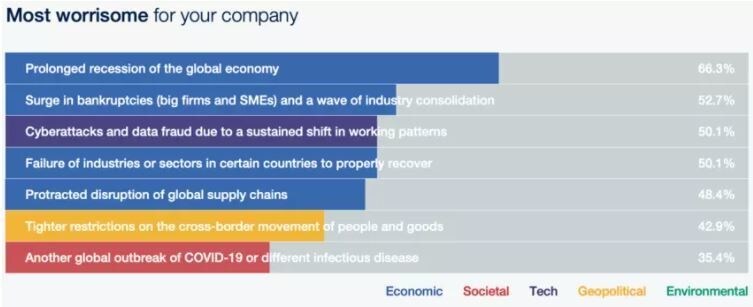
世界では、デジタル攻撃から自らを守るための支出が増加しています。サイバーセキュリティへの総支出は、2030年までに年間4,336億ドルに達すると予測されています。2020年、世界的なパンデミックの最中に、ビジネスリーダーたちは、サイバー攻撃のリスクを、自組織が直面している3番目に大きなリスクとして挙げました。このため大規模な投資が行われており、サイバーセキュリティのスタートアップ企業は、年間ほぼ90億ドルの投資を受けています。
しかし、投資の増加がリスクの低減につながっていません。攻撃は増え続けており、政策立案者、業界のリーダー、セキュリティ・コミュニティは、その理由を問い始めています。
多くの人々は、問題は技術ではなく経済にあると考え始めています。すでに2009年には、米国下院国土安全保障委員会が、オバマ政権に対し、米国の資産を守るには「不十分」であると見なされた市場主導型のアプローチに介入し、厳格な規制を求めるよう要請していました。
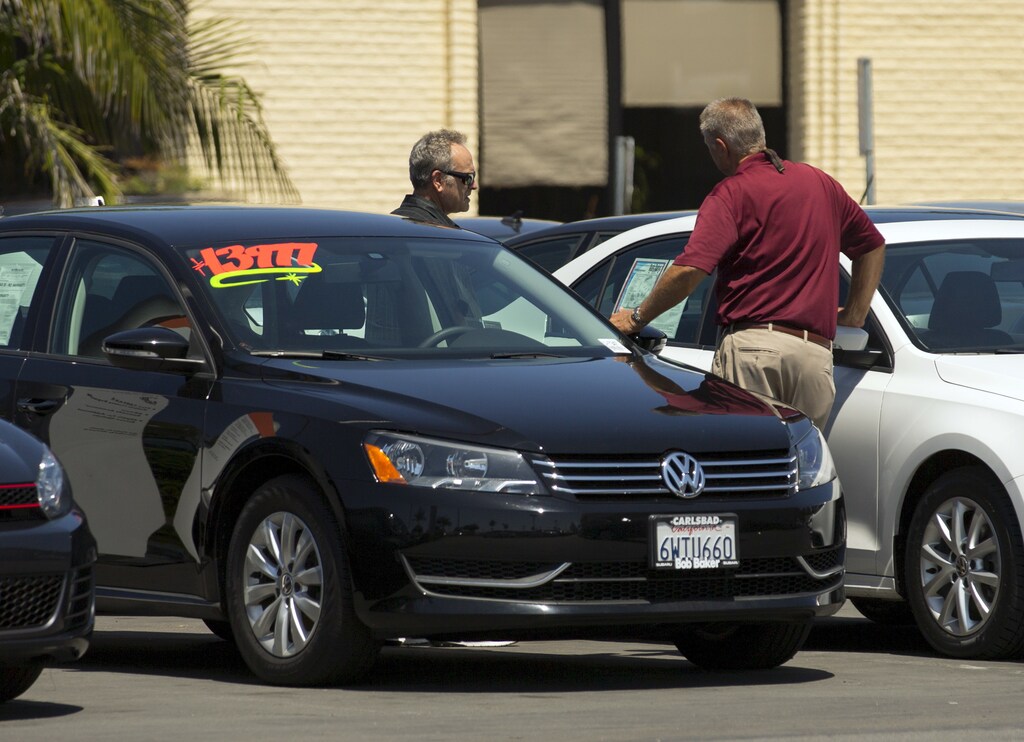
Debate Securityが、世界経済フォーラムのサイバーセキュリティ・コミュニティの意見を取り入れてまとめた最近の報告書は、サイバーセキュリティ市場は機能不全に陥っており、「レモン市場」であると宣言し、その根拠を1970年代にノーベル賞を受賞した経済学者ジョージ・アカロフの基礎的な研究結果に置いています。アカロフの研究は中古車業界を対象としたもので、新車がショールームを出た途端に30%の価値を失う理由を説明しています。
この理論では、買い手は「良品」または「欠陥品」、そのため、両者の平均価格を支払うことになります。こうして最終的には、品質の高い製品が市場から追い出されることになります。
市場の問題点
効果的なサイバーセキュリティ戦略とは、攻撃者と防御者のバランスで優位を保つことです。多くの組織は、このバランスを確保し、次の4つの重点分野への投資を確実に行うため、最高情報セキュリティ責任者(CISO)を任命しています。
戦略:何を守るべきか、そしてどのように守るべきかを把握すること。
プロセス:最も効果的なセキュリティ手順を導入していること。
人材:適切な人材を確保し、エンドユーザーがリスクを認識できるようにすること。
テクノロジー:上記のすべてを実現するための適切なハードウェアとソフトウェアを導入すること。
報告書は、「テクノロジー」の分野において、CISOが「情報の非対称性」という根本的な問題に直面していると指摘しています。最新の攻撃への対応、複雑な企業環境へのセキュリティの導入、コンプライアンス主導の枠組みへの取締役会の依存、そして多数のベンダー製品の出現といった絶え間ない課題に直面し、CISOは業務に追われ、最善の判断を下すためのツールやリソースを欠いている状況にあります。重要な情報はすべて、買い手ではなく供給者が握っています。
供給者にとっても、市場は分断され、ますます混雑しているように見えます。毎年数百社もの新興企業が設立されており、サイバーセキュリティはバブルであると見なされることが多くなっています。この競争環境に直面して、多くの企業は、対象顧客を過度に広く設定したまま、ソリューションの市場投入を急ぐことを余儀なくされ、導入後は「実用最小限の製品」アプローチを用いて、ソリューションを個別対応の製品として作り直す必要に迫られています。
解決に向けた3つの方法
機能不全に陥った市場は是正することができます。政府は、規制、課税、補助金といった手段を通じて介入できます。
米国は、アカロフが指摘した中古車の問題を、一連の「レモン法」によって解決しました。レモン法は、保証、消費者保護、車両の走行距離や履歴に関する明確な情報を買い手に提供することで、情報の非対称性の問題に対処しました。他の市場は異なる対応を取っており、例えば、ブランドロイヤルティ制度、消費者アワード、またはオンラインレビューサイトなどがあります。
セキュリティ・コミュニティが機能不全に陥った市場を是正するための3つの方法は、次のとおりです。
1. 独立した評価を実施する。
セキュリティ製品やサービスについて独立した検証の仕組みを確立することは、問題を解決する一つの方法ですが、導入には多くの困難が伴います。評価は技術の進展に合わせて更新し続ける必要があり、供給者が協力するインセンティブはほとんどないため、政府による規制や業界団体の設立が不可欠です。しかし、そうした措置であっても、すでにセキュリティ体制の確保に苦慮している中小企業には手が届かない可能性があり、さらなる政府の保護や分野別の規制が必要となります。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか
サイバーセキュリティ・センターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼を構築することに重点を置いています。
分野横断的な協力と知見の共有を促進することで、同センターは、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
2. コーポレートガバナンスを確保する。
多くの取締役会は、サイバーセキュリティのリスクを認識しているものの、依然としてこれを高度に専門的な分野の問題だと考えています。この認識は改める必要があります。技術的に難しすぎる問題だと見なされるため、本来の責任は、業務に追われるセキュリティチーム、大手コンサルティング会社、コンプライアンス要件、あるいは業界の支出ベンチマークに委ねられることが少なくありません。経営幹部には、サイバーセキュリティを他の全社的リスクと同様に効果的に扱い、管理するための、より優れたツール、指針、そして最終的には説明責任が必要です。
3. 法的保護と責任の移転を提供する。
主として企業間取引(B2B)である市場において大きな変化をもたらすには、より根本的な介入が必要になる可能性があります。真の変革は、賠償責任の保護、保険、製品が故障した場合の保証や法的保護など、保護的な利益に焦点を当てた、はるかに優れた積極的なインセンティブによってのみ実現する可能性があります。これも容易ではないかもしれず、一部では、サイバー保険は、すでに災害まであと一件の請求の距離にある。
サイバーセキュリティは複雑な課題であり、市場はまだ比較的未成熟です。問題が存在することを認識することが第一歩です。サイバーセキュリティのエコシステムは第四次産業革命において最も重要なものの一つとなるでしょう。今こそ、世界がデジタルシステムの完全性を確保するために必要とする対応を、市場だけで推進できるかどうかを見極める時です。




