サイバー脅威は「もしも」の問題ではなく「いつ」の問題であり、そのためサイバーレジリエンスは、組織がデジタル資産を守るうえで不可欠なアプローチとなっています。
レジリエンスとは、避けられないサイバーセキュリティ侵害に備えることであり、すべてのシステムに潜在的な脆弱性があることを認識することです。
プロアクティブなサイバーセキュリティへの取り組みが、今日の脅威と明日の課題の両方に対応するレジリエンスを構築できる理由をご紹介します。
サイバーレジリエンスは、セキュリティ業界の単なる流行語以上のものであり、サイバー脅威が「もしも」ではなく「いつ」の問題となった時代において、デジタル資産を守るための不可欠なアプローチです。
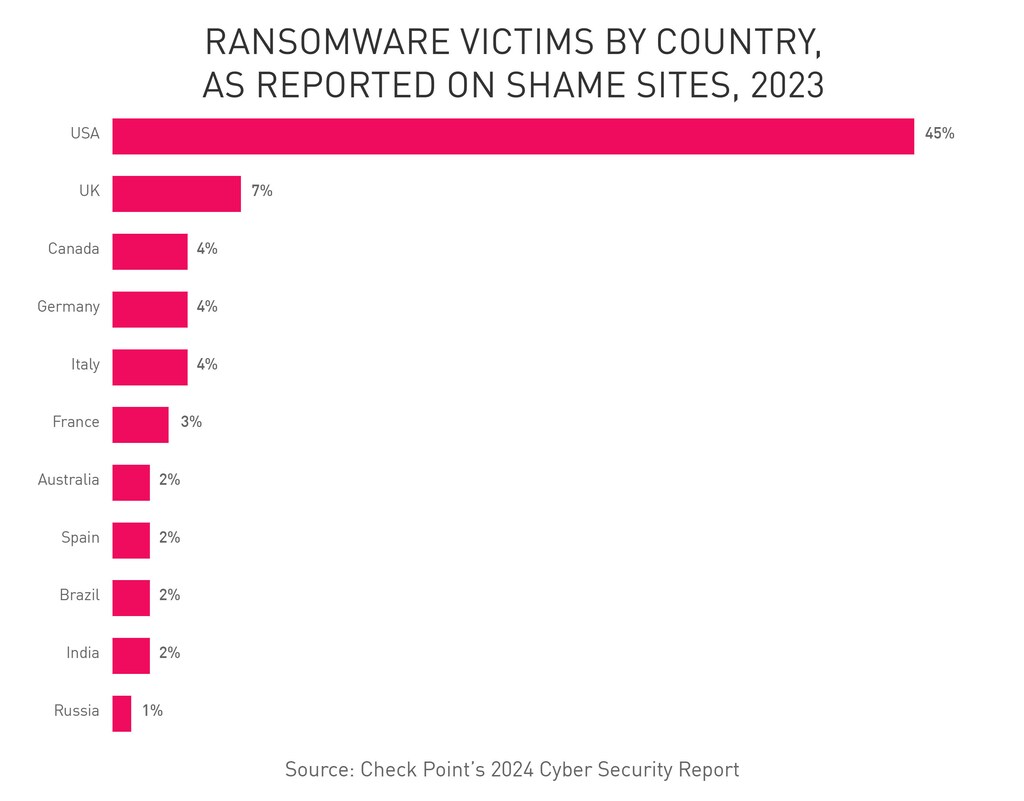
Check Pointの「2024 Cyber Security Report(2024年サイバーセキュリティレポート)」によると、2023年には、ランサムウェア攻撃の被害者として公に恐喝された件数が90%増加しました。セキュリティは重要ですが、レジリエンスは従来の防御境界を超えるものです。
レジリエンスとは、組織が攻撃を受けた際だけでなく、攻撃からの復旧中にも中核機能を維持する能力を含みます。どれほど堅牢なシステムであっても、避けられない侵害に備え、潜在的な脆弱性があることを認識することが重要です。
世界の企業の10社中4社(39%)が、高度なサイバー攻撃に対処できるほどのレジリエンスを備えていないと答えており、攻撃手法が進化し、人工知能をますます活用する中で、実際の数値はさらに高い可能性があります。
強固な境界防御があれば十分に備えていると考える企業もあるかもしれませんが、レジリエンスは第一線の防御よりも、企業がリスクをどれだけ吸収し、増大する脅威にどれだけ対応できるかに関わるものです。一度の攻撃を退けることは、レジリエンスと同じではありません。
サイバーレジリエンスの本質は、その二面的な焦点にあります。一方では、「通常の」サイバー戦の状況下でも事業継続を確保しつつ、絶え間ない攻撃に対して業務を強化することが含まれます。
他方では、侵害後のシナリオに対する強固な戦略が求められます。これは単なる復旧を超え、インシデントに応じて適応し進化する計画を持つことを意味します。このような戦略は、デジタル環境が動的な戦場であり、脅威が進化するにつれて防御も進化しなければならないことを認識するものです。
サイバーレジリエンスにおけるリーダーシップの役割
リーダーシップは、組織のサイバーレジリエンスへの取り組みを形づくるうえで極めて重要な役割を果たします。技術的に確かなサイバーセキュリティチームを持つことだけが重要なのではなく、あらゆる意思決定と行動にサイバーレジリエンスが根付く文化を育むことが重要です。これは、取締役会メンバーや経営幹部が、サイバーセキュリティ戦略を単に受動的に承認するのではなく、積極的に関与することから始まります。
有能なリーダーは、サイバーセキュリティが孤立したIT上の問題ではなく、組織のあらゆる側面に影響を及ぼす重要な事業機能であることを理解しています。彼らは、サイバーセキュリティに関する議論がIT部門だけに任されることのないよう、取締役会での会議における定例議題とすることを確実にしています。
さらに、この分野のリーダーは、事後対応ではなく事前対応を行うことの重要性を認識しています。インシデントが発生するのを待ってから、強靭なサイバーセキュリティ体制の価値を理解するのではありません。むしろ、継続的な教育に投資し、新たな脅威を常に把握するとともに、それに応じて戦略を適応させています。
この事前対応の姿勢は、サイバー脅威の技術的な側面を理解するだけでなく、その潜在的な事業への影響を認識することを含みます。そうすることで、リソースをどこに配分するか、チームをどのように育成するか、新たな技術や戦略をいつ導入するかについて、十分な情報に基づいた意思決定を行うことができ、組織のサイバーレジリエンスが潜在的な脅威の一歩先を常に行くことを確実にします。
サイバーレジリエンスの技術的要素と人的要素
レジリエンスに関しては、技術と人の専門知識が連携して機能しなければなりません。AIや機械学習のような高度な技術ソリューションは、脅威を迅速に特定し対応するうえで不可欠ですが、人的要素は代替できないままです。
この相乗効果は極めて重要です。技術は効率的な脅威の検知と対応に必要なツールや自動化を提供できますが、それぞれの組織固有の枠組みの中で脅威を文脈づけ、解釈するのは人間の洞察です。職員研修、能力管理、そして組織固有のリスク状況への鋭い理解は、それを守るために導入される技術と同様に重要です。
人的側面には、組織内でセキュリティを意識した文化を育むことも含まれます。これには、IT担当者だけでなく、すべての従業員がサイバーセキュリティの維持において自らが果たす役割を理解できるよう、定期的な研修と意識向上プログラムを実施することが含まれます。
全体として重要なのは、サイバーセキュリティがすべての人の責任であり、従業員が潜在的な脅威を認識し報告できるよう準備された環境を作ることです。このようなアプローチは、外部脅威に対する組織の防御を強化するだけでなく、意図的か偶発的かを問わず、内部脅威がもたらすリスクの軽減にも役立ちます。
レジリエンス強化のためのフレームワークと戦略
強固なサイバーレジリエンス基盤を構築するためには、包括的なフレームワークと戦略を採用することも不可欠です。NIST2やMITREのようなフレームワークは、構造化されたアプローチを提供し、サイバーセキュリティとレジリエンスの複雑さの中で組織を導きます。
米国では、米国国立標準技術研究所(NIST)が、広く知られているNISTサイバーセキュリティフレームワークを含む、サイバーセキュリティのための包括的なガイドラインとフレームワークを提供しています。このフレームワークは、サイバーリスクを管理するための柔軟なアプローチを提供し、サイバーインシデントの特定、防御、検知、対応、復旧の重要性を強調しています。
一方、MITREは、そのMITRE ATT&CKフレームワークで知られています。これは、実際の観察に基づく敵対者の戦術と手法に関する、世界中からアクセス可能なナレッジベースです。このフレームワークは、サイバーセキュリティコミュニティにおいて、特定の脅威モデルと方法論を開発するための基盤として利用されており、組織が潜在的な攻撃シナリオを理解し、備えることを支援しています。
両フレームワークは、脆弱性の特定、優先順位の設定、従来の防御メカニズムを超える対策の実施に役立ちます。両者はサイバーセキュリティを包括的に捉えることを促し、技術的な防御だけでなく、リスク管理、インシデント対応、復旧戦略といった側面も対象としています。
このようなフレームワークに沿うことで、組織はサイバーセキュリティ上の立ち位置をより詳細に理解し、有害なサイバー事象を予測し、耐え、そこから復旧する能力をより効果的に高めることができます。この戦略的な整合性により、サイバーセキュリティの取り組みは単なるコンプライアンス基準への適合にとどまらず、組織固有のニーズと課題に合わせて調整され、それによって全体的なレジリエンスが強化されます。
新たなサイバー脅威への将来対応
新たな脅威からの保護は、サイバーレジリエンスの重要な構成要素です。これには、組織が警戒を怠らず適応力を保ち、現在の脅威だけでなく将来の課題にも備えることが求められます。
例えば、高度なAI主導型攻撃の台頭は、防御メカニズムを継続的に更新し、改良する先見的なアプローチを必要とします。組織はまた、サイバー脅威の性質や頻度に影響を及ぼしうる、より広範な地政学的状況も考慮しなければなりません。
フォーラムは世界のサイバーセキュリティ課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を見極めるための信頼できるプラットフォームを提供しています。このセンターは、ますます相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクターを超えた協働と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
先進技術、継続的な学習、戦略的計画を統合することで、組織は今日の脅威に対処するだけでなく、明日の未知の課題にも柔軟に適応できるレジリエンスの体制を構築することができます。
サイバーセキュリティへのこのプロアクティブなアプローチにより、組織は脅威に対応するだけでなく、常に一歩先を行き、このダイナミックなデジタル時代におけるリスクに対抗し、軽減する準備を整えることができます。




