・企業と政府は、互いに拡大し続けるサイバーリスクにさらし合っている。
・サイバーセキュリティ資源を結集する現在の取り組みは、範囲が限られている。
・脅威インテリジェンスの共有は、明確なサイバー脅威の全体像を描くための第一歩である。
ネットワーク管理企業SolarWindsへの最近のハッキングは、米国の複数の政府機関や大手企業に侵入することを攻撃者に可能にしたが、そこから厄介な事実が明らかになった。企業と政府は、相互に接続され、同じソフトウェアベンダーのネットワークに依存しているため、互いに重大なサイバーリスクにさらし合っている。だからこそ戦略的な対応には、より密接な連携が求められる。端的に言えば、サイバー攻撃の脅威は、政府か企業のどちらか一方だけで取り組むには大きすぎる課題である。
サイバーセキュリティに関する苦情は、昨年のパンデミック期間中に米連邦捜査局(FBI)に対して3倍以上に増加した。一方、被害者による「ランサムウェア」への平均支払額は、2021年第1四半期に前期比43%増加した。「ソフトウェアサプライチェーン」への攻撃は指数関数的に増加しており、急速に拡大している「モノのインターネット」(IoT)と「5G無線」技術は、悪用され得る脆弱性を増やしている。
政府は法執行および情報機関の能力を通じて潜在的な脅威を広く把握しているが、商業リスクではなく国家安全保障の観点から物事を捉える傾向がある。企業は、個別の企業や業界に特有のリスク情報を持ち、サイバーセキュリティ人材へのアクセスにも優れていることが多いが、経済全体を俯瞰することは容易ではなく、国家が支援する攻撃者に圧倒される恐れがある。
求められているのは、両者が資源を結集し、より協調的な防御を行うことである。その一部はすでに進んでいる。米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)、保健福祉省、FBIは2020年10月、「悪意あるサイバー攻撃者」が医療機関や公衆衛生機関を標的とし、「ランサムウェアの身代金要求」を行い、医療サービスを妨害しようとしていると警告した。しかし、こうした取り組みは例外的なものである傾向があり、対応も遅すぎる。両者は連携を強化し、より先を見越した取り組みにする必要がある。
上級当局者も、さらなる取り組みが必要であることを認識している。FBIのクリストファー・レイ長官は最近、個々の攻撃を受け流すのではなく、組織的にサイバー犯罪者と戦うために、政府と民間部門が連携するよう呼びかけた。また、バイデン大統領が米国初の「国家サイバーディレクター」に指名した元国家安全保障局(NSA)高官のクリス・イングリス氏は、官民連携を国のサイバー戦略の重要な要素にする可能性がある。
政府と企業がサイバーセキュリティの戦いで協力できる方法は、次の4つである。
1. 脅威インテリジェンスを共有する
政府と企業は、異なる情報源、洞察、インテリジェンスを有している。これらを適時に持ち寄ることで、サイバー脅威について、より明確で最新の全体像を描くことができる。すでに一部の情報交換は行われている。英国の国家サイバーセキュリティセンター(NCSC)は、産業界との間で「サイバーセキュリティ情報共有パートナーシップ」を運営しており、CISAは米国の重要インフラ事業者との間で「同様のパートナーシップ」を有している。EU法執行機関であるユーロポールは、この概念をさらに一歩進め、官民の組織が「ウェブサイト」を通じて復号ツールを共有し、犯罪者に身代金を支払うことなくランサムウェア攻撃から復旧できる仕組みを作った。
こうした取り組みには価値があるが、「情報共有」はまだ十分に一貫性がなく、適時性も欠けている。企業幹部は、必要に応じてデータを提供していると感じることが多いが、政府側はそれに応えていない。情報機関は、企業に潜在的なリスクを過剰に知らせることや、捜査手法の機密を明らかにすることを恐れ、潜在的な脅威を開示したがらないことが多い。さらに一部の企業は、サイバー関連の事象を開示すると、自社の管理体制やサイバーリスク管理が望まぬ精査、過重な規制、あるいは罰則を受けることになりかねないと懸念している可能性がある。
両者は信頼を築き、協力関係を深めることができる。最近発表された全国サイバーセキュリティセンターによるGoogleとの「協働」は、米国の州議会議員とそのスタッフにサイバートレーニングを提供するもので、こうした取り組みをさらに増やしていく必要があることを示している。
2. サイバー教育を市場のニーズに合わせる
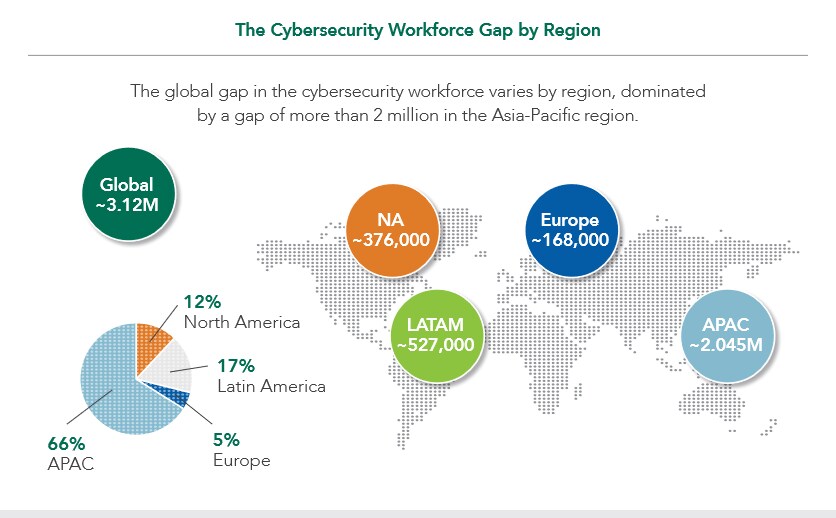
世界中の政府、企業、その他の機関は、サイバーセキュリティ専門家の不足に直面しており、その規模は300万人以上と推定される。これは、現在この分野で働いているとされる350万人にほぼ匹敵する数である。ここには動員可能な労働力があるとも言える。課題は二つある。サイバーセキュリティ分野へ再教育を受ける人材を増やすことと、カリキュラムが、急速に変化する脅威に学生や研修生が確実に対応できるものになるようにすることである。
米国政府の国家サイバーセキュリティ教育イニシアチブは最近、人材育成のための「フレームワーク」を改訂した。これにより、学校はより関連性の高い教育を提供でき、企業は卒業生が必要な能力を備えていることを確認できる。英国の国家サイバーセキュリティセンターは「CyberFirst」を創設した。このプログラムは、大学の学費支援や見習い制度から夏季プログラムまで幅広く提供し、若者をこの分野に呼び込むことを目的としている。
サイバーセキュリティ人材同盟は、大手金融機関、ニューヨーク市立大学(CUNY)、人材開発の専門企業iQ4によって設立されたもので、産業界、学界、政府から2,700人以上の会員を擁し、2022年までに1万人以上の米国人学生にインターンシップを提供することを目指している。ニューヨーク市経済開発公社は、地元の企業や大学と提携し、サイバー分野の学位プログラムや、スタートアップの成長を促進するアクセラレーターを創設した。とはいえ、サイバー人材の不足を埋めるには、同様の取り組みがさらに必要である。
3. インシデント対応能力を磨く
最善のサイバー防御であっても、突破される可能性はある。だからこそ、効果的な組織は、攻撃者に対処するための十分に訓練された計画を用意している。
いくつかの国では、サイバー攻撃への対応において政府と企業が連携する場を設けている。米国では、CISAの「国家サイバーインシデント対応計画」が、サイバー防御を個人、民間部門、政府による「共同責任」と定義し、攻撃への対応において各政府部門が果たす役割を明確にするとともに、連邦当局が企業のプライバシーと知的財産を保護することを約束している。英国の国家サイバーセキュリティセンターは、情報機関である政府通信本部(GCHQ)の一部として、「同様の対応を調整する」とともに、どの民間のサイバー専門家と協力するかを定めている。
こうした計画には、役割演習だけでなく、実際の訓練演習も含めるべきである。金融分野はその好例である。証券業金融市場協会(SIFMA)は2011年以来、サイバーセキュリティ演習を実施してきた。2019年11月に実施された最新の「Quantum Dawn V」演習では、19か国の150社以上の金融機関と50以上の規制当局が集まり、重要な金融機関と金融市場インフラに対する模擬ランサムウェア攻撃への対応を訓練した。主な教訓は次のとおりである。業界は主要な関係者や人員の名簿を作成し、企業、業界団体、中央銀行などの規制当局の間で、国境を越えた情報共有を強化すべきである。
こうした演習はさらに実施される必要がある。脅威の要因は商業分野によって異なり、政府が何が重要で、それが誰にとって重要かを理解すればするほど、当局は価値ある脅威インテリジェンスを収集する準備を十分に整えられる。
4. 設計段階からセキュリティを組み込む
人的ミス(フィッシング攻撃に引っかかったり、マルウェアをダウンロードしたりすることなど)は、成功したサイバー攻撃の95%に関与している。この脆弱性を完全になくすことはできないが、そもそも技術機器にセキュリティを適切に組み込むことで、削減することはできるはずである。これは、新製品やサービスを市場に投入することを急ぐ中で、多くのテック企業が見落としたり、軽視したりしている点である。
世界で初めて、サイバーリスクに関する国民の意識向上と教育に特化した政府機関であるオーストラリアのeSafety Commissionerは、2019年に産業界、政府、消費者団体、非営利団体の代表者を招集し、オンラインサービスの本質的な安全性を高めるための「原則のセット」について合意を図った。その中心にあるのは、安全性は決して消費者だけの責任であってはならず、企業は一般公開前に、すべての利用者のリスク要因を軽減すべきだという考え方である。12月には、米国が、政府がIoT機器のセキュリティについてより高い基準を設定することを義務付ける法律を採択した。IoT機器について。
他の国々もこうした先例に続くべきである。究極の目標は、電気製品から携帯機器まで、あらゆるものが安全基準を満たしていることを示す指定である英国規格協会の「キットマーク」に相当するサイバー版を作ることである。
世界経済フォーラムはサイバーセキュリティについて何を行っているのか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその システミックな影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル世界における理解と信頼の構築に注力している。
セクターを超えた連携と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
社会における技術の役割が拡大するにつれ、サイバーセキュリティはますます大きな課題となる。政府と民間部門は、この脅威に共同で立ち向かうという共通の利益と責任を負っている。




