中小企業(SME)はEU内の企業の99%を占めており、経営陣の認識と関与が低いことを含め、多様なサイバーセキュリティ上の課題に直面しています。
脅威が高まり、リモートワークが広がる中、セキュリティ予算の少なさとサイバー関連スキルの不足は、中小企業の競争力に深刻な影響を及ぼしかねません。
バリューチェーン全体でレジリエンスを強化することで、EUはデジタル変革やデジタル単一市場がもたらす恩恵を最大限に活用することができます。
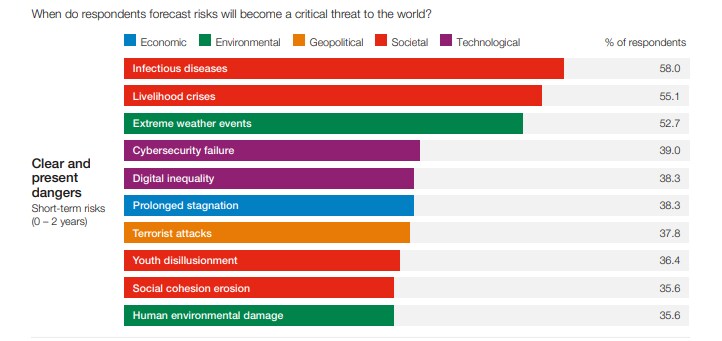
デジタルインフラに対するサイバー攻撃は、世界に存在する脅威の中で最も一般的なものの一つです。世界経済フォーラムの『グローバルリスク報告書2021』によると、サイバーセキュリティの失敗は、短期的に最も発生しやすく、重大な世界的脅威となるリスクとして4番目に挙げられています。
2025年までに250億台のデジタル機器が世界中で接続されると予想されています。5Gや人工知能(AI)などの新技術が登場し、私たちの日常生活に徐々に浸透する中、予防、サイバーセキュリティに関する認識、そしてサイバーセキュリティスキルの向上は、政府、民間セクター、そしてEU全体にとって重要な優先課題です。
デジタルマインドセットは既に私たちの社会で見られるようになっており、新型コロナウイルス感染症(COVID-19)のパンデミックは、その受容を私たちに促しました。それは信頼を築き、成長するデジタル経済の中で企業が繁栄する助けとなります。木の根が木を支えるように、強固なサイバーセキュリティの枠組みは、誰一人取り残されることのない、健全で安全なオンライン環境を維持します。
サイバーセキュリティは共通の使命である
パンデミックは、サイバーセキュリティが以前にも増して、社会のあらゆる層が担うべき責任であることを私たちに教えました。政府から企業、市民、学校、学術機関に至るまで、また経営陣から従業員に至るまで、私たちは皆、デジタル環境を守る役割を担っています。
新しいデジタルの10年に向けた新しいデジタル行動は、ランサムウェアやフィッシングなどの悪意ある攻撃の増加から組織やユーザーのデータを守り、オンライン環境を保護するために不可欠です。
EUサイバーセキュリティ機関(ENISA)は、本部を置き、古代の遺産と徳の規範の中心地であるアテネから、オープンで透明性の高いガバナンスを目指しています。同機関の中核的な組織目標の一つは、欧州全体におけるサイバーセキュリティの共通水準を高めることです。サイバーセキュリティには国境がないため、ENISAは中小企業がサイバー攻撃から身を守れるよう、サイバー衛生の文化とリスクマネジメントの推進を支援しています。
欧州の中小企業は、パンデミック後の時代に欧州経済を活性化させることができるでしょうか。
欧州委員会は、中小企業(SME)がEU経済の基幹であることを認めています。中小企業はEU内の全企業の99%を占め、約1億人の雇用を生み出しています。また、欧州のGDPの半分以上を占めており、EU経済のすべての分野で付加価値を生み出す上で重要な役割を果たしています。
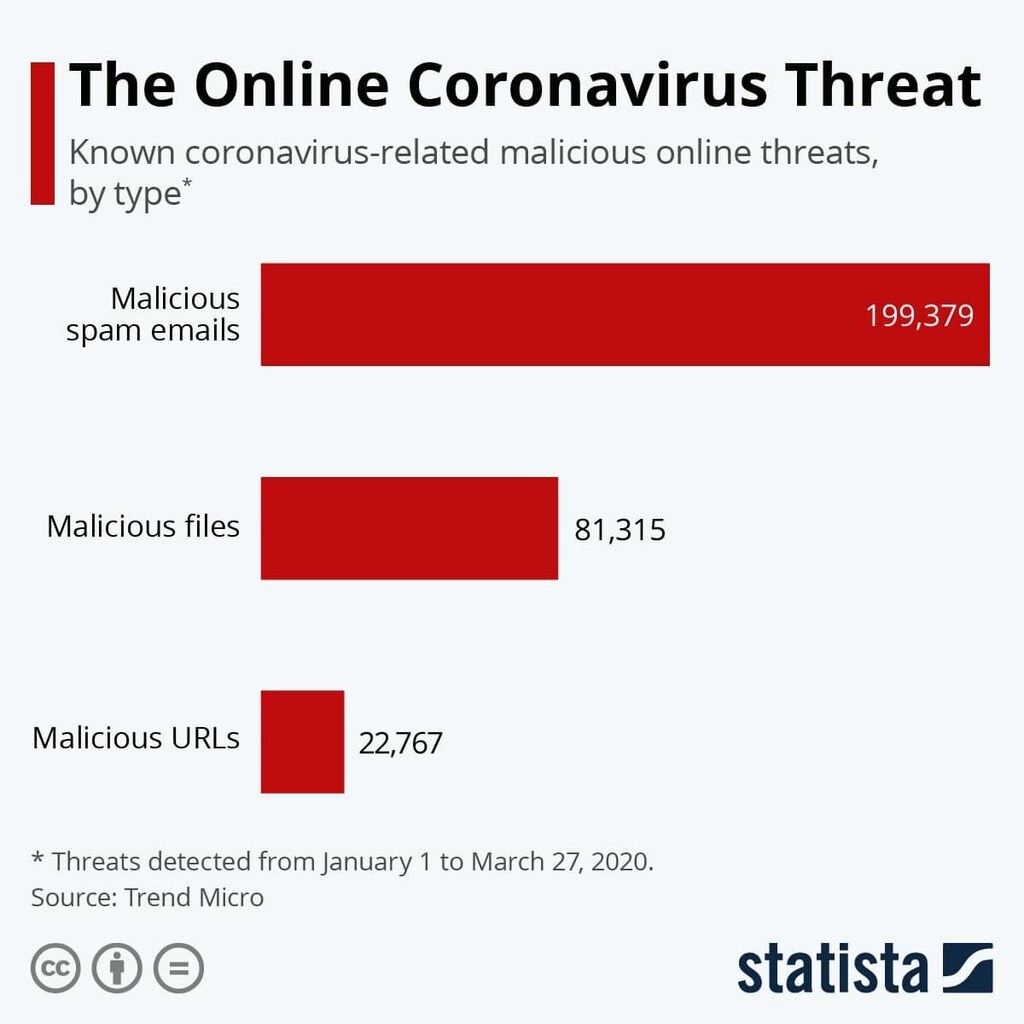
欧州では約2,500万の中小企業が活動している、世界最大の単一市場圏を形成しています。パンデミックは、これらの企業に計り知れない負担を強いてきました。中小企業は、従業員が在宅勤務を行い、ビジネスがオンラインで行われることが増えている新しいデジタル空間を進んでいかなければならないだけでなく、犯罪者が悪用しようとする空間にも直面しています。パンデミックの開始以来、フィッシングメールや新型コロナウイルス危機に関連する詐欺など、ソーシャルエンジニアリング攻撃が増加しています。保健危機の最初の数か月間に、フィッシング攻撃は世界的に667%増加しました。
こうした厳しい時期に、多くの中小企業は事業を継続する必要があり、セキュリティを強化する時間を取るよりも、顧客へのサービスを継続するためにシステムを迅速に導入することで対応しました。クラウドサービスの採用、従業員のリモートワークの実現、ファイル処理へのアクセス許可により、事業継続性を確保しやすくなりました。
重要なデータがサイバー犯罪者によって侵害されるリスクを最小限に抑え、パンデミック後の世界における中小企業の成長を支えるためには、ICTインフラを保護し、企業のサイバーセキュリティ対策を拡充するさらなる措置が不可欠です。
中小企業がサイバーインシデントから学んだこと
EUサイバーセキュリティ機関は、パンデミック中に発生した、実際の事例に基づくインシデントを裏付けの得られた形でまとめ、それらを克服するための教訓を導き出すため、欧州の中小企業へのインタビューを実施しました。
特定された最も一般的なサイバーインシデントは、ランサムウェア攻撃、ノートパソコンの盗難、フィッシング攻撃、CEO詐欺でした。後者は、職員を誘導して、CEOを装った詐欺メールに従って行動させるための囮であり、通常はプロジェクトの締め切りに間に合わせるため、サプライヤーへの緊急の支払いを求めるものです。
研究と実際の経験から、サイバーインシデントへの対応は、計画を立てない、またはサイバー脅威に適切に対処するために必要な能力を欠いている組織よりも、はるかに効率的に行われていることが分かっています。
ENISAは、自社のビジネスを保護するための基本的なサイバー対策を12項目作成しました:
1. 良好なサイバーセキュリティ文化を醸成する。
2. 適切な研修を提供する。
3. 効果的なサードパーティ管理を確保する。
4. インシデント対応計画を策定する。
5. システムへのアクセスを保護する。
6. デバイスを保護する。
7. ネットワークを保護する。
8. 物理的セキュリティを強化する。
9. バックアップを保護する。
10. クラウドを活用する。
11. オンラインサイトを保護する。
12. 情報を収集し、共有する。
中小企業にとってのサイバーセキュリティの課題
6月の国際中小企業デーを記念して、前述の基本的な措置に加え、EUサイバーセキュリティ機関は報告書『中小企業のためのサイバーセキュリティ』を発表し、中小企業がシステムや事業をより良く保護する方法について解説しています。
本報告書は、パンデミックがもたらしたサイバーセキュリティ上の課題に対処するEU内の中小企業の能力を分析し、それらのリスクを軽減するためのベストプラクティスを明らかにしています。
調査のインタビューセクションで特定された主な課題には、不十分なサイバーセキュリティによって事業にもたらされる脅威に対する認識の低さ、サイバーセキュリティ対策の導入コストと、専用予算の不足が重なることが多い点、ICTサイバーセキュリティ専門家の確保、中小企業部門を対象とした適切なガイドラインの不足、そして経営陣からの支援の低さが含まれます。
根本的な共通の問題は、経営陣の認識と関与にあるように思われます。これが予算、資源配分、そしてサイバーセキュリティ対策の効果的な実施を左右します。サイバーセキュリティはIT部門だけで議論されるべき問題ではなく、取締役会の議題に上る必要があります。
調査対象となった欧州の中小企業249社のうち85%以上が、サイバーセキュリティ上の問題が発生してから1週間以内に、事業に深刻な悪影響が及ぶと回答しました。57%は、倒産または廃業に追い込まれる可能性が最も高いと答えています。
それにもかかわらず、サイバーインシデントは大企業にのみ影響を及ぼすと考える傾向があり、そのため中小企業にとって依然として大きなリスクとは見なされていません。中小企業にとっては、インシデントが発生した場合に事業にどのような影響を及ぼすかを認識することが重要です。多くの企業は、購入したIT製品に含まれるサイバーセキュリティ管理機能で十分であり、法律で義務付けられていない限り、追加のセキュリティ管理は不要だと考えています。
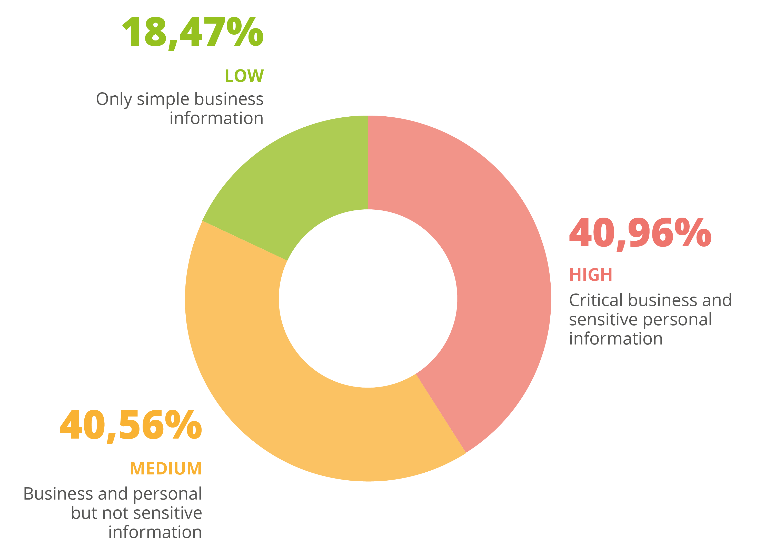
中小企業に対する同機関のサイバーセキュリティに関する助言は、人材、プロセス、技術的推奨事項という3つの重要分野に焦点を当てています。目的は、12のサイバーセキュリティの原則を適用することを通じて、バリューチェーン全体のレジリエンスを強化することです。また、報告書には、EU加盟国が企業、団体、機関のサイバーセキュリティ態勢の改善を支援するために検討すべき提案された措置も含まれています。
効果的なサイバーセキュリティは、中小企業に自信を与え、オンラインでつながった世界において、成長し、革新し、顧客に価値を創出する新たな方法を見出すことを可能にします。これらの企業がサイバー脅威からより良く保護されるための歩みを支援しましょう。




