最も一般的なサイバー脅威の攻撃手法を明らかにする研究が何十年も続けられてきたにもかかわらず、防御側は依然として、可能性が低く、より無害な脅威に多くのリソースを割きすぎています。
データに基づく防御の枠組みを用いれば、防御側は最も危険な脅威を特定し、優先順位を付けられます。
3段階の防御戦略に従うことで、企業はより効果的かつ効率的なサイバー防御計画を導入できます。
長く過酷な、多数の戦闘が続く戦争で、二つの大軍が戦っていると想像してください。戦場の右翼では、敵が連続して勝利を収めています。主人公たちはそれを認識しているにもかかわらず、流血のない左翼を守るために、さらに多くのリソースを投入します。実際、戦いが進むにつれて、あらゆる場所にリソースを投じ続けます。ただし戦闘が続く脆弱な右翼にも投入し、敵がいつか空から攻撃してくるかもしれないと聞いたため、リソースを縦に積み上げることさえ始めます。
ついに、新たな指導者が任命され、混乱した軍を立て直すことになりました。状況を評価し、打撃を受けた右翼の状態を考慮したうえで、熟考を重ね、左翼にさらに多くのリソースを送るよう命じます。
この状況は正気とは思えないでしょうか?
残念ながら、ほとんどの防御側がサイバーセキュリティの脅威から身を守る方法は、これと同じです。最も一般的なサイバー脅威の攻撃手法を明らかにする証拠が何十年にもわたって蓄積されてきたにもかかわらず、注意をそらされた防御側は可能性の低い脅威に絶えずリソースを集中させ、そのうえサイバー防御戦略が機能しない理由に首をかしげています。
データに基づくサイバー防御の原則
これに対し、データに基づく防御の枠組みでは、防御側の現場での経験を活用して最も可能性の高い脅威を特定し、リスクの低い危険への対策を検討する前に、まず適切な防御策を講じます。
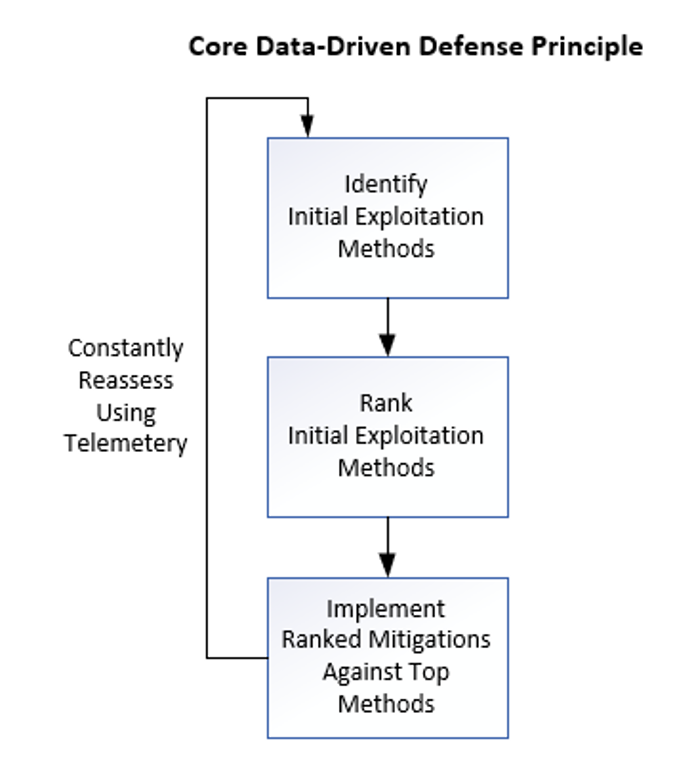
この防御戦略では、いくつかの基本原則に基づいて、より優れた即応性の高いサイバー防御を構築し、サイバーセキュリティのリスクを効果的に低減します。原則は次のとおりです。
ハッカーやマルウェアが被害者の環境に最初に侵入することを可能にする根本原因となる脅威(初期侵入手法とも呼ばれる)の緩和に重点を置く
現場での経験とデータを用いて、根本原因となる脅威の優先順位を付け、最もリスクの高い原因から特定する
最も高いリスクから優先して緩和する
緩和策の効果を予測された効果と照らし合わせて測定する
脅威を継続的に再評価し、緩和策がリスクに応じて適切に優先順位付けされていることを確認する
つまり、仮想資産をより効果的に守るには、サイバー攻撃者が資産を悪用する可能性のある手段を、サイバーセキュリティの防御担当者が列挙することが欠かせません。次に、攻撃手法の可能性を順位付けし、最も可能性が高く危険な脅威から優先して緩和策を実施します。データに基づく防御の3つのステップは次のとおりです。
ステップ1 – 想定される根本原因となる侵入手法を網羅したリストを作成する
22年間の研究に基づき、現在用いられている、初期侵入につながり得るさまざまな根本原因の手順について、基本的なリストをまとめました。動機を問わず、ハッカーやマルウェア攻撃者は誰もが、次の侵入手法のいずれかを使って最初のアクセスを得ます。
ソーシャルエンジニアリング
プログラムのバグ(修正パッチがある場合、ない場合)
悪意のある命令/スクリプト
人的ミス/設定ミス
盗聴/中間者攻撃
チャネル/情報漏えい
総当たり攻撃/計算処理
データの不正形式化
ネットワークトラフィックの不正形式化
内部関係者による攻撃
第三者への依存に起因する問題(サプライチェーン/ベンダー/パートナーなど)
物理的な攻撃
このリストは決して網羅的なものではありません。防御側は、根本原因となる侵入手法の包括的なリストを独自に作成しても、別のモデル(たとえばMITRE ATT&CKの初期アクセスリスト)を適用してもかまいません。ただし、リストが網羅的で、項目が重複していないことが条件です。
また、マルウェアの初期侵入地点と比べると、ランサムウェアなど攻撃の実際の結果は、計画を立てるうえではそれほど重要でない点にも留意が必要です。自宅への侵入を防ぎたいなら、泥棒が侵入後に何を盗むかではなく、どう侵入するかに焦点を移す必要があります。
サイバーセキュリティに関して、世界経済フォーラムはどのような取り組みを行っていますか?
サイバーセキュリティセンターは、リーダーたちが集い、変化するサイバーリスクとそのシステム全体への影響を理解するための信頼できる場を提供しています。相互接続がますます進むデジタル世界において、理解と信頼の構築に取り組んでいます。
分野を超えた協力と知見の共有を促進することで、同センターはパートナーのサイバーレジリエンス強化を支援し、集団的な対応を必要とする課題に取り組んでいます。
ステップ2 – 初期侵入の根本原因に順位を付ける
次に、特定したすべての根本原因について、組織の環境を侵害することに関与する可能性に基づいて評価します。ステップ1で作成したリストを見て、経験と近い将来のリスク分析に基づき、どの攻撃手法が最も頻繁に、または高い確率で使われ、環境への最初の足掛かりを得るのかを判断します。最近、組織にはどのように侵入されたでしょうか。近い将来、どのような形でセキュリティが侵害される可能性が高いでしょうか。
歴史的に、何十年もの間、ソーシャルエンジニアリングとパッチ未適用のソフトウェアが、侵害された環境の多くで、ハッカーやマルウェアが最初の足掛かりを得る最も一般的な二つの手段でした。しかし、リスクと順位は大きく異なる場合があります。各組織は、自らの経験、現在の防御策、予測に基づき、独自の脅威リスクの順位を決定する必要があります。
ステップ3 – 優先順位の高いサイバー脅威に緩和策を適用する
防御側独自のリスク分析に基づいて初期侵入の根本原因に順位を付けたら、順位が最も高い根本原因となる侵入手法に、最初に最善の緩和策を適用します。
各企業は、優先順位の高い脅威に対応するため、方針、技術的な防御策(ウイルス対策ソフトウェア、安全な設定、コンテンツフィルタリングソフトウェアなど)、教育を組み合わせた多層防御を構築し、適用する必要があります。さらに、企業のすべての関係者が、最大の脅威は何か、どのように軽減するのかを把握しておく必要があります。また、適用した各緩和策が、脅威の低減という固有の役割をどの程度果たしているかを評価する必要があります。
結果は時間とともに変化するため、全体的な効果を判断するには、危険と使用する緩和策の双方を継続的に評価する必要があります。必要に応じて緩和戦略を変更しつつ、最大の根本的脅威と、それらに効果的に対処し管理できているかに常に焦点を当てるべきです。
防御に携わる人は誰もが、常に自問するべきです。
「私たちは適切な脅威に焦点を当てているだろうか?」
「最も効果的な緩和策を実施しているだろうか?」そして
「何かを変える必要があるだろうか?」
こうしたデータに基づく防御の基本原則と手順を適切に実践すれば、サイバー防御が強化され、経済性も高まり、より効率的なリスク低減につながります。




