サイバーセキュリティは、この問題に取り組む専門人材が深刻に不足していることへの警告とともに、ダボス会議2023で主要な懸念事項の一つに挙げられました。
サイバースキルのギャップは拡大しており、より包括的なサイバーセキュリティ人材を採用・維持するために、物語を転換する必要があります。
包括的なアプローチは、多様なサイバーセキュリティチームを構築し、組織がサイバー脅威に効果的に対応できる体制を整えるための鍵です。
サイバーセキュリティは、ダボス会議2023で世界が直面する最重要課題の一つに挙げられました。ダボス会議2023。専門家らは、「サイバーストーム」に対するグローバルな対応を強く求め、次のパンデミックはサイバー・パンデミックになりかねないと指摘しました。関連する初動対応者、すなわちサイバーセキュリティ専門家の深刻な不足が、この問題をさらに複雑化させ、悪化させています。
氷山の大部分が水面下にあることはよく知られており、これはサイバーセキュリティにおいて私たちが直面しているスキルギャップを考える上で良い方法です。
氷山の先端にあるのは、ハッカーや悪意のある者を退けることを考えたときにすぐに思い浮かぶスキルです。しかし、氷山の90%が水面下に隠れているように、これらのスキルへの明白な必要性は、より広い目標を支え、基盤となる能力への幅広いニーズを覆い隠しています。
これには、監査スキル、コーディングおよびシステム統合のスキル、法律と政策の理解、複数のステークホルダーと関係を築き、危機的状況でリーダーシップを発揮する能力が含まれます。
拡大し続けるサイバーセキュリティのスキルギャップ
サイバーセキュリティのスキルギャップは大きく、拡大し続けています。組織は人材の確保に苦労しており、新技術の革新とともに進化し続ける職務に必要なスキルを労働者が備えていないためです。
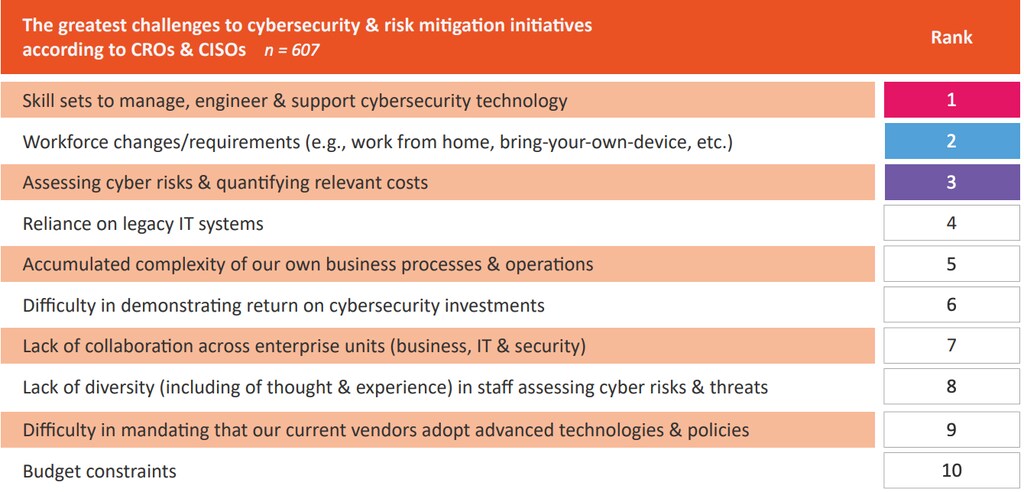
当社の2022年7月に実施されたタタ・コンサルタンシー・サービシズ(TCS)によるリスク・サイバーセキュリティ調査では、最高情報セキュリティ責任者(CISO)および最高リスク責任者(CRO)が、サイバーセキュリティ技術を管理、設計、支援するためのスキルセットを最大の課題として挙げ、次いで職場の変化と要件、そしてサイバーリスクの評価と関連コストの定量化が続きました。
さらに、多くの高度なスキルを持つサイバーセキュリティ専門家は、絶え間なく高まるプレッシャーと燃え尽き症候群のために、リーダーの地位に就くことを避けており、リーダーシップのギャップを生んでいます。
そうは言っても、私は、技術分野かどうかを問わず、各ワークストリーム全体に わたる多様な人材プールを活用することで、現在のサイバーセキュリティのスキルギャップに対処できると信じています。
必要なのは物語の転換だけです。その方法は次のとおりです。
1. 技術を活用して需要を軽減する
企業は、脅威の状況に対する可視性と管理を向上させ、先手の防御のために作業を自動化する統合型サイバーセキュリティプラットフォームを導入することで、サイバーに特化したチームへの需要を大幅に減らすことができます。
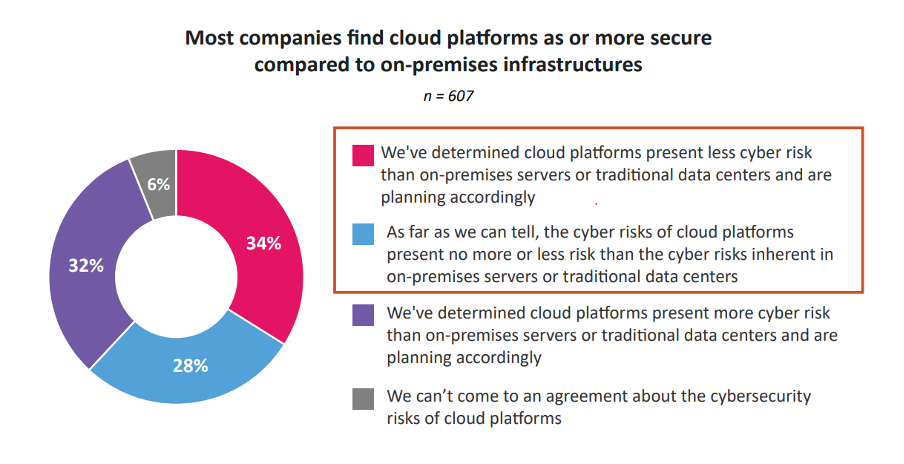
クラウドプラットフォームへの移行も、もう一つの選択肢です。当社の調査では、CISOおよびCROの大多数(60%)が、今後3年間に大規模なサイバー攻撃による深刻な財務上または評判上の打撃を回避できると自信を持っていると回答しました。
その自信の大きな源は、どうやら、役員の62%がクラウドはオンプレミスのサーバーと同等に安全、またはそれ以上に安全だと述べていることにあるようです。
さらに、企業は、最新技術を絶えず取り入れている、マネージドセキュリティサービスプロバイダーの規模と専門知識を活用することもできます。
2. スキルで採用する
採用を学位ではなくスキルで行うことは、米国のジョー・バイデン大統領が支持する動きであり、同大統領は昨年後半の一般教書演説でもこれに言及しました。組織の内外から、多くの潜在的な人材を引き出すことのできる道筋です。
サイバーセキュリティには、技術以外にも多様なスキルが求められます。強力なサイバーチームには、規制当局や法令遵守担当者との対応、法執行機関との連携、さまざまな政府機関や政策立案者との交流の舵取りなど、複数の分野における深い知識、高度なスキル、経験の組み合わせが必要です。
こうしたことから、型破りに聞こえるかもしれませんが、サイバーセキュリティは、数学者、統計学者、弁護士、退役軍人などの専門家が提供できる最良の要素を活用できるはずです。
3. サイバーセキュリティの職務のイメージを刷新する
サイバーセキュリティと聞いて、何を思い浮かべますか。見えない敵と戦う、部屋に集まったオタクの集団でしょうか。パーカーを着た白人男性のチームでしょうか。それとも、理解しにくい専門用語で語り合う、灰色のスーツ姿の一団でしょうか。
こうした時代遅れの固定観念はいずれも、サイバーセキュリティが他の技術職ほどの魅力を持ってこなかった理由の一端です。人々は、サイバーセキュリティが提供する多様性を認識していません。私たち専門家は、相手のいる場所に出向き、共感を呼ぶメッセージで直接語りかけるために、さらに努力する必要があります。
4. 多様性と包摂性を推進する
私にとって、多様性を推進する余地は、より多くの人々を議論に参加させ、提供される意見やスキルの幅を広げるための機会を表しています。女性、過小評価されているコミュニティの出身者、若いサイバーセキュリティ採用者などを起用したキャンペーンを通じて多様性を推進することは、より多くの人々がサイバーセキュリティをキャリアの選択肢として検討するきっかけになるでしょう。
候補者は、適切な学位や資格を持っていないという理由で、活躍できたかもしれない機会から長く締め出されてきました。オープンで包括的な採用を求める方向への転換は、この問題の解決に役立つでしょう。
雇用主は、特定の職務に資格が必要かどうか、あるいは見習い制度から始めれば十分かどうかを評価し、それに応じて職務記述書に記載するスキルセットの要件を明確にする必要があります。
5. 若手人材のプールを拡大する
企業は、サイバーセキュリティでのキャリアに関心を持たせるキャンペーンで大学生を対象とし、早期にそのための訓練を行うプログラムと並行して、若手人材のプールを強化するために共同で取り組むことができます。

TCSでは、こうした取り組みに参加してきました。特定の大学を通じて研修プログラムを提供し、学生がサイバーセキュリティのキャリアに向けて、すぐに業界で通用するスキルを身につけるよう支援しています。大学の課程中に6週間の集中研修を行い、さらに4〜6週間の実務経験を加えることで、参加者は組織内のサイバーセキュリティ目標を支えるために必要なスキルを速やかに習得できます。
よりサイバー対応型の人材を育成する取り組みは、政府の支援を得て拡大する必要もあります。このアプローチは二本柱になり得ます。一つは大学を通じて運営される正式な制度、もう一つは学校卒業者や学部学生にとっての若手人材への参入障壁を下げることを目的としたものです。
現在の急激な需要の増加は、成熟期に入れば緩やかになるでしょう。自動化も、需要を相殺する上で重要な役割を果たします。
包括的なアプローチがサイバー人材の拡大の鍵
有給インターンシップや見習い制度による支援があれば、体系的な採用・雇用プログラムによって、より強固な人材パイプラインを構築し、空いている職務を埋め、当社のシステムを強化することができます。
世界経済フォーラムはサイバーセキュリティに関して何をしているのでしょうか。
サイバーセキュリティセンターは、進化するサイバーリスクとその体系的な影響を理解するために、リーダーが集まる信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
分野横断的な協働と知見の共有を可能にすることで、同センターはパートナーのサイバーレジリエンスの強化や、集団的な対応を必要とする課題への取り組みを支援しています。
現代のサイバーセキュリティ脅威という複雑な構図には、新たな視点が必要です。私の考えでは、それは多様なスキルと人生経験を持つ多様なチームから生まれる可能性が最も高いと思います。
包括的なアプローチは、広く存在する人材を活かし、多様なサイバーセキュリティ人材を育成するための鍵であり、それによって、組織が日々直面する存在を脅かすリスクに対処するための最良の人材を確実に確保できます。




