2018年は、サイバーセキュリティとプライバシーの問題において着実な転換が見られた年でした。その焦点は、バックオフィスからフロントオフィスへ、技術部門から一面へ、そしてIT部門から取締役会へと移ってきています。
サイバーリスク管理は、年初の時点ですでに企業のアジェンダで高い優先順位を占めていました。私は世界経済フォーラムの年次総会で関連するパネルディスカッションに参加し、その議論についての所感を、次の記事で紹介しました:Centrality of Cybersecurity。
PwCによる調査では、世界中のビジネスリーダーがサイバー脅威を最大の懸念事項の一つに挙げていることが示されました。フォーラムのGlobal Risks Report(2018年版)でも、サイバー依存の高まりを背景に、大規模なサイバー攻撃やデータ侵害の発生可能性が高まっていると報告されています。
振り返ってみると、その後の数か月でサイバーに関する懸念がいかに広く浸透したかは驚くべきことです。また、大きな立ち位置の変化も見られます。サイバー脅威は依然として企業にとって主要な懸念事項であり続けている一方で、2018年の動向により、社会全体のより広範な利害関係者にとっても、サイバーに関する懸念が最優先事項となりました。デジタル消費者の意識にも変化が生じ、自分たちのデータがどのようにアクセスされ、保護され、利用されるのか、さらにそのデータ取り扱いがもたらす影響について、はるかに高い関心が寄せられるようになりました。
これは、企業が直面するより広範なサイバー課題への対応において、デジタルリーダーとしての地位を確立する機会となります。そのためには、情報セキュリティを中心とした防御的な姿勢から、デジタル信頼の構築に重点を置いた、より積極的な姿勢へと転換する必要があります。
デジタル信頼に関する知見
最近発表したDigital Trust Insights調査では、81の国と主要な全業界にわたる3,000人のビジネスリーダーから、このテーマに関する見解を抽出しています。調査によると、現時点では大半の企業がデジタル信頼の構築に十分な取り組みを行えていないものの、そのための明確な機会が存在することが示されています。
基本的なレベルでは、これらの機会は、あらゆる組織においてデジタル信頼の成否を左右する3つの主要分野の改善に集約されます:人、プロセス、テクノロジー。この3つすべてに対する信頼は、安全なデジタル社会を構築するうえで不可欠です。
これを踏まえ、リーダーが自らと組織に問いかけるべき3つの重要な質問があります。これらは、デジタルの未来におけるリーダーとなる態勢が整っているかどうかを判断するための指針となります。
1. 組織内の人材がデジタル信頼の構築に貢献できるよう、どの程度うまく支援できていますか?
世界中の組織が、デジタルトランスフォーメーションを通じて自社のパフォーマンス向上を目指しており、それは当然のことです。こうしたプロジェクトの成否を決める主な要因は、サイバーリスクの管理を含め、人材にあります。
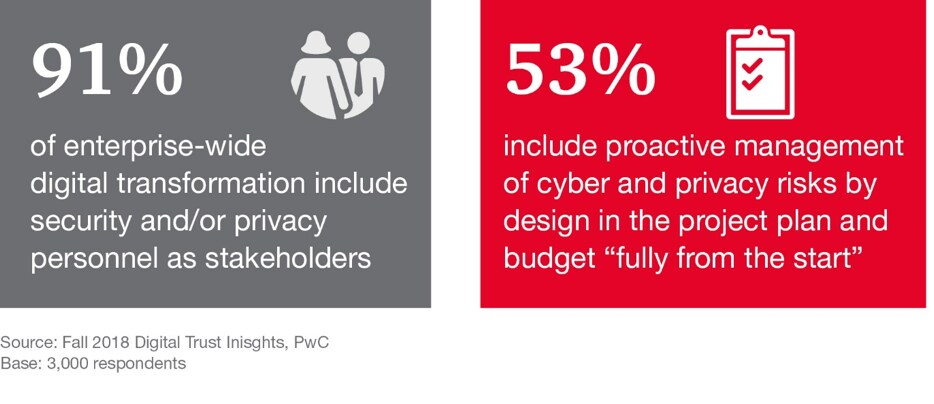
デジタルトランスフォーメーションに取り組んでいる企業の調査回答者の90%超が、プロジェクトにセキュリティおよびプライバシーの担当者をステークホルダーとして含めていると回答しています。一方で、デジタルトランスフォーメーションの「当初から完全に」積極的なリスク管理を実践していると答えたのはわずか53%でした。
組織は、適切なリーダーを配置し、サイバーセキュリティとプライバシーに関する従業員の意識向上と責任の明確化に向けた取り組みを強化することが望ましいでしょう。現状では、サイバーセキュリティ(39%)およびプライバシー(40%)を担当する経営幹部が適切に特定されていると非常に確信している回答者は半数未満です。また、従業員向けのセキュリティ意識向上研修プログラムを有していると答えた回答者は34%に過ぎません。
先進的な組織は、将来に備えて人材にデジタルスキル研修を提供しています。また、行動に影響を与えるほど記憶に残り、かつ、いわゆるセキュリティ疲れ(コンピュータセキュリティへの対応に対する倦怠感や消極的な姿勢)を招かない、わかりやすいメッセージを用いて、従業員にサイバーセキュリティとプライバシーへの意識を促しています。
2. デジタル信頼の構築に向けて、業務プロセスをどの程度うまく活用できていますか?
サイバーセキュリティとプライバシーの問題は、あらゆる組織にとってますます不可欠な重要課題となっています。それにもかかわらず、業務プロセスがデジタル信頼の構築に確実に寄与するための措置を講じている組織は、あまりにも少数です。今年、セキュリティ対策を事業目標に整合させるための新たな投資を計画していると答えた企業は、ごく少数(23%)にとどまります。
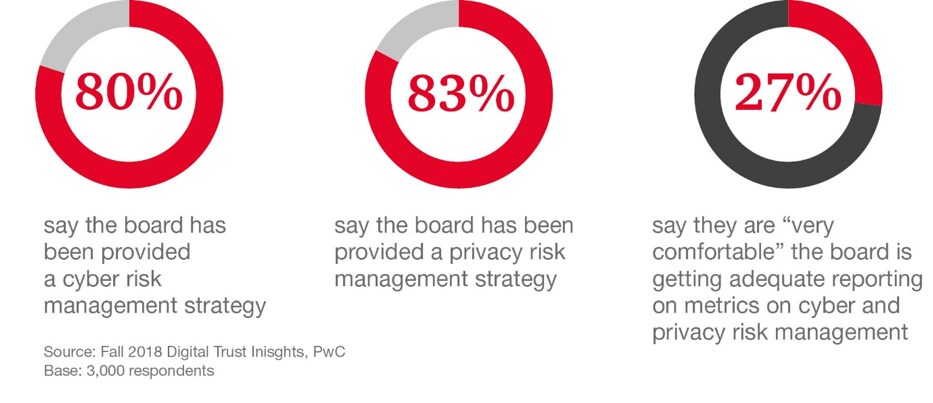
取締役会に関しては、ほとんどのサイバーおよびプライバシーリスクの専門家が、自社が取締役会に必要な戦略を提示していると回答しています。しかし、サイバーセキュリティとプライバシーの指標に関する社内報告については疑問を認めています。取締役会がサイバーおよびプライバシーリスク管理の指標について十分な報告を受けていると非常に確信していると答えた回答者は、30%未満です。
3. 管理体制は新興技術の進展にどの程度追いついていますか?
企業は、デジタルトランスフォーメーションと新興技術の活用を通じて自らを再構築しています。しかし、新たな機会を追求する一方で、新たなリスクに対して自らを無防備にしていないでしょうか。
当社の調査では、大半のビジネスリーダーが新興技術は事業にとって極めて重要であると回答している一方で、その導入に向けて十分な「デジタル信頼」管理体制が整っていると非常に確信している回答者は少数にとどまることがわかりました。例えば、81%の経営幹部がモノのインターネット(IoT)を自社事業にとって重要と考えている一方で、安全に導入するための適切な管理体制がすべて整っていると非常に確信している回答者は39%に過ぎません。AIについても同様で、回答者の70%が自社事業の少なくとも一部にとって重要であると答えているものの、導入に向けて十分なデジタル信頼の管理体制を構築できていると非常に確信している回答者は31%にとどまります。
年初のダボス会議では、サイバーリスクに対処するための包括的な原則について話しました。その中には、利害関係者間の協力の必要性や、必要に応じて助けを求めることの重要性も含まれていました。当社のDigital Trust Surveyが、情報に基づいた協力のためのさらなる基盤を提供し、この重大な課題への対応で支援が必要な分野を特定するための有用な指針となることを期待しています。




