「サイバーセキュリティの失敗」は引き続き重大な脅威として挙げられており、経営幹部がこの問題への対策に真剣に取り組むことが不可欠だと、世界経済フォーラムのサイバーセキュリティセンターの産業・パートナーシップ責任者は述べる。
参入障壁が低く、見返りが大きいうえ、訴追されるリスクも比較的低いため、サイバー犯罪は悪意ある攻撃者を引きつける。
ビジネスリーダーは、サイバー耐性を理解し、優先課題としたうえで、重要な戦略上・業務上の意思決定に組み込む必要がある。
あまりにも長い間、サイバーセキュリティはITの問題と見なされ、技術専門家に委ねられてきた。しかし脅威が高まるなか、単なる技術的課題ではなく、戦略、文化、協力に関わる問題として捉える必要がある。そのためには、企業内のサイバーリスク管理においてビジネスリーダーが先頭に立ち、個人、組織、国々がますます依存するデジタル経済を守らなければならない。実際、サイバー分野をはじめとする技術課題に関する効果的なリーダーシップは、時がたつにつれて重要性を増す一方だ。
変化のペースが加速しており、とりわけデジタル分野で顕著であることから、これは特に重要だ。デジタル化の進展を示す兆候は至るところに見られる。調査会社のDataReportalによると、世界では50億人を超える人々がインターネットを利用しており、世界人口の63%超がオンラインになっている。デジタル化はビジネス変革にも不可欠な要素となっている。別の調査会社であるStatistaによると、デジタル変革への世界の支出は2025年に2.8兆ドルに達する見込みだ。
しかし、こうした動向の陰では、さらに不穏な動きが潜んでいる。悪意ある攻撃者は、個人や組織の脆弱性を積極的に悪用しようとしている。サイバー空間の性質は、いくつかの理由から犯罪者に有利に働く。
第一に、参入障壁が低い。わずか10ドルで、ダークウェブから単純な攻撃手段を購入でき、高度なものでも数百ドルで手に入る(いわゆる「サービスとしてのサイバー犯罪」)。
第二に、訴追されるリスクが比較的低い。被害者と加害者が同じ管轄区域にいる物理的な犯罪とは異なり、サイバー犯罪では、ある国を拠点とする犯罪者が別の国の組織を攻撃し、利益を第三国に送金できる。このため訴追が難しくなる(そして、あらゆる地域で民間部門と法執行機関の連携を一段と強化することが、いっそう重要になる)。
第三に、見返りが魅力的だ。Sophos(ITセキュリティ企業)によると、ランサムウェア被害に遭った組織が支払う身代金の平均額は約234,000ドルにのぼり、追跡が難しい暗号資産で支払うことができる。
こうした問題は新しいものではなく、サイバー犯罪は何十年も前から存在しているが、技術の進歩とともに懸念はますます高まっている。米国家安全保障局が開発したエターナルブルーのエクスプロイトが2017年に流出し、それによって英国の国民保健サービスを襲ったワナクライ・ランサムウェア攻撃や、ウクライナなどの組織を襲ったノットペティアのサイバー攻撃が発生したことは、サイバーセキュリティが世界のビジネスリーダーにとって喫緊の懸念となる転換点だったと言えるだろう。驚くことではないが、「サイバー攻撃」と「データ詐欺または窃盗」は、世界経済フォーラムの『グローバルリスク報告書2018』で、発生可能性の高い上位5つのリスクに挙げられた。
優秀な人材が不足するなか、経営幹部は組織内の人材の採用と育成に投資する必要がある。
アクシャイ・ジョシ
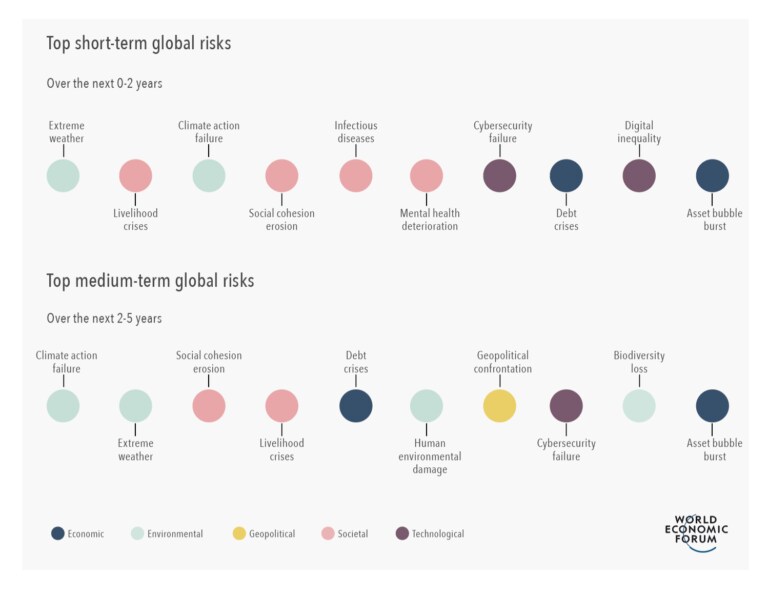
この問題は自然に解消されるものではない。それどころか、ここ数年のサイバー攻撃の頻度と深刻さによって、サイバー脅威に対するリーダーの認識は変化している。フォーラムの『グローバルリスク報告書2022』によると、「サイバーセキュリティの失敗」は、世界にとって短期・中期的に引き続き重大な脅威となっている。長期的な兆候について回答者に尋ねるとサイバーセキュリティの順位が下がるように見えるのは、脅威が突然消える可能性を示すのではなく、リスク認識に盲点があることを示唆している。
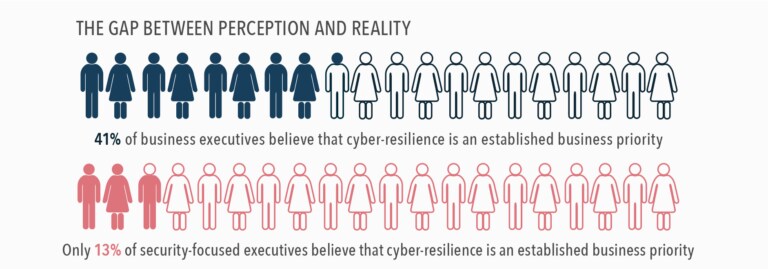
サイバー分野におけるリスク認識の隔たりは、実際に存在する。フォーラムの『グローバル・サイバーセキュリティ展望2022』報告書によると、サイバー分野のリーダーの85%が、自組織にとってサイバー耐性はビジネス上の優先事項だと認める一方、他の多様なリスクと比較してサイバーリスクを優先する際に意思決定者の支持を得ることは、依然として大きな課題となっている。さらに、サイバー耐性について、調査対象となった企業幹部の92%が全社的なリスク管理戦略に組み込まれていると感じていたが、そう答えたサイバー分野のリーダーはわずか55%だった。
サイバー耐性のある組織づくりを成功させるには、この隔たりを埋めなければならない。そのためには、CEO、取締役会、その他の経営幹部の意識を変える必要がある。サイバー攻撃について問うべきは「起きるかどうか」ではなく、「いつ起きるか」だ。したがって、サイバーリスクへの注力から、サイバー耐性の構築へと転換しなければならない。サイバー攻撃が避けられない環境では、攻撃に備えることはもちろん極めて重要だが、攻撃に対応し、そこから回復する仕組みを制度として定着させることも同じくらい重要である。
組織にサイバー耐性を根付かせるため、組織の経営幹部が優先すべき5つの取り組みを紹介する。
サイバーセキュリティを戦略的なビジネス優先事項と認識する
年間約10件の企業取引を行う、アジアに本社を置く大手複合企業の幹部によると、買収対象組織のデューデリジェンスを実施するのは、実施するとしても、サイバーセキュリティチームが最後になるという。その結果、買収企業が対象企業を親会社に統合しようとする際、多数の脆弱性への対処を迫られ、望まない多額のコストが生じることもある。
投資家にも同様の状況があり、投資前にサイバーセキュリティのデューデリジェンスを行うことはまれだ。フォーラムは2019年、この課題への対応を支援するため、報告書を発表した。『責任ある安全なイノベーションを促す:投資家向けの原則と指針』この教訓は、サイバーリスクはビジネスリスクであり、理解し、優先課題としたうえで、重要な戦略上・業務上の意思決定に組み込む必要があるということだ。
サイバーセキュリティのガバナンスを取締役会の必須課題とする
多くの組織では、最高情報セキュリティ責任者(CISO)がサイバーセキュリティの責任を担う。しかし、他の多くの戦略課題と同様に、取締役会と組織の経営幹部は方針を示し、サイバーリスクを管理する仕組みを整え、企業のサイバー耐性に対する説明責任を負う必要がある。
昨年、フォーラムは全米取締役協会、インターネット・セキュリティ・アライアンス、PwCおよびそのグローバルパートナーと協力し、6つの合意原則を策定した。取締役が自組織の現在のサイバーセキュリティ態勢を理解し、監督機能を果たし、将来の目標を設定するための指針となる。
さらに、米国証券取引委員会は最近、新たな規則を提案し、企業に対して取締役会および経営陣レベルのサイバーセキュリティガバナンスの開示を求める方針を示した。最終決定されれば、この規則によって、サイバーリスク管理を効果的に監督し、サイバーリスクを事業戦略全体に不可欠なものとして位置づけるうえでの取締役会の役割が明確になる。
サイバー耐性の文化を育む
効果的なサイバーリスク管理には、テクノロジー、プロセス、人という3つの重要な要素への取り組みが必要だ。そのうち最後の人は、連鎖のなかで最も弱い部分だと言えるだろう。サイバーセキュリティの教育・研修企業Cybintによると、サイバーセキュリティ侵害の95%は人的ミスに起因する。当然ながら、従業員が組織のサイバー耐性につながる行動を理解し、実践できるようにすることが不可欠だ。
文化を変えるには、経営幹部が方針を示し、組織のあらゆるレベルでサイバー耐性に対する説明責任を促す仕組みを整えなければならない。サイバー耐性に関する戦略、実践、知識について率直に話し合い、情報を共有することで、従業員の当事者意識を育むことができる。
最後に、サイバー耐性の概念やベストプラクティスに対する従業員の意識を高めるため、継続的な研修を行う重要性は、いくら強調してもしすぎることはない。
世界経済フォーラムはサイバーセキュリティにどう取り組んでいるのか?
サイバーセキュリティセンターは、リーダーが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続がますます進むデジタル世界で、理解と信頼を築くことに重点を置いている。
セクターを横断した協力と知見の共有を促すことで、センターはパートナーがサイバー耐性を強化し、集団的な対応を要する課題に取り組むのを支援する。
質の高いサイバーセキュリティ人材を育成する
世界ではサイバーセキュリティ人材が深刻に不足している。(ISC)2021年サイバーセキュリティ人材調査によると、依然として270万人を超える人材不足があり、組織の重要資産を効果的に守るには、人材を65%増やす必要がある。
サイバー攻撃への対応と復旧に必要なスキルが組織に備わっているかを尋ねたところ、フォーラムの『グローバル・サイバーセキュリティ展望2022』の回答者の半数は、チーム内のスキル不足により対応が難しいと答えた。従業員数が5,000人から50,000人の企業のうち、「現在必要な人材とスキルを備えている」と答えたのは4分の1未満だった。
優秀な人材が不足するなか、経営幹部は組織内の人材の採用と育成に投資する必要がある。求職者優位の市場では、米国の作家ダン・ピンクが言う「内発的」と「外発的」な動機づけの要素を組み合わせた適切な労働環境が、従業員の満足度と定着率を高めるうえで不可欠だ。
また、既存の人材がキャリアとしてサイバーセキュリティ分野に移行できる道筋をつくる革新的な解決策も必要だ。その支援のため、Salesforce、Fortinet、Global Cyber Alliance、世界経済フォーラムは、サイバーセキュリティ学習ハブを設立した。無料でキャリア形成に役立つ学習モジュールを提供し、需要の高いこれらの職種を目指す道筋を人々に示している。
官民連携を促進する
サイバー犯罪はビジネスであり、サイバー犯罪者は攻撃手法やツールの情報を共有して協力している。サイバー脅威の先手を打つには、より広範なエコシステムにおける官民の関係者間の連携が必要だ。
パートナーシップの価値は実証されている。『グローバル・サイバーセキュリティ展望2022』報告書では、回答者の90%超が、外部の情報共有グループやパートナーから実行に移せる知見を得たと答えた。注目すべきことに、回答者の85%が、サイバー犯罪への処罰強化につながるなら、透明性を高め、法執行機関に協力する意思があると回答した。
しかし、連携には大きな障壁もある。たとえば、規制上の制約や法的な境界によって、情報共有が妨げられることが多い。経営幹部はサイバーセキュリティ課題での連携を促し、業界関係者、各国のサイバー機関、法執行機関との間の情報交換を制限する組織上の障壁に対処しなければならない。こうしたパートナーシップは備えを強化するだけでなく、より広いエコシステムからの支援が大きな変化をもたらし得る危機の際にも役立つ。
こうしたことから、サイバーセキュリティは単なる技術的課題ではなく、戦略、文化、協力に関わる問題となる。
21世紀をリードする企業となるのは、サイバーセキュリティだけでなくサイバー耐性も優先する、適切なリーダーシップを備えた企業だ。




