この定期的なまとめでは、過去1か月の主要なサイバーセキュリティ・ニュースをお届けします。
主要なサイバーセキュリティ・ニュース:Anthropicの新しいAIモデルの発表を受け、地政学とサイバーセキュリティが交錯。各国政府はAIの「パッチ適用の猶予期間」を埋めるべく急ぐ。ルーマニアの病院へのサイバー攻撃は、災害計画の試金石となる。
世界経済フォーラムのサイバーセキュリティ・センターは、サイバーセキュリティを戦略的な急務として重視することを後押しし、システム全体に及ぶサイバーセキュリティ上の課題に対処するため、官民によるグローバルな行動を促進する、独立かつ公平なプラットフォームを提供しています。
1. 米国、Anthropicの最新AIモデルへのアクセスを一時制限
先月、米国は、Anthropicに対し、新たに発表したAIモデルへのアクセスを停止するよう命じました。対象は、発表直後の外国籍の利用者向けのClaude Fable 5およびClaude Mythos 5です。これは、サイバーセキュリティが地政学上ますます重要になっていることを浮き彫りにしました。輸出規制は、Anthropicが政府に対し、リスクを特定し、悪意ある活動を報告し、セキュリティ・プロトコルで協力できると確約した後、数週間で解除されました。
Anthropicは、脆弱性を検出するためにIT システムをスキャンできるよう、50の組織にMythosへのアクセスを提供したと発表していました。この過程で1万件を超える脅威が明らかになりました。対象の組織には、ヘルスケア、通信、電力、水道の各分野の機関が含まれていました。米国のサイバー防御機関であるCISAも、政府のソフトウェアを監査するためにMythosを試験的に導入していると報じられています。政府のソフトウェアを監査するためにMythosを試験運用中。
Anthropicのモデルに対する輸出規制を受け、OpenAIも最新のGPT-5.6モデルへのアクセスを、審査を経た提携先に限定しました。
フランスで開催されたG7サミットで、トランプ政権はその後、最先端AI技術に関する「信頼できるパートナー制度」を提案しました。信頼できるパートナーとなれば、G7加盟国と他の同盟国は、より強固なサイバーセキュリティやその他の防御策を開発するため、先進的なAIモデルへのより広範なアクセスを得られることになります。
しかし、AIは国家安全保障やサイバーセキュリティだけでなく、競争力にとっても極めて重要であるため、この議論は、技術を政治的な手段として利用することへの懸念や、欧州をはじめとする各地域がAI主権を発展させる必要性を改めて浮き彫りにしました。
2. AIがハッキングを飛躍的に加速させる脅威に対し、「パッチ適用の猶予期間」を埋める
〜に伴い、AIがハッカーによる脆弱性の発見と悪用の速度を加速させる中、各国政府はシステムへのこうした「裏口」を塞ぐよう圧力を強めています。米国では、CISAが新たな指令を発出し、連邦機関に対し、影響を受けたソフトウェアまたは機器を修正(「パッチ適用」)、無効化、または削除することを義務付けました。3暦日以内に対応しなければなりません。深刻度の低い脆弱性は2週間以内に対処する必要があり、機関は最も深刻度の低い欠陥については最大2か月の猶予があります。
同様に、民間部門においても、取締役会は、組織がフロンティアAIがもたらし得る脅威を正しく理解し、それらを未然に防ぐ準備ができていることの確証を求めています。こうした認識の高まりは、組織全体で具体的な行動へとつながりつつあります。1月には、フォーラムの「グローバル・サイバーセキュリティ・アウトルック2026」により、AIツールのセキュリティを評価している回答者の割合が、過去1年間で37%(2025年)から64%(2026年)へと、ほぼ倍増したことが明らかになりました。
さらに、新しいAIモデルが主流になるにつれ、対応のスピードはますます重要になるでしょう。ファイブ・アイズ情報同盟(米国、英国、カナダ、オーストラリア、ニュージーランド)は、フロンティアAIモデルがサイバーハッキングの脅威を飛躍的に高めると警告しています。同同盟は声明の中で、これらの新しいモデルがハッカーにとっての参入障壁をさらに下げると警告しました。また、組織に対し、ゼロデイ脆弱性への対策を含め、自組織の防御を強化するためにAI そのものを活用するよう求めています。
「毒をもって毒を制す」という方法が、いくつかの課題の解決に役立つかもしれません。しかし、Infosecurityの調査によると、21%がデータ量の増加に苦慮し、17%が脅威データを手作業で「つなぎ合わせる」必要があるにもかかわらず、専門家は意思決定におけるAIの活用に依然として慎重です。
フォーラムがリーダーのサイバーリスク理解とデジタル・レジリエンス強化を支援する方法
サイバーセキュリティ・センターは、リーダーが一堂に会し、進化するサイバーリスクとその システム全体への影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会における理解と信頼の構築に重点を置いています。
業種横断的な協力と知見の共有を可能にすることで、同センターは、パートナーがサイバー・レジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
3. ニュース速報:今月の主要なサイバーセキュリティ・ニュース
サイバー攻撃を受けたルーマニアの病院は、世界への教訓です:2024年に、広く使用されている医療管理ソフトウェアがランサムウェア攻撃を受けた後、ルーマニアの100以上の病院が、インターネットからの切断を余儀なくされ、5日間にわたり、紙での文書管理に切り替えました。これは世界で最も深刻な医療へのサイバー攻撃の一つとされており、そのため「大規模な病院へのハッキング」が発生した場合の最善の対応例として用いられている、とBBCは報じています。
英国の大学で大規模な情報漏えいの恐れ:6月にノッティンガム大学で大規模なサイバー攻撃が発生し、多数の学生データが漏えいしました。専門家はBBCに対し、原因は音声フィッシングか、大学の外部委託先サプライヤーへの以前の攻撃のいずれかである可能性があると語りました。ハッカー集団ShinyHuntersが漏えいへの関与を主張しており、教育機関がランサムウェアやデータ窃取の魅力的な標的であり続けていることを浮き彫りにしています。
マイクロソフトが過去最多のパッチを公開: 6月には、マイクロソフトの200件を超える脆弱性に対するパッチが一度にリリースされ、過去最多を記録しました。Computer Weeklyが報じています。これは2025年10月の170件から増加しており、ベンダーが脆弱性に対処しなければならないスピードが高まっていることを示しています。
ノボ ノルディスクから機密データが窃取: 減量薬ウェゴビーおよびオゼンピックのメーカーは、6月中旬に大規模なハッキング被害を受けました。サイバー恐喝グループFulcrumSecが2,500万ドルの身代金を要求しました。 このデンマークの製薬会社は支払いを拒否しました。攻撃者は、患者データ、ソースコード、既存および新規医薬品に関する情報、社内のAIモデル情報を窃取したと主張しています。
AIがランサムウェア・ツールキットを構築:サイバーセキュリティ企業Sophosの研究者は、AIによって構築されたランサムウェア・ツールキットを検出しました。このツールキットは、EDR(エンドポイント検知・対応)の回避とActive Directoryの探索を自動化します。主要な攻撃段階を効率化し、一般的に使用されているEDRシステムを回避することで、攻撃者が企業環境をより迅速かつ効率的に侵害することを可能にする恐れがあります。
NAICが投資リスク格付けを一時停止:米国では、全米保険監督官協会(NAIC)が、ShinyHuntersが複数のサプライヤーの格付けデータにアクセスしたことを受け、投資リスク格付けの付与を停止せざるを得なくなりました。この攻撃により格付機関がNAICとのデータ共有を一時停止し、保険会社が契約者への債務に対する資本要件の算出に影響が及んでいます。
4. フォーラム・ストーリーズにおけるサイバーセキュリティの詳細
サイバー犯罪経済の破壊: サイバー犯罪は、もはや一体化した犯罪経済となっていると、フォーティネットのDerek Manky氏は述べています。ランサムウェア、詐欺、人身取引、マネーロンダリング、組織犯罪が融合し、個別の対応では効果が上がらなくなっています。攻撃を防ぐには、情報共有、官民の協力、そしてこれらのエコシステムを破壊するための分野横断的な調整が必要です。
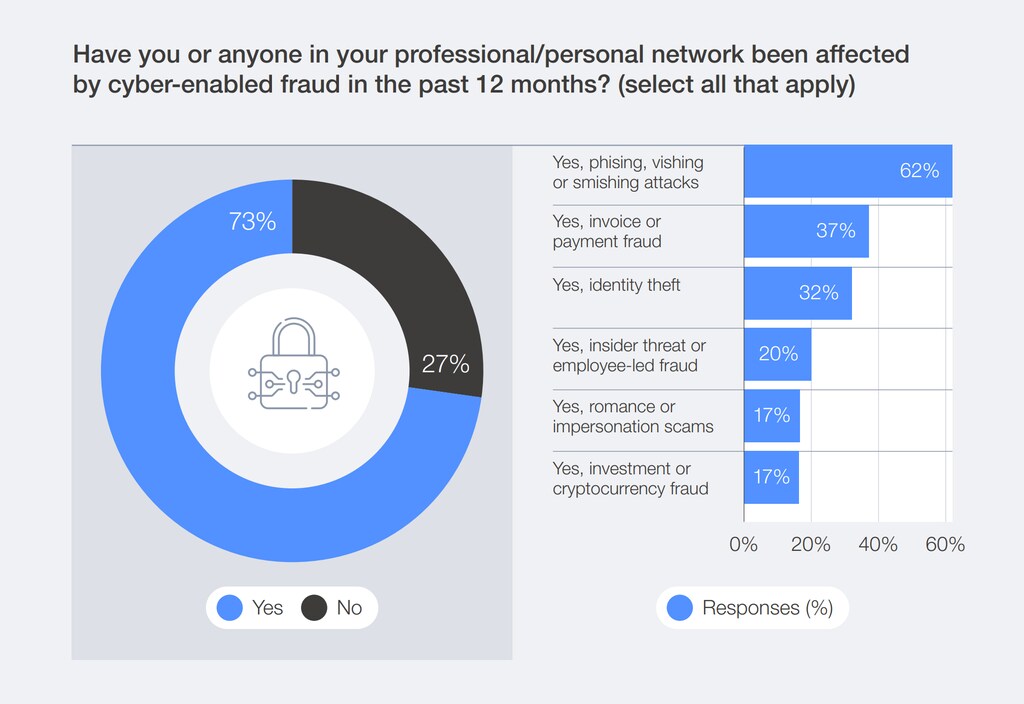
あなたの自宅:サイバーセキュリティの最前線: C-suite役員へのサイバー攻撃の3分の1は、安全な企業ネットワークではなく自宅から発生しています。ハッカーは、セキュリティの不十分なホームオフィスのネットワークを標的とすることがよくあります。また、役員の家族、子どもや高齢者も含まれます。Swiss CyberSmartのCEOであるElçin Biren氏は、真のサイバー・レジリエンスは、単発のコンプライアンスから、幼少期からの継続的かつ適応性のある学習へと移行すべきだと主張しています。
市民をサイバー犯罪から守る:大企業へのサイバー攻撃は十分に報じられている一方で、個人を対象とした攻撃の大半は報告されず、知識のギャップを生んでいます。Cyber HelplineのCEOであるRory Innes氏は、これらの攻撃は多岐にわたる分野に及ぶものの、業界や政策立案者によって別々に捉えられることが多いと指摘しています。脅威を追跡するための統一モデルがあれば、予防が向上し、システミックリスクを低減できるでしょう。




