教育・研究分野は、サイバー攻撃の標的となることが最も多い分野です。
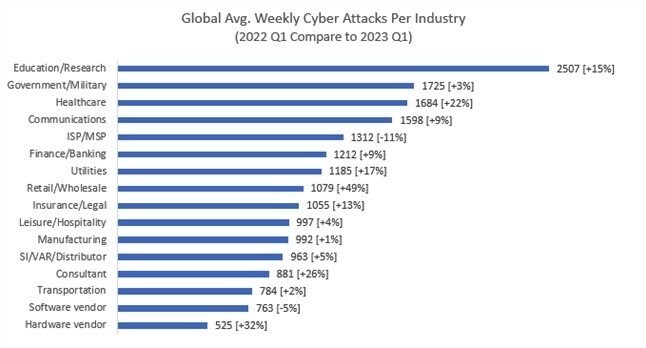
同分野は2023年第1四半期に、週平均2,507件の攻撃を受けたと新たな調査は伝えています。
その他の標的分野には、医療、軍事、銀行、小売が含まれます。
世界経済フォーラムの報告書によると、サイバーセキュリティ人材の不足により、組織は攻撃に対して脆弱な状態に置かれています。
人工知能をはじめとする技術の進歩により、サイバー犯罪者は攻撃を仕掛ける新たな手段を得ています。
どの業界も安全ではありませんが、新たな調査により、最大の脅威にさらされている分野が明らかになりました。checkpoint.comのアナリストは、教育・研究機関が2023年第1四半期にサイバー攻撃を最も多く受けたことを明らかにしました。データによると、同分野は「組織あたり週平均2,507件の攻撃」を受けており、2022年第1四半期と比べて15%増加しています。
Checkpointの調査によると、多くの教育機関は、パンデミック中に遠隔学習へ移行した後も、システムのセキュリティ確保に依然として苦慮しています。
データによると、政府・軍事分野もサイバー犯罪者からの大きな標的となっており、2023年第1四半期の攻撃件数は1,725件と急増しています。これは前年比3%の増加です。医療、通信、銀行も、サイバー攻撃の頻繁な標的となっています。
世界経済フォーラムはサイバーセキュリティについてどのような取り組みを行っていますか?
サイバーセキュリティセンターは、進化するサイバーリスクとその体系的な影響を理解するために、リーダーが集まる信頼できるプラットフォームを提供しています。相互のつながりを深めるデジタル世界において、理解と信頼の構築に重点を置いています。
セクターを横断した協力と知見の共有を可能にすることで、センターはパートナーのサイバーレジリエンスの強化や、集団的な対応を必要とする課題への取り組みを支援しています。
サイバー犯罪のリスク環境
サイバー犯罪のリスク増大の背景には、先進技術だけでなく、他の要因もあります。世界経済フォーラムのグローバル・サイバーセキュリティ・アウトルック2023は、地政学的な不安定性と、欠員となっているセキュリティ関連職を埋めるための人材不足を、オンライン犯罪の主な要因として挙げています。
フォーラムの調査によると、ビジネスリーダーは地政学的リスクに関連するサイバー脅威を認識している一方で、企業のITセキュリティリーダーは、脅威の規模を十分に説明することにしばしば苦慮することがあります。それにもかかわらず、報告書は、最大のリスクを軽減するために変化を起こそうとする意欲があることを明らかにしています。
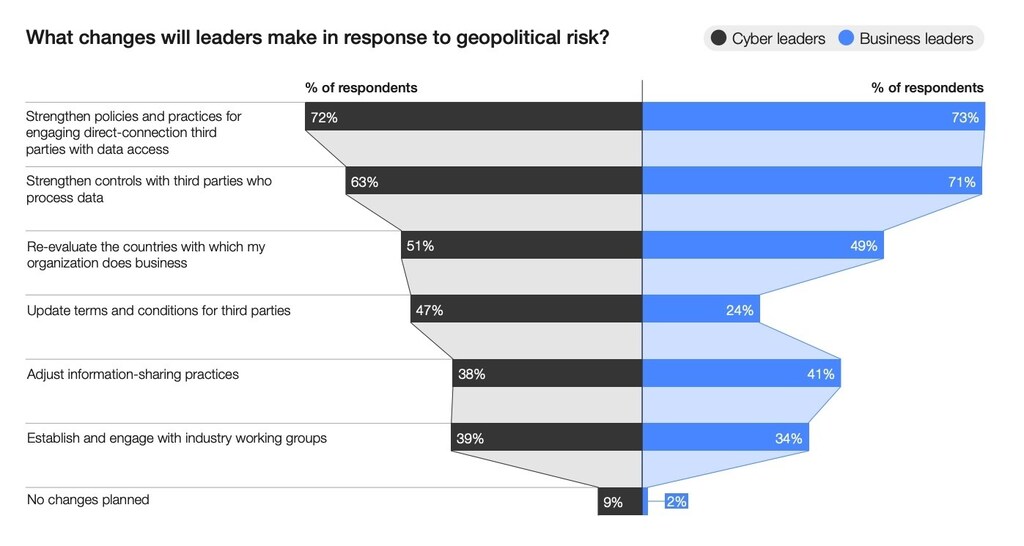

ビジネスリーダーとサイバーリーダーの70%以上が、第三者のデータアクセスに関するポリシーを強化する必要性を認識しています。また、取引する国を再評価することについても広く合意があります。サイバー犯罪の危険に立ち向かうために、より広い業界と関わることになると、両グループのリーダーの認識は一致しなくなります。
報告書は、リーダーに対し「サイバーセキュリティについてより深く考え、サイバー専門家の意見や互いの意見により真剣に耳を傾け、共通のレジリエンスを確保すること」を促しています。




