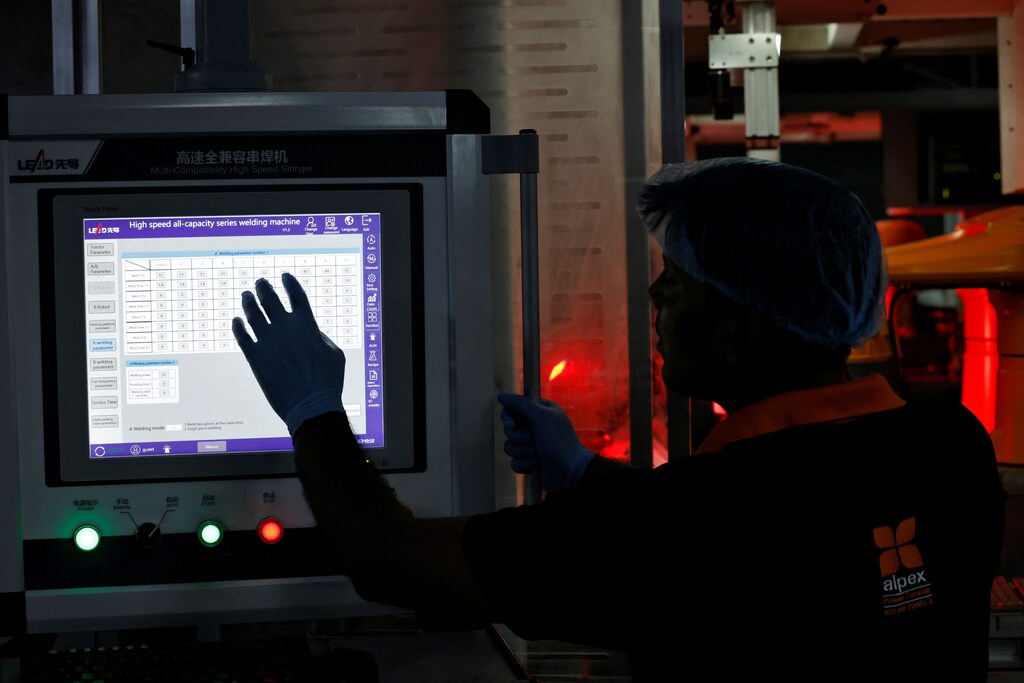
エネルギーおよび製造業分野のオペレーショナル・テクノロジー(OT)環境は、多くの場合、旧式で、適切に分離されておらず、一般的に安全性が低いと見なされている。
社内リソースが限られ、サイバーセキュリティの専門知識が乏しいため、企業はOTセキュリティの強化にアウトソーシングへの依存を強めている。
人工知能の急速な普及は、エネルギー需要を増大させるだけでなく、サイバーセキュリティのリスクも深刻化させている。
サイバーセキュリティは、エネルギーおよび製造業分野にとって重要な能力となっている。特に、サイバー脅威の高まりと、人工知能(AI)によって牽引されるエネルギー需要の急増が同時に起きている。
これらの産業は、物理的な設備や産業プロセスを制御するハードウェアおよびソフトウェアシステムであるオペレーショナル・テクノロジー(OT)環境の保護を急いでいる。これらの環境は、多くの場合、旧式で、リソースが限られており、巧妙な攻撃者の標的となることが増えている。
こうした課題に対応するため、多くの企業は、限られたリソースの中でOTセキュリティを強化すべく、テクノロジーやアウトソーシングの活用に目を向けている。
しかし、サイバーセキュリティには絶えざる変化が求められ、そこには絶え間ない綱引きがある。攻撃者は手法を革新し、防御側は新たな管理策、パッチ(脆弱性やバグの修正)、技術で対応し、優位を獲得または維持しようとする。
AIなどの技術の急速な進化は、サイバー戦における双方に新たなツールを提供する一方で、さらなる複雑性の層を加えている。同時に、その進化は次のことを必要とする:デジタルインフラへの新たな投資。これにはデータセンターに電力を供給するエネルギーシステムも含まれる。
このダイナミックな状況において、エネルギーおよび製造業分野の同業他社がOTセキュリティに実際にどのように取り組んでいるかを理解することは、リーダーが次にどこに投資すべきかについて、より的確でリスクを意識した判断を下す助けとなり得る。
デジタルシステムがOTワークフローに統合される中、OT環境のセキュリティ確保を怠る企業は、業務の中断リスクにさらされる。
シーメンスエナジーとポネモン研究所による新たな報告書は、これらの産業のOTへの注力を調査している。 石油・ガス、水道および電力事業、石油化学、製造業において、サイバー脅威は頻発し、脆弱性は一般的であり、サイバー分野の専門知識は不足している。
OTサイバーセキュリティの実務者による自己評価からは、こうした要因が、テクノロジーベースのソリューションおよびOTセキュリティのアウトソーシングへの投資を後押ししていることが明らかになっている。
オペレーショナル・テクノロジーは脆弱である
OTのサイバー防御は脆弱であり、企業もそれを認識している。調査では次のことが明らかになった:
前年12カ月間に、成功したサイバー攻撃によって機密データが侵害されたり、OTに支障が生じたりしたと報告した企業は77%。
成功した攻撃の62%は、発見までに1カ月以上を要し、平均復旧時間は7カ月であった。
検知された攻撃の24%では、OTワークフローの停止が必要となった。
自社の防御を低く評価した企業は50%であり、防げるのは偶発的または意図しない誤用程度に限られると答えた。
OTネットワークが適切に分離されておらず、既知の脆弱性を持つデバイスやソフトウェアを使用していると報告した企業が過半数を占めた。
自社が翌年にOTへの攻撃を成功させられる可能性が高い、または非常に高いと考えていると答えた企業は52%。
成功した攻撃が工場の停止を引き起こす可能性が高い、または非常に高いと答えた企業は46%。
この明らかな脆弱性は重要である。エネルギーおよび製造業において進行中のデジタル化がもたらす経済的利点を危うくするからだ。
デジタルシステムがOTワークフローに統合される中、OT環境のセキュリティ確保を怠る企業は、業務の中断リスクにさらされる。
OTへの脅威は過小評価されている可能性がある
今回の機密調査は、サイバー脅威の規模が公式データを大きく上回っていることを示唆している。
規制当局に報告されたサイバーインシデントは、自主的にまたは義務として政府に報告され、かつ検知されたインシデントのみで構成されている。
数字には2つの大きな区分が欠けている。検知を巧みに回避する攻撃と、遮断されたり失敗に終わったりして、当局への報告を必要とする、または正当化する基準に達しない攻撃である。
調査に対し、企業はOT環境における全攻撃の41%が検知されていないと推定した。検知された攻撃のうち、規制当局への報告が必要だったのはわずか16%であった。
これらのデータ点と簡単な計算を合わせると、実際のサイバー攻撃の件数は、規制当局に報告されている件数の約10倍に上ることが示唆される。
サイバーセキュリティが成熟すれば、理想的にはこれらの数字は変わるはずである。規制当局や公衆への報告を必要とする基準に達する前に、より多くの攻撃が検知され、防止されるようになるだろう。
電力消費の大きいAIが新たなインフラへの投資を促す中、テクノロジーソリューションとマネージドサービスは、絶えず変化するOT環境において効果的な防御を展開し、維持するための有望な道筋を提供する。
企業はイノベーションに投資している
企業は、高まる世界的な脅威への答えとして、テクノロジーイノベーションに目を向けている。OT人材とサイバーセキュリティ専門知識の不足が続く緊張関係と、成熟したOTセキュリティを導入・維持するために必要な継続的な努力が相まって、この投資を後押ししている。
OTサイバーセキュリティには継続的な努力が求められる。サイバー脅威は進化を続け、保護が必要な資産は時間とともに変化し、規制要件も多くの市場で厳格化している。
比較的小規模なチームには、国家が支援する持続的な脅威を検知し、抑止できるOTセキュリティ機能を導入・維持できるソリューションが必要である。
これらの要因により、投資の最優先事項について業界の明確な合意が生まれている。OTサイバーセキュリティにとって最も重要な技術を選ぶよう求められたところ、回答の3分の1以上が同じ4つのイノベーションに集中した:
パッチまたは脆弱性の監視。
マネージド型アンチウイルス。
バックアップおよびリストアのソリューション(オンプレミスおよびクラウドベース)。
マネージド型検知サービス。
これらはいずれも、サイバーセキュリティやOTの専門知識を必要とする定型業務を自動化、効率化、またはアウトソーシングするテクノロジーソリューションである。
調査によると、OTセキュリティソリューションに関して、企業の45%はすでにアウトソーシングを行っており、さらに26%がその選択肢を検討している。また、52%の企業は12カ月以内に1つ以上の技術への投資を計画しており、27%はすでに関連技術を利用している。
全体として、本調査は、サイバー脅威に対して脆弱でありながらも、サイバーセキュリティの成熟に向けて努力している業界の姿を明らかにしている。
電力消費の大きいAIが新たなインフラへの投資を促す中、テクノロジーソリューションとマネージドサービスは、絶えず変化するOT環境において効果的な防御を展開し、維持するための有望な道筋を提供する。




