• COVID-19パンデミックにより、サイバー攻撃の機会が増えました。
• 取締役会メンバーの多くが、自社事業に対する脅威を十分に理解していません。
• 世界経済フォーラム、PwC、NACD、ISAは、優れたサイバーセキュリティ・ガバナンスの主要原則を定義するため提携しています。
2020年、悪意のある行為者はパンデミックを悪用しました。職場や学校におけるデジタル優先の体制への急速な移行、ワクチン研究の緊急性、クラウドの導入拡大により、犯罪者がより収益性の高いランサムウェア、フィッシング、その他の攻撃を仕掛ける機会が生まれました。デジタル接続が大半の事業機能を支える未来へ効果的に進むため、リーダーはサイバーリスクを中心に企業戦略を構築する必要があるでしょう。
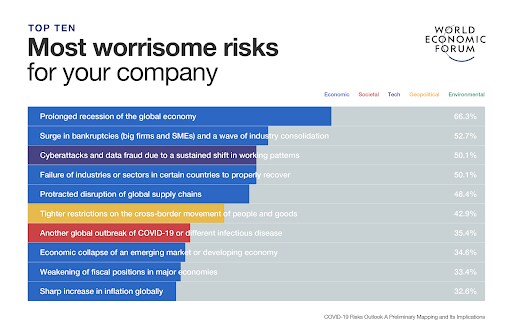
2020年のサイバーセキュリティ攻撃の急増により、取締役会やCEOは、十分に保護されていない技術がもたらすリスクをより強く認識するようになりました。実際、世界経済フォーラムのCOVID-19リスク展望において、サイバー攻撃の増加は、世界中のリーダーにとって最も懸念される上位3つのリスクの一つに挙げられました。企業がデジタル成長戦略を追求する限り、サイバーセキュリティは恒常的な懸念であり、サイバー犯罪者は決して休まず、取締役会や経営幹部も同様であってはなりません。
最近発表されたPwCの年次企業取締役調査によると、今日、組織のサイバーセキュリティに対するリスクを完全に理解している取締役会メンバーはわずかです。取締役の66%はサイバー侵害が個人的に自身の評価に悪影響を及ぼすと考えており、82%はサイバーリスクに関する専門知識が取締役会にとって重要だと考えている一方、自社のこうした脅威への暴露レベルを理解していると主張する取締役会メンバーは極めて少数です。
無知は幸福ではありません。企業全体でサイバーリスクを効果的に評価できないこの状況は、最も危険な弱点となる可能性があり、悪意ある行為者がこれを最大限に悪用し得るうえ、容易に解決できるものではありません。こうしたリスクへの対応において取締役会が果たすべき役割は正確には何か、また、企業のチームがこれらのリスクをより適切に管理する取り組みを、取締役会はどのように監督すべきでしょうか。
原則と問い
サイバーリスクの監督における取締役会の役割を明確にする第一歩は、取締役の行動と判断を導く原則を確立することです。先進的な企業が共通の原則を実践へと適用すると、その実践は、今度は企業コミュニティが期待する広く受け入れられた基準となり得ます。その波及効果は、変革をもたらすものになり得ます。
当フォーラム(世界経済フォーラム)、全米取締役協会(NACD)、インターネット・セキュリティ・アライアンス(ISA)、PwCは、これまでの経験と、何が有効で何が真に効果をもたらしたかに関する知見に基づき、パートナー組織や専門家との協議を経て、組織のリーダーおよび取締役会メンバーが活用できるよう、以下の合意された原則のセットを提示するため協力いたしました。サイバーリスクのガバナンスを改善する行動へと各原則を具体化するために、現在の実践について以下の問いを検討してください。
これらの原則は、世界中の取締役会メンバー、セキュリティ実務者、学者、政府機関との長年にわたる協議の成果です。そのため、サイバーリスクの監督において受託者としての責務を果たそうとする企業取締役会にとって、事実上の標準的な実務指針を構成することを目指しています。
これらの原則を具体化し、パートナーによる実例を紹介する詳細なハンドブックは公開される予定です。これは完全版の出版物の一部として提供されます。
1. サイバーセキュリティは戦略的なビジネスの推進力です
サイバーセキュリティはIT問題にとどまりません
強力で効果的なサイバーセキュリティは、事業に価値をもたらします。サイバーリスクの管理には、CEOや取締役会を含め、企業全体の事業部門と調整および協働することが求められます。これにより、IT部門だけでなく企業全体がサイバーリスクに取り組むことが確実になります。さらに組織は、優れたサイバー意思決定の手本を示すことによって、サイバーセキュリティの文化を根付かせなければなりません:
• すべての役員(C-suite全体)は、自らの活動がサイバーセキュリティに及ぼす影響を検討することを求められていますか?
• 貴組織は、サイバーセキュリティを市場における差別化要因および事業推進力としてどのように活用するかについて議論したことがありますか?
2. サイバーリスクの経済的影響を理解する
企業の意思決定には、サイバーセキュリティの選択がもたらす経済的影響の分析が必要です
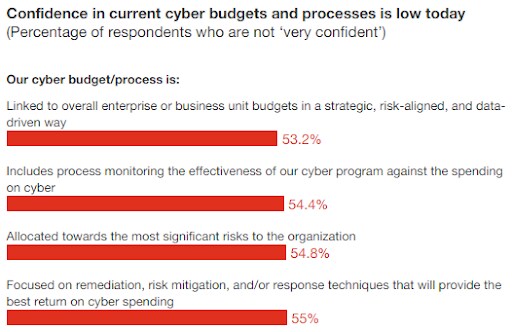
効果的な事業判断のためには、組織のリスク評価において、サイバーセキュリティに要するコストを、戦略目標、規制・法令上の要件、事業成果、そしてそのリスク管理に関連するコストと比較検討する必要があります。PwCの「Global Digital Trust Insights 2021」によると、ビジネスおよびテクノロジー・セキュリティ分野の幹部3,249名のうち半数以上(55%)が、サイバー関連支出が最も重大なリスクに整合しているとの確信を持てていません。Global Digital Trust Insights 2021。
• 貴組織は、サイバーセキュリティ事象の経済的影響と発生可能性を算定するための一貫した枠組みを適用していますか?
• 事業上の意思決定は、セキュリティ侵害のコストを考慮していますか?
• 貴組織は、現実的な脆弱性と企業の戦略目標を踏まえて、サイバーリスク選好度を設定していますか?
3. サイバーリスク管理を事業ニーズに整合させる
取締役会は、事業目標を追求するためにサイバーリスクがどのように効果的に管理されているかを理解し、評価すべきです
サイバーリスクが事業にどのように影響し、それにどう対処するか(受容、移転、回避、低減)に焦点を当てることで、組織は事業のニーズに合ったセキュリティ体制を構築できます。戦略的リーダーシップとは、合併・買収、事業のデジタル化、イノベーションなど、あらゆる意思決定においてサイバーリスク管理が事業目標に適合していることを確実にすることを意味します。
• 貴組織においてサイバーリスクの「オーナー」は誰ですか?事業部門ですか、それともセキュリティ機能ですか?
• すべての事業部門は、主要なサイバーリスクと対応戦略について報告することを求められていますか?
• 新製品の発売やアプリの公開など、すべての重要な事業判断においてサイバーリスクは考慮されていますか?
4. 組織設計がサイバーセキュリティを支えるようにする
組織構造は、セキュリティと戦略目標を支えるべきです
組織は、企業全体でサイバーセキュリティに対応する内部ガバナンス構造を設計すべきです。重要な行動について誰が責任を負うのかを明確に定義し、事業の運営方法や意思決定の仕組みに、サイバーセキュリティの実務を組み込んでください。
• サイバーセキュリティ機能が事業全体で十分に代表されていることを確認するため、組織構造を最後に見直したのはいつですか?
• 組織全体でサイバーリスク戦略を調整する権限と責任を持つ役員は誰ですか?その役員は十分に上級の立場にありますか?
5. サイバーセキュリティの専門知識を取締役会のガバナンスに組み込む
取締役会には、多様なサイバーセキュリティの専門知識の源泉が必要です
2020年には、S&P 500の28%の企業が、取締役会のメンバーの一人がサイバーセキュリティの専門家であると報告しました。これは2019年の23%、2013年の7%から増加しています。企業のサイバーセキュリティ・プログラムに対する適切な監督を行うため、取締役会は一般的なリスク、課題、失敗事例を理解する必要があります。自己研鑽のため、取締役は業界や他の指針、取締役会の同僚や第三者、社内リソースを参照することがあります。
• 貴取締役会は、セキュリティに関する知識を構築するため、組織の内外に適切な関係を有していますか?
• 取締役会メンバーのうち、サイバーに関する専門知識を持つ者は何名いますか(いない場合はその旨)?
• 経営陣の効果的な監督を確保するため、取締役会に報告する第三者の専門家や評価者から、どの程度の頻度で意見を得ていますか?
6. システミックなレジリエンスと協働を促進する
取締役会は、産業や分野全体のサイバーレジリエンス向上を主導できます
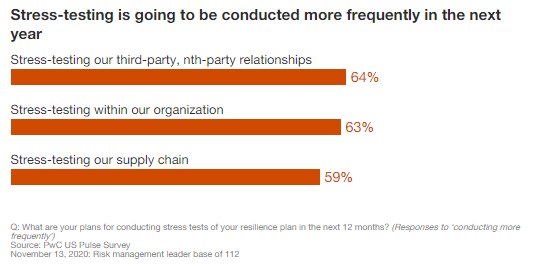
サイバー犯罪との戦いには、仮想的な共同体の力が必要です。最近の出来事は、最も優れたサイバーセキュリティ重視の企業であっても、高度な攻撃者によって侵害され得ることを教えてくれました。攻撃者が成功するかどうかではなく、いつ成功するかが問題であることを踏まえると、攻撃に対応し、被害を抑える準備をしておくことが重要です。セキュリティ侵害は業界全体に影響を及ぼすことがあり、システミックかつ業界全体のレジリエンスのためには、同業他社や競合他社とさえ協働することが極めて重要になり得ます。レジリエンス計画のストレステストは、パンデミックから得られた永続的な教訓の一つです。米国のリスクリーダーは、2021年にはストレステストが、社内外を問わず、より頻繁かつ一般的なものになると述べています。取締役会は、組織間の関係がどうあるべきかについて最高位から方向性を示し、サイバーリスクに関する協働について経営陣に期待を伝えることができます。
• 業界全体のサイバーセキュリティの基準を引き上げるため、他の取締役会メンバーを含む同業者とどの程度効果的に協働していますか?
• 貴組織は、業界が直面するレジリエンスの課題を理解するため、公共部門のカウンターパートと連携していますか?
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティ・センターは、リーダーが集まり、進化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。進化するデジタル世界において、相互接続が強まる中で理解と信頼を築くことに注力しています。
セクターを越えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
21世紀のビジネスにおいてサイバーリスクが中心的な位置を占めることを理解した、適切な戦略を備えることで、取締役会は将来、より効果的なリーダーとなることができるでしょう。これらの原則に従うことで、NACD、ISA、フォーラムは、取締役会がよりサイバーレジリエントで革新的な企業へと至る道のりを歩み始めることに合意しています。
この記事は2021年3月23日に更新されました。




