仮想環境を介してつながる人々が増えるなか、多くの企業にとってサイバーセキュリティは引き続き最優先課題となっている。
企業は、サイバーセキュリティ戦略の一環として、最悪の事態に備えるよう警告されている。
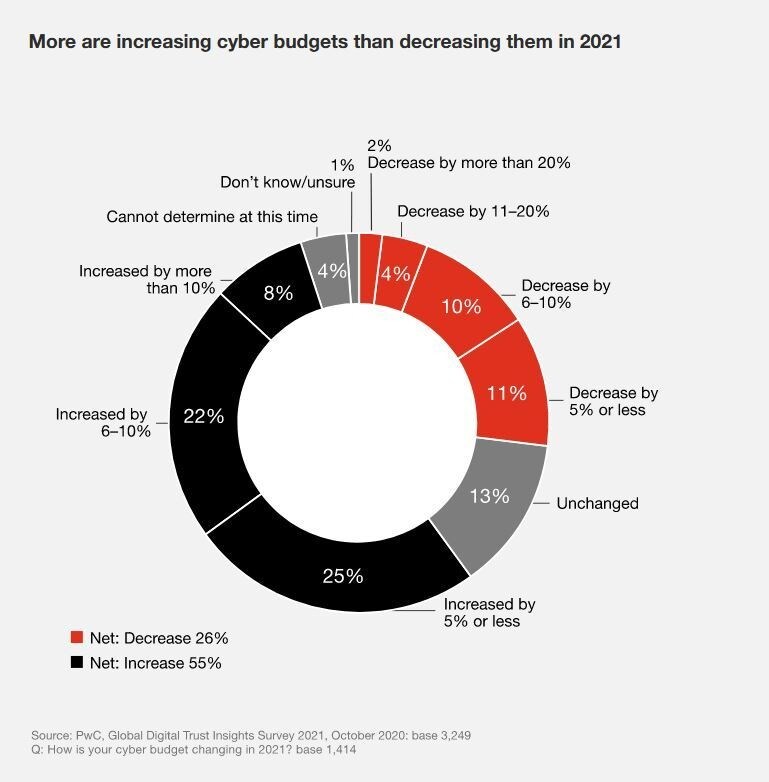
半数を超える企業が、サイバーセキュリティ予算の増額を計画している。
新型コロナウイルス感染症のパンデミックは技術の導入を加速させる一方で、サイバーセキュリティの脆弱性と備えの不足を露呈させた。
第4次産業革命において世界の相互接続が進むにつれ、第4次産業革命(4IR)、セキュリティ上の脅威が信頼を損なっている。世界経済フォーラムの『グローバルリスク報告書2021』は、サイバーリスクが引き続き世界の脅威リストの上位にあると指摘している。
2020年、世界各地の企業は、サイバー攻撃の急増を経験した。人々がつながりを保つために仮想環境へ移行したことが背景にある。
では、サイバー攻撃はどのように巧妙化しているのか。また、企業はサイバー犯罪者に先んじるため、サイバーセキュリティ戦略をどのように変えているのだろうか。
ランサムウェアとマルウェアを理解する
『2021年版マイクロソフト・デジタル防衛レポート』(MDDR)は、77カ国にわたる8,500人超のセキュリティ専門家を対象とし、人間が操作する「大物狙いのランサムウェア」を取り上げている。犯罪者が犯罪組織や提携業者を通じて、多額の身代金を得られる大規模な標的を探す手口だ。
ネットワークへの侵入後、攻撃者は機密情報、文書、ポリシーを盗み出し、その返還と引き換えに身代金を要求する。通常、支払いは暗号資産ウォレットを通じて求められ、犯罪者は匿名性を保つことができる。
MDDRは、攻撃者がそもそもシステムにアクセスしにくくするとともに、被害者が復旧しやすくなるよう、企業に最悪の事態への備えを推奨している。
サイバーセキュリティに関して世界経済フォーラムは何をしているのか
サイバーセキュリティセンターは、進化するサイバーリスクとそのシステム全体への影響を理解するため、リーダーたちが集う信頼できるプラットフォームを提供している。相互接続がますます進むデジタル世界において、理解と信頼を築くことに重点を置いている。
分野を越えた協力と知見の共有を促すことで、同センターはパートナーによるサイバー・レジリエンスの強化と、集団での対応を要する課題への取り組みを支援している。
ベントレー大学の弁護士兼大学教授、スティーブン・ワイズマン氏は、Digital Guardianに語った。「ランサムウェアに対する最善の防御策は、すべてのデータを毎日バックアップすることです。実際、私のルールは、2種類の形式でバックアップを3つ作成し、そのうち1つをオフサイトに保管することです。」
マルウェアとは、企業のサーバーを乗っ取り、コンピューターシステムに損害を与えたり破壊したりすることを目的とする侵入型ソフトウェアである。Forbesの記事でITサポート企業Spot Migrationの社長、ウィル・フォレ氏は、マルウェアについて「さまざまな種類の悪意あるソフトウェアを指します。サイバー脅威を語る際の包括的な用語です。ランサムウェア、スパイウェア、ワーム、ウイルスなどが含まれます」と述べた。
マルウェアをめぐる複雑な状況に対処する際、フォレ氏はこう勧める。「不明な点があれば、ためらわずにIT部門に尋ねてください。また、何かにログインする前に、新しいウィンドウでURLを入力してウェブサイトにアクセスするようにしてください。」
悪意あるメールに警戒する
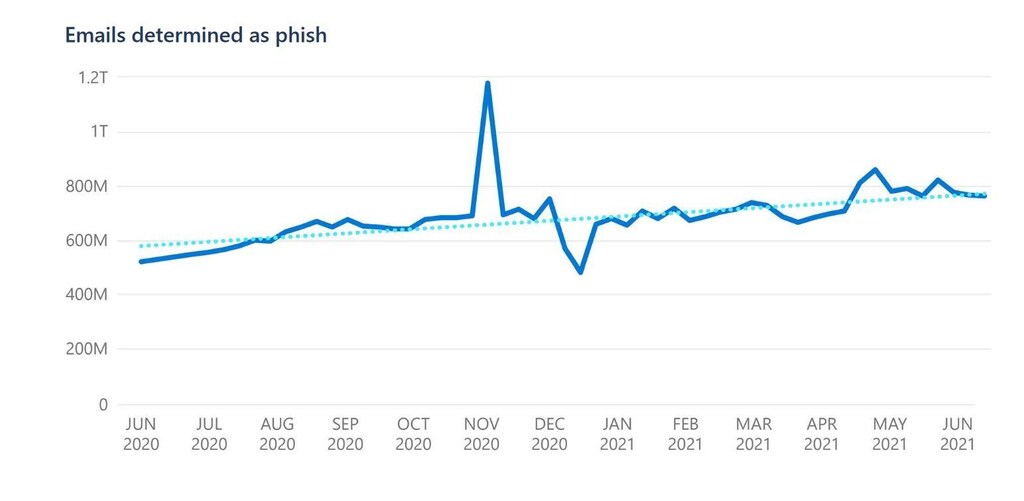
フィッシングは悪意あるメールの最も一般的な種類である。マイクロソフトによると、今年同社のプラットフォームを通過したメールの観測では、送信されるフィッシングメールの数は高止まりしている。
MDDRは次のように述べている。「2020年、業界ではフィッシングキャンペーンが急増し、その水準は2021年を通じて続いています。マイクロソフト社内では、フィッシングメールの総数が増加し、マルウェアを含むメールは減少傾向にある一方、音声フィッシング(ビッシング)は増加しました。」
近年、「スピアフィッシング」と呼ばれる手口も登場している。ハッカーが同僚から届いたように見えるメールを使って従業員を標的にするもので、攻撃者は被害者の個人情報を容易に盗み取ることができる。
マイクロソフトのMDDRは、企業に次のように推奨している。従業員が受け取るメールの背景について教育し、同僚の行動の変化に気づけるようにすること。
セキュリティ技術の専門企業カスペルスキーのブログは、強固なサイバーセキュリティと保護を実現する要因として、「心構え」とユーザーの「行動」を挙げている。
次のブログによると、フィッシングメールと詐欺について慎重なユーザーであっても、フィッシング攻撃を見抜くのは難しい。「こうした攻撃は時間とともに巧妙になり、ハッカーは詐欺の手口を相手に合わせ、非常に説得力のあるメッセージを送る方法を見つけています。そのため、人々は簡単にだまされてしまいます。」
カスペルスキーは、機密情報を渡す前に常識的に考える、添付ファイルを開かない、ソフトウェアを最新の状態に保つ、埋め込みリンクをクリックしないなど、従業員が身を守るために取るべき基本的な対策をいくつか提案している。
サイバーセキュリティ人材の不足を解消する
サイバーセキュリティ侵害への対応に苦慮する企業は、人材不足にも直面している。情報システムセキュリティ協会(ISSA)とアナリスト企業Enterprise Strategy Group(ESG)の報告書によると回答者の95%が、近年この人材不足は改善していないと考えている。
ITセキュリティの専門家エドワード・ハンフリーズ氏は、ISOのインタビューで、サイバー犯罪に対する企業の最善の武器は教育だと指摘し、適切なスキルがなければ企業は脅威にさらされると述べている。
「サイバー分野の熟練人材が世界的に不足していることは、組織とその自衛能力に直接的かつ重大な影響を及ぼします」と同氏は語る。
企業幹部の半数超が、サイバーセキュリティ予算の増額を計画している。今年について、PwCの報告書が伝えている。さらに、51%が2021年に常勤のサイバーセキュリティ人材を増員すると回答した。
世界的なサイバーセキュリティ課題に対処し、デジタルへの信頼を高めるため、世界経済フォーラムはサイバーセキュリティセンターを設立した。この独立したグローバルプラットフォームは、サイバーセキュリティの重要性を再確認するため、民間と公共部門を横断する国際的な対話と協力を促進することを目指している。
コミュニティは、活動の一環として3つの主要な優先事項を定めた。サイバー・レジリエンスの構築、国際協力の強化、そして将来のネットワークとテクノロジーの理解である。




