サイバー攻撃が増加しており、金融サービスは主要な標的となっています。
IMFは、多くの国の制度が攻撃に対抗する備えができていないと警告しています。
IMFは、サイバーセキュリティを強化し、金融安定性を高めるための6つの主要な戦略を示しています。
私たちの多くは、銀行口座から現金を引き出し、海外の家族に送金し、オンラインで公共料金を支払うことを当たり前のことと考えています。世界的なパンデミックの中で、デジタルでのつながりが日常生活にとってどれほど重要であるかを私たちは目の当たりにしてきました。しかし、サイバー攻撃によって銀行が機能不全に陥り、送金が完了しなかったらどうなるでしょうか。
私たちがデジタル金融サービスへの依存を強めるにつれ、過去10年間でサイバー攻撃の件数は3倍に増加し、金融サービスは依然として最も標的にされている業界です。サイバーセキュリティは、金融安定性への脅威となっていることが明らかです。
金融機関と技術の相互連関が強いことを考えると、主要な金融機関、あるいは多くの組織が利用する中核的なシステムやサービスに対する攻撃が成功すれば、金融システム全体に急速に広がり、広範囲にわたる混乱と信頼の喪失を招きかねません。流動性が滞ることで取引が失敗する可能性があり、家計や企業は預金や決済へのアクセスを失う恐れがあります。極端なシナリオでは、投資家や預金者が資金の引き出しを求めたり、口座や日常的に利用しているその他のサービスや商品の解約を試みたりする可能性があります。
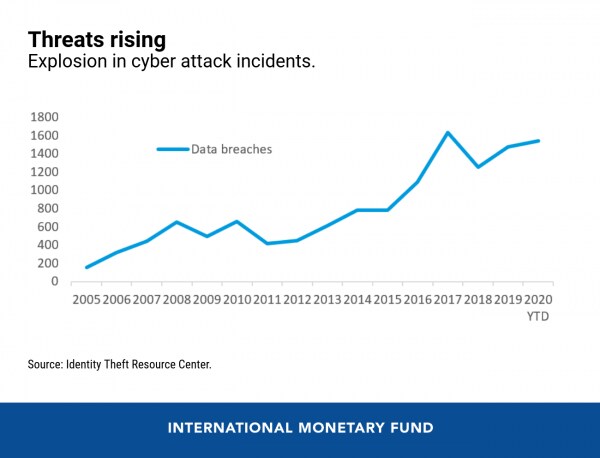
ハッキングツールは現在、より安価で、より簡単に、より強力になっており、スキルの低いハッカーでも、以前のごく一部のコストで大きな被害を与えることができるようになっています。モバイルベースのサービス(多くの人々が利用できる唯一の技術プラットフォーム)の拡大により、ハッカーにとっての機会も増えています。攻撃者は大規模な機関と小規模な機関、豊かな国と貧しい国を問わず標的とし、国境を越えて活動しています。したがって、サイバー犯罪との闘いとリスクの低減は、国内外にまたがる共同の取り組みでなければなりません。
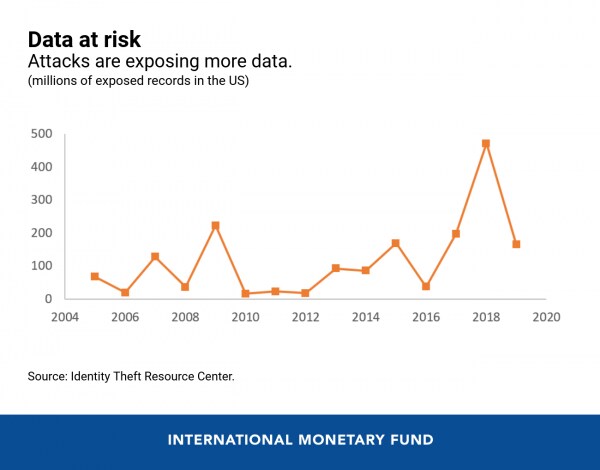
ネットワークの維持、ソフトウェアの更新、強固な「サイバー衛生」の徹底といった日常的な基本的リスク管理業務は、引き続き金融機関が担っています。一方で、共通の課題に対処し、金融システム全体にわたる波及効果と相互連関を認識する必要もあります。個々の企業が保護に投資するインセンティブだけでは不十分であり、過少投資を防ぎ、攻撃の影響から金融システム全体を守るためには、規制と公共政策による介入が必要です。
私たちの見解では、多くの国の金融システムは攻撃に対処する準備がまだ整っておらず、国際的な連携も依然として弱い状態にあります。IMFの新しいスタッフ研究において、私たちは、サイバーセキュリティを大幅に強化し、世界的に金融安定性を向上させるであろう6つの主要な戦略を提案します。
サイバーマッピングとリスクの定量化
世界の金融システムの相互依存関係は、主要な運用面および技術面の相互連関と重要インフラをマッピングすることで、より深く理解することができます。サイバーリスクを金融安定性分析にさらに組み込むことで、システム全体のリスクを理解し軽減する能力が向上するでしょう。潜在的な影響を定量化することは、対応の焦点を絞り、この課題へのより強いコミットメントを促すのに役立ちます。この分野の取り組みはまだ初期段階にあり、一部はサイバー事象の影響に関するデータの不足やモデル化の難しさによるものですが、その重要性の高まりを反映するため、加速させる必要があります。
規制の収斂
国際的により一貫性のある規制と監督は、コンプライアンスコストを削減し、国境を越えたより強固な協力のための基盤を築きます。金融安定理事会、支払・市場インフラ委員会、バーゼル委員会などの国際機関は、連携を強化し収斂を促進し始めています。各国の当局は、実施に向けて協力する必要があります。
対応能力
サイバー攻撃がますます一般的になる中、金融システムは、攻撃が成功した場合でも迅速に業務を再開し、安定性を守ることができなければなりません。いわゆる対応・復旧戦略はまだ初期段階にあり、特に低所得国では、その策定に支援が必要です。国境を越えた機関や サービスにおける対応と復旧を支えるためには、国際的な取り決めが不可欠です。
情報共有への意欲
民間部門と公共部門の間で、脅威、攻撃、対応に関する情報共有を進めることは、抑止と効果的な対応の能力を高めるでしょう。しかし、国家安全保障上の懸念やデータ保護法に起因する重大な障壁が依然として残っています。監督当局と中央銀行は、こうした制約の中で効果的に機能する情報共有の規約と慣行を策定する必要があります。情報共有のための世界的に合意されたひな形、共通の情報プラットフォームの利用拡大、信頼できるネットワークの拡大は、いずれも障壁を減らすことにつながる可能性があります。
抑止力の強化
犯罪収益の没収や犯罪者の訴追を効果的に行う措置を通じて、サイバー攻撃はより高コストかつ高リスクなものにすべきです。攻撃者の予防、妨害、抑止に向けた国際的な取り組みを強化することで、脅威をその発生源で抑えることができます。これには、国境や機関を越えて、法執行機関と重要インフラや安全保障を担う各国当局との強固な協力が必要です。ハッカーは国境を知らないため、世界的な犯罪には世界的な執行が求められます。
能力開発
発展途上国や新興国がサイバーセキュリティの能力を構築することを支援することは、金融安定性を強化し、金融包摂を後押しするでしょう。低所得国はサイバーリスクに特に脆弱です。新型コロナウイルス感染症(COVID-19)の危機は、開発途上国においてつながりが果たす決定的な役割を浮き彫りにしました。技術を安全かつ確実に活用することは、今後も開発の中心であり続けるため、サイバーリスクへの対処を確実にする必要があります。どのウイルスと同様に、いずれかの国でサイバー脅威が拡散すれば、世界の他の地域の安全性も低下します。
これらのギャップすべてに対処するには、基準設定機関、各国の規制当局、監督当局、業界団体、民間部門、法執行機関、国際機関、その他の能力開発提供者およびドナーによる共同の取り組みが必要となります。IMFは、低所得国に重点を置き、金融監督当局への能力開発を提供するとともに、これらの国々が十分に代表されていない国際機関や政策議論の場に、その問題点や視点を持ち込むことに注力しています。




