テクノロジーは、個人、政府、企業にとってのグローバルリスクの状況を形作るうえで、引き続き重要な役割を果たしています。世界経済フォーラムの『グローバルリスク報告書2020』によると、サイバー攻撃は今後10年間にわたり、世界のビジネスにとって最も懸念されるリスクの第2位にランク付けされています。専門家ネットワークによって2020年に第5位の主要リスクと評価された重要インフラへのサイバー攻撃は、エネルギー、医療、交通などの分野で新たな常態となっています。これは過去の年にも見られた傾向を裏付けるものであり、サイバーリスクは、報告書の「グローバルリスクの全体像」において、影響が大きく発生可能性も高い象限で、環境リスクと並んでその位置を固めています。
サイバー攻撃の対象領域(すべての情報システムとインターネットへの露出の総体)は急速に拡大しています。同時に、本質的に国境のないサイバー犯罪が世界中の被害者に影響を及ぼしており、法執行機関の権限はしばしば管轄によって制約され、国境を越えて情報を求める法的手続きにも限界があります。さらに、サービスとしてのサイバー犯罪は成長しているビジネスモデルであり、ダークウェブ上のツールの高度化により、悪意あるサービスがより安価になり、誰にでも容易に入手できるようになっています。
こうした状況において、サイバーリスク評価は、あらゆる組織のリスクマネジメント戦略にとって極めて重要です。サイバーリスク評価は、組織のサイバーセキュリティの状態について情報に基づいた概観を提供し、サイバーセキュリティに関する意思決定のためのデータを提供します。適切に管理された評価プロセスは、時間、労力、資源の高コストな浪費を防ぎ、情報に基づいた意思決定を可能にします。
欧州連合の一般データ保護規則(GDPR)や英国の2018年データ保護法(DPA 2018)を含む多くの法域の規制により、リスク評価の実施が求められています。デジタル上の足跡を持つあらゆる組織は、経営陣が重大な損害を引き起こしかねないリスクを過小評価または見落とすことがないよう、自社のサイバー準備態勢を理解しておくべきです。
サイバーセキュリティ重視
しかし今日、サイバーセキュリティに対する認識は全般的に不十分であり、投資家や企業経営陣の間では、自社または投資先企業群のサイバーセキュリティへの備えを評価するための標準的な手法が存在していません。サイバーの専門知識と認識に基づくサイバーセキュリティ重視の文化は、投資プロセスにおいてサイバーセキュリティを優先するうえで不可欠です。
投資および意思決定プロセスにサイバーセキュリティのリスク評価を組み込むことは、比較的新しいアプローチです。世界経済フォーラムは、投資業界のリーダーやサイバーセキュリティの専門家とともに、サイバーセキュリティに関する投資家の責任を導くためのデューデリジェンス基準を策定しました。投資家のニーズに合わせて調整され、原則に基づいたこの基準は、取るべき具体的な行動を単に規定するのではなく、行動変容に影響を与えることを目的としています。
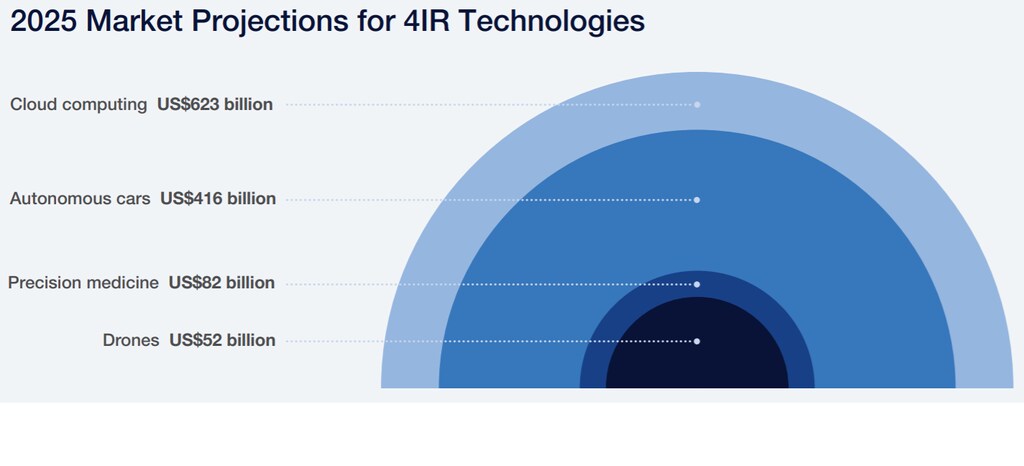
次の世界経済フォーラムの報告書によると、サイバーセキュリティの専門知識は、デューデリジェンスの原則を実践するうえで、十分なものが基礎的かつ不可欠です。投資家は、必要なサイバーセキュリティの専門知識を、社内または外部の専門家を通じて、自身および投資先ポートフォリオ企業が利用できるようにすべきです。投資家によるサイバーセキュリティへの注意は、規制遵守や法的義務をはるかに超えて広がるべきであり、変化するサイバーリスクに関する定期的な説明を含むべきです。
サイバーセキュリティの動向に常に遅れずについていくための最適な努力を保証するよう、専門知識は進化し続けるべきです。全体として、投資家は、ほとんどのビジネス、投資対象、そして主要資産がデジタル化しつつあるか、すでにデジタル領域に存在していることから、サイバーセキュリティ認識の文化を育成することが強く求められています。
従うべき原則:
サイバーリスク許容度を組み込む:投資家は、財務リスクや経営リスクなど、他の種類の監視対象リスクと同様に、サイバーリスク許容度をポートフォリオのリスク手法に組み込みます。このサイバーリスク許容度の閾値は、投資家のリスク選好を示し、投資判断を行う際の参照基準として機能します。
サイバー・デューデリジェンスを実施する:投資家は、デューデリジェンス評価の一環として、対象企業の人材、プロセス、テクノロジーの観点から、事業に関連するサイバーセキュリティ評価を実施し、潜在的なサイバーリスクを、投資の評価額および戦略的メリットと比較検討します。
適切なインセンティブの仕組みを決定する:投資交渉の初期段階において、投資家は、投資委任事項および基本条件書の中で、ポートフォリオ企業に対する継続的なサイバーセキュリティの期待値、ベンチマーク、インセンティブを明確に定めます。
安全な統合と発展:投資家は、投資の性質に応じて投資対象を安全に統合するための体系的な行動計画を策定し、実行します。これらの行動計画は、人材、プロセス、テクノロジーの安全な統合にまたがるとともに、投資家が対象企業のサイバーセキュリティ能力を向上させるために提供する支援内容を定めます。統合の程度は、投資家の種類(財務投資家か戦略投資家か)や投資の動機によって異なる場合があります。
定期的な見直しと協働の促進:投資家は、ポートフォリオ企業のサイバーセキュリティ能力を定期的に見直します。これらの見直しは、投資家が定めたサイバーセキュリティ要件への順守状況を評価するとともに、サイバーセキュリティ上の課題、ベストプラクティス、教訓を投資家のポートフォリオ全体で共有する基盤となります。
イノベーションへの投資は、予期せぬ混乱の可能性を低減し、'ブルーオーシャン'(高い潜在的利益と関連する市場)を見極め、望ましい収益の達成に貢献する一つの方法です。起業家がイノベーションと実験を推進する一方で、投資家は、事業の成長、最適化、成熟を支援する重要な役割を担っています。起業家がサイバーセキュリティを優先できるよう支援することは、投資家が長期的な成功と製品の市場における回復力の可能性を高め、それによってブランド名と消費者の信頼を強化するための重要な方法の一つです。
世界経済フォーラムは、サイバーセキュリティについて何に取り組んでいるのか?
サイバーセキュリティセンターは、リーダーたちが集まり、変化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル世界において、理解と信頼の構築に焦点を当てています。
セクターを横断した協力と知見の共有を可能にすることで、同センターは、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援しています。
テクノロジー企業に投資する際、投資家は、サイバーリスクへの露出の程度を検討し、それをどのように管理・軽減するかを理解する必要があります。投資家は、投資先ポートフォリオ企業をより高いセキュリティ配慮と実装へと導くうえで、極めて重要な役割を担っています。
サイバーの専門知識には、技術的なノウハウだけでなく、ガバナンスと投資におけるサイバーセキュリティへの認識も含まれます。これらの原則およびサイバーセキュリティ・デューデリジェンス評価の枠組みは、サイバーセキュリティを投資の検討および意思決定の基準に含めたいと考える投資家のために設計されています。サイバーセキュリティを優先する上での主な障壁の一つは、市場におけるサイバーの専門知識の不足です。それでも、技術の時代におけるサイバーセキュリティの重要性を理解するすべての投資家は、対象企業のサイバーセキュリティへの備えを評価し理解するための適切な質問をすることができ、したがって、共有されるデジタルの未来を守る上で重要な役割を果たすことができます。




