サイバーレジリエンスは画一的な固定モデルではなく、状況によって形作られる実践的で進化し続ける取り組みです。
レジリエントな組織は、状況の変化に応じて一つのタイプにきれいに当てはまるのではなく、複数のプロファイルを組み合わせています。
自組織のプロファイルを把握することは、リーダーシップの意思決定を研ぎ澄まします。戦略を導き、リーダーシップの適合性を理解し、今後に向けた能力のギャップを見極めるためです。
サイバーレジリエンスは理論ではなく実践です。組織ごとに固有のリスクプロファイル、ガバナンスや働き方の文化などの状況要因があるため、あらゆる組織に当てはまる単一のレジリエンス構築計画は存在しません。レジリエンスへの道筋は、どの2つの組織でも同じではありません。
しかし、いくつかの共通の特徴が現れつつあります。規制、インシデント、市場動向など、多くの組織に共通する制約に対応するため、「良い」レジリエンスの取り組みとは何かについて似通った見方をしており、その結果、サイバーレジリエンスを高めるために類似のアプローチを活用しています。
単一のプロファイルだけに従う組織は稀で、サイバーレジリエンスには多くの場合、一つか二つの領域に重点を置いた複数のプロファイルの組み合わせが必要です。良い、悪いのプロファイルがあるわけではなく、状況に適したさまざまなアプローチがあるだけです。
組織のプロファイルを意識的に理解することで、リーダーは、自組織が今日どのような立ち位置にあるかを把握し、明日に向けて評価と戦略を立てることができます。具体的には、このレジリエンス・プロファイルが今後の状況に適しているか、自身のリーダーシップのスタイルが取り組んでいる組織のプロファイルに合っているか、そしてサイバーレジリエンスへの別のアプローチを活用するために埋める必要があるスキルのギャップは何か、を検討できます。
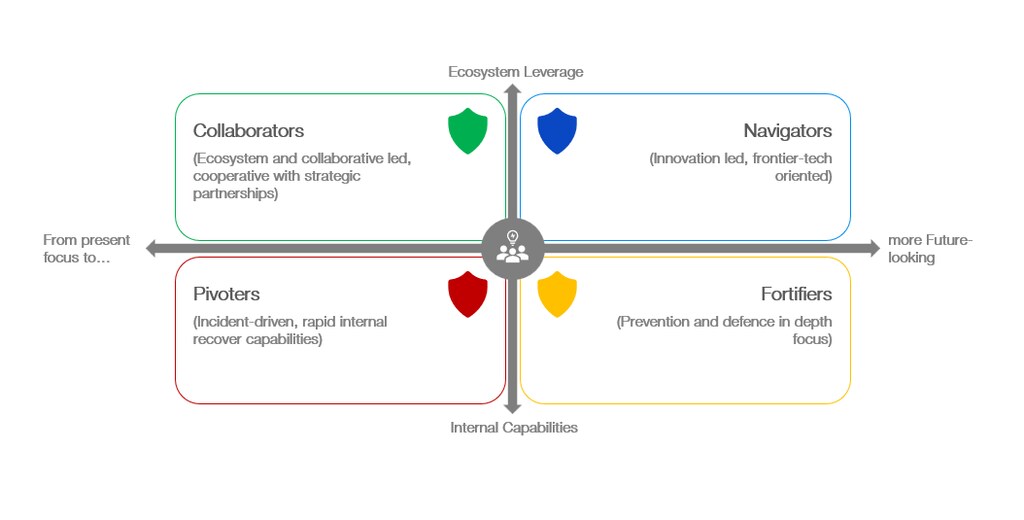
サイバーレジリエントな組織の4つのプロファイル
レッド:ピボッター:特徴には、機敏で即応性が高く、サイバーインシデント発生時の迅速な復旧に重点を置くことが含まれます。状況としては、インシデント後に多く見られ、直近のインシデント経験に基づき、機敏性、対応方法、対応時間の改善に重点が置かれます。
イエロー:フォーティファイアー:特徴には、先回りして行動し、防御が堅固で、強固な予防策に投資していることが含まれます。状況としては、サイバーインシデントの前や「平時」に多く見られ、既存および新たに出現するサイバー脅威に備えて防御を強化する傾向があります。
グリーン:コラボレーター:特徴には、コミュニティ主導で協調的であり、共有のインテリジェンス、パートナーシップ、サプライチェーンに重点を置いていることが含まれます。状況としては、外部環境、サプライヤー、または合併・買収などエコシステムの変化への対応として採用されることが一般的です。
ブルー:ナビゲーター:特徴には、先見的で革新的であり、常に新たな脅威に備えて計画していることが含まれます。状況としては、新たな規制、ビジネスチャンス、成長市場など、市場環境の変化の後に多く見られます。リソースが豊富な場合や、制約がイノベーションを刺激した場合に見られることもあります。
いずれも良く聞こえるのは、そのとおりだからです。各プロファイルには、それぞれ異なる状況によって生じ、またそれによって評価される固有の強みと弱みがあります。さらに掘り下げてみましょう。
レッド:ピボッター
レッドの組織は固定的ではありません。特徴として、強力で迅速なインシデント対応能力を備えており、脅威への対応力に重点を置いています。レッドの組織は効果的な災害復旧計画を持ち、脅威を迅速に封じ込めることができます。
レッドの組織は通常、限られた予算や少人数のチームといったリソース上の制約の中で業務を行っており、大規模なサイバーセキュリティの実践よりもスピードと成長を優先しなければなりません。このプロファイルは、スタートアップや中小企業、サプライチェーンの重要な一翼を担うことがある企業、利益率の低い業界によく見られます。
この「ピボッター」の考え方は、先回りした防御が不足し、適切な予防手法を開発できず、事後的な対策に過度に依存する結果につながりかねません。迅速な対応は、長期的な戦略計画や投資の代わりにはなりません。
レッドの組織に所属している場合、次のような典型的な特徴に心当たりがあるかもしれません:
レッドの組織では、適応力と即応性のあるリーダーシップが求められます。この状況では、緊急性の感覚を持ち、インシデント管理の経験を持つCISOが、率いるチームから評価されることがよくあります。インシデント直後は長期戦略を深く検討する時期ではありませんが、戦略的なCISOは、長期的な組織のレジリエンスに役立つ強みをもたらすことができます。
危機管理は強力です。頻繁に頼られるうえ、セキュリティ機能の成果を測る一般的な指標でもあるためです。
技術システムは、堅牢な対応を支えることも妨げることもあるため、危機管理チームによって投資や優先的な取り組みの対象となることが多くなります。
一方、人材と文化の面では、燃え尽き症候群やヒーロー文化がチーム内に広がると、レッドの組織にとって命取りになりかねません。レジリエンスはスプリントではなくマラソンであり、レッドの組織は永遠に火消しモードにとどまることはできず、またそうすべきでもありません。
イエロー:フォーティファイアー
イエローの組織は強固に防御されています。インシデントが発生する前に防ぐため、強固な予防策に特に投資してきました。イエローの組織には通常、強固な境界防御、多層的なセキュリティアーキテクチャ、確立されたコンプライアンスプロセスといった特徴があります。
このアプローチは強みをもたらす一方で、柔軟性を犠牲にした硬直化を招くこともあります。そのため、イエローの組織は、高い維持コストを伴いながら、新たな脅威に対して内部プロセスやインフラを適応させることにより多くの課題に直面する可能性があります。
イエローの組織は通常、厳格な規制環境やリスク回避的な状況の中で防御を固めています。その背景には、高価値のデータを保有している、または顧客の信頼に不可欠であるといった特権的な立場があります。このプロファイルは、レガシーな技術と長い歴史を持つ組織、例えば金融機関、医療提供者、資金の豊富な政府機関などによく見られます。
イエローの組織に所属している場合、次のような典型的な特徴に心当たりがあるかもしれません:
イエローの組織では、慎重で長期的な戦略的リーダーシップが重視されます。この状況では、複数年の在任期間とリスクマネジメントの経験を持つCISOが、率いるチームから評価されることがよくあります。ただし、ダイナミックなアプローチと機敏な対応力を持つCISOは、長期的な組織のレジリエンスに役立つ強みをもたらすことができます。
GRC(ガバナンス、リスクマネジメント、コンプライアンス) は強力です。組織のDNAに組み込まれており、セキュリティ機能の成果を測る指標となることが多いためです。
技術システムは堅牢で監査可能であり、十分なコンプライアンスと信頼性を確保できます。
業務プロセスは、組織の働き方の歴史的な基盤ですが、硬直化が一般的な落とし穴です。業務プロセスを見直して近代化すれば、今日(そして将来)においても、設計当初と同様に目的に適合していることを確認できます。
グリーン:コラボレーター
グリーンの組織はつながっています。協調性の高いこれらの組織は、インテリジェンスの共有、パートナーシップの強化、サプライチェーンへのセキュリティの組み込みに重点を置いています。グリーンの組織はパートナーシップやコミュニティを構築し、そのつながりによって官民パートナーシップを通じてエコシステム全体の水準を引き上げることができます。
この協働と接続のアプローチには、エコシステムの変動性やパートナーへの依存に関連する追加的なリスクへの露出が伴います。多くのステークホルダー間で調整する際にはコミュニケーション上の課題があり、第三者組織もそれぞれ独自のリスクを抱えています。
グリーンの組織は通常、共有された依存関係を持つつながったエコシステムの中で業務を行っており、限られた予算に基づいて防御側の取り組みを増幅させる必要があります。これらの特徴は、物理環境に不均衡な影響を与えるグローバル組織、製造業などの大規模サプライチェーンを持つ組織、重要インフラにおいてよく見られます。
グリーンの組織に所属している場合、次のような典型的な特徴に心当たりがあるかもしれません:
グリーンの組織では、目に見えるリーダーシップが重視されます。組織の内外でコミュニティを構築できるリーダーシップです。この状況では、強力なネットワークと公的な存在感を持つCISOが、率いるチームから評価されることがよくあります。ただし、内向きのCISOは、長期的な組織のレジリエンスを築くために、社内の組織的なつながりを強化することができます。
エコシステムの管理は、組織がそのリスクにどう向き合い、コミュニティによる防御の取り組みからどう利益を得るかを左右する重要な要素です。
業務プロセスは、ボトルネックや把握されていない依存関係を避けるため、上流と下流の両方の組織とのパートナーシップのもとで策定されます。
GRCは極めて重要ですが、リソースが不足しがちです。つながりや複雑さが増すにつれて、リスク管理への資金と取り組みも拡大させる必要があり、このセクターに対する規制の取り組みも強化されつつあります。
ブルー:ナビゲーター
ブルーの組織はイノベーションと新たな脅威への計画立案に重点を置いているため、これらのプロファイルは先進技術への投資を最初に行い、長期戦略に焦点を当てる傾向があり、エコシステム全体のレジリエンスへのアプローチを変えていきます。テクノロジー最優先のアプローチにより、レガシーへの依存度は低く、ゼロトラストは譲れない前提となっています。
この先駆的なアプローチは、イノベーションと実際の投資利益率(ROI)のバランスを取ることに課題をもたらす可能性があります。未検証のアプローチは新たなパラダイムを生み出すこともあれば、劇的な失敗に終わることもあります。
ブルーの組織は、市場の要求により、サイバーセキュリティ業界での競争優位を維持したり、業界をリードしたりする必要があるため、多額の予算と専任のR&Dチームを持つことがよくあります。このプロファイルは、テクノロジーやサイバーセキュリティの大企業、または貴重な知的財産を持つ革新的な産業でよく見られます。
ブルーの組織に所属している場合、次のような典型的な特徴に心当たりがあるかもしれません:
ブルーの組織では、革新的で大胆なリーダーシップが重視されます。動的な状況においてまっさらなキャンバスに臆せず向き合い、業界をリードしたいと考えるCISOは、その状況に適していることが多いです。ただし、基本を確実に理解し、実績のある手法を持つCISOも、健全な挑戦をもたらし、長期的な組織のレジリエンスに役立つ強みとなり得ます。
人材と文化は強力です。適切な文化がなければ、技術的な基盤はどれほど価値があっても意味をなさないため、人材、信念、適切な姿勢がその取り組みに向けて一致していることが極めて重要です。
ブルーの組織は、エコシステムにおいて不均衡に大きな役割を担っていることを認識しています。パラダイムを設定し、真に状況を動かすことができるため、取り組みや官民パートナーシップへの貢献はなおさら価値のあるものとなります。
危機管理は強いブランドの評判を維持しますが、過信がブルーの組織の命取りになることがあります。ブルーの組織が容易に対処できる中規模または小規模のインシデントも、他の多くの組織にとってはキャリアを左右するほどの重大なインシデントとなるでしょう。しかしそれは、大規模な危機が発生した際にブルーの組織が不意を突かれる可能性があり、その波及効果が広範囲かつ世界的に及ぶことも意味します。
あなたの組織はどのタイプですか?
サイバーレジリエンスへの取り組みは組織によって異なります。正しいか間違いかではなく、組織の主要な目標と目的が確実に達成されるよう、それぞれ異なるアプローチがあるだけです。各プロファイルは、サイバーレジリエンス・コンパスの異なる領域に重点を置いています。技術システム、危機管理、人材と文化、業務プロセス、エコシステム、リーダーシップ、GRCです。
サイバーレジリエンスは「正しい」モデルを選ぶことではなく、組織のレジリエンスが事業環境に適していることを確保し、戦略を導き、リーダーシップのスタイルを適応させ、優先的に取り組むべき能力のギャップを見極めることです。
グローバル組織は、それぞれ異なる環境や業界にあり、個別に調整された対応を必要とします。最もレジリエントな組織はダイナミックで、意識的に適応し、時間をかけて異なるプロファイルの強みを組み合わせることで、信頼、継続性、長期的な価値を維持しています。異なるプロファイルへの理解が欠けていると、不満を招くことがあります。例えば、レッドの組織でとてもうまくいったアプローチが、イエローの組織では困難や抵抗を生むことがあります。
組織のサイバーレジリエンス・プロファイルを把握することは、リーダーシップにおける文化的適合性を探す際の摩擦を取り除き、最終的には適切なリーダーシップスタイルの採用や適応に役立ちます。この知識はまた戦略の指針にもなり、組織がこれまでセキュリティに投資してきた分野とその理由を理解させ、それゆえにアプローチを広げ多様化すべき領域を示します。組織のプロファイルを理解することで、潜在的な摩擦点、すなわち、別の適切なサイバーレジリエンスの構築アプローチが、対立するプロファイルと衝突したり噛み合わなくなったりする領域を特定できます。
状況にかかわらず、理論を実践に移すための5つのアクションは次のとおりです:
現在のサイバーレジリエンス・プロファイルを評価する。
組織のプロファイルと調和するよう、リーダーシップのアプローチを適応させる。
そのプロファイルにとって重要なサイバーレジリエンス・コンパスの領域を整合させ、優先順位を付ける。
組織のニーズに沿った能力構築プログラムを引き続き実施する。
研修や啓発プログラムを通じて、サイバーレジリエンス・プロファイルに沿った文化を醸成する。




