組織の72%がサイバーリスクの増加を報告しており、小規模企業の3社に1社は自社のサイバーレジリエンスが不十分だと答えています。
組織は、サイバーレジリエンスをIT部門だけの課題として扱うのではなく、組織全体に組み込まなければなりません。
効果を発揮するためには、サイバーレジリエンスを意味のあるデータによって測定する必要があります。
2025年には、組織の72%がサイバーリスクの増加を報告し、小規模企業の35%が自社のサイバーレジリエンスは不十分だと答えました。これは2022年以降で7倍の増加を意味します。
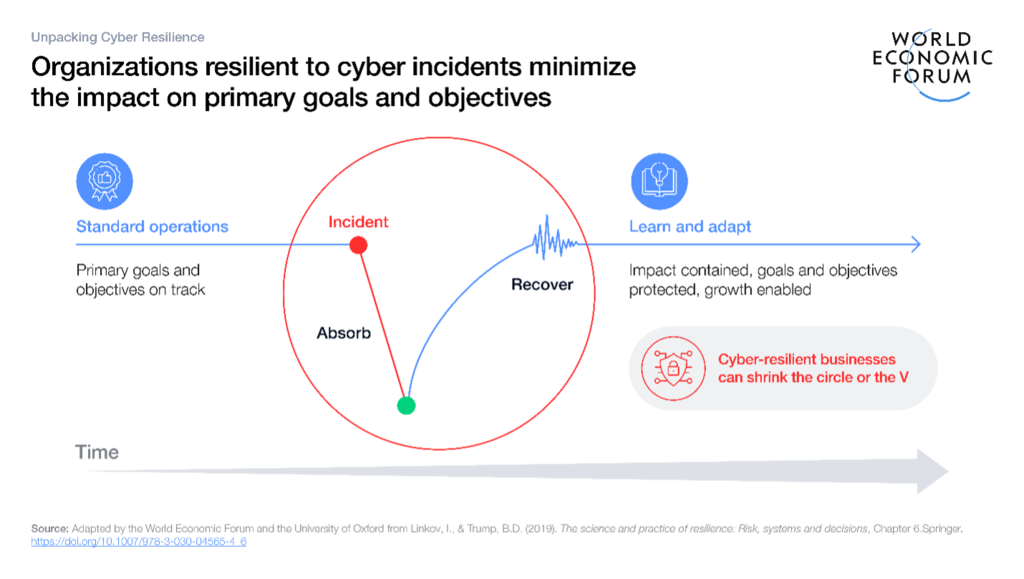
企業がすべてのサイバーインシデントを防ぐことはできないため、影響を最小限に抑えられるかどうかは、インシデントを未然に防ぐことと同様に、あるいはそれ以上に重要です。重点は「すべての攻撃をどう阻止するか」ではなく、「あらゆる攻撃をどう生き延びるか」であるべきです。
これが実践におけるサイバーレジリエンスであり、重大なサイバーインシデントが組織の主要な目標と目的に与える影響を最小限に抑える組織の能力を指します。
つまり、レジリエンスが成果に関するものであるなら、組織は自らが真に強靭であるかをどのように把握できるでしょうか。経営陣は、取締役会、保険会社、規制当局、従業員、そして自分自身に対して、どのようにレジリエンスを証明できるのでしょうか。
組織のサイバーレジリエンスの状況を理解できなければ、組織は脆弱なままとなります。また、測定しなければ、大規模なインシデントによって露呈するまで弱点が見過ごされたままになる可能性があります。事後対応的であって事前対応的ではないアプローチは、資源を消耗させる悪循環を生み、より多くのインシデントを防ぐために最も必要な取り組みに充てられる労力を減らしてしまいます。
ただし、サイバーレジリエンスを測定することで、組織はサイバー攻撃の影響から自らとより広範なエコシステムをより効果的に守ることができます。
サイバーレジリエンスを測定する方法
測定は、「長い」「重い」「まもなく」といった曖昧な表現を超えて、世界を描写するのに役立ちます。すべてを定量化することはできませんが、測定可能なものについては、企業はデータに依拠することができ、それによって現状を把握し、俊敏性を可能にする施策の優先順位を決めることができます。
測定の真の価値は、それが人々と選択にどのように情報を提供するかにあります。測定は、経営陣に投資判断の明確さをもたらし、規制当局に信頼できるレジリエンスの証拠を提供し、製品やサービスに対する顧客の信頼を築き、チームが測定対象となるあらゆるプロセスにおいて最も影響の大きい改善に集中する助けとなります。データはより良い意思決定の基盤となり、複数の利害関係者が組織のエコシステムのレジリエンスについて共通の理解を構築するための土台を提供します。こうして測定は、戦略、コンプライアンス、顧客の信頼、そして日々の実務をつなぐ共通言語となります。
これまでのところ、サイバーレジリエンスを包括的に測定するための単一の総合的なフレームワークは存在しません。代わりに、現在の状況は、サイバー成熟度モデル、脅威主導型テストのフレームワーク、オペレーショナル・レジリエンスのフレームワークなど、部分的に重なり合う複数のアプローチで構成されており、それぞれがサイバーレジリエンスの課題の特定の側面を対象としています。
ISO 27001のようなISO 27001やCIS Controlsなどのサイバーセキュリティフレームワークは、例えば、サイバー衛生と成熟度の評価に重点を置いています。CBESTのような脅威主導型テストの制度や、STAR-FSなどのフレームワークまたは手法、そしてMITREのCBESTなどの脅威主導型テストの制度や、STAR-FS、MITREのATT&CK Evaluationsは、敵対的シミュレーションと検知能力を重視しています。一方、バーゼル原則のようなフレームワークは、レジリエンス、復旧、計画を強化し、Basel principlesは、FAIRは、サイバーリスクの定量化と優先順位付けを支援します。

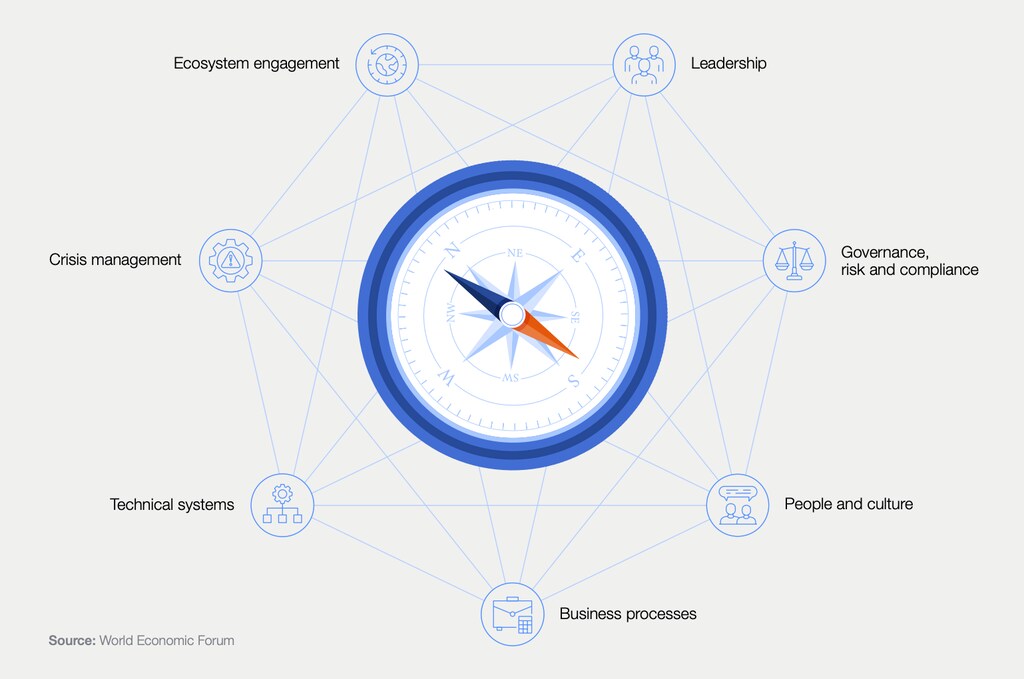
サイバーレジリエンスの測定には、静的な評価やセキュリティに特化したベンチマークを超えることが求められます。技術的、人的、組織的な要素を統合するとともに、進化する脅威や状況に適応し続けるべきです。
サイバーレジリエンスを測定するための主要原則には、以下が含まれます。
導入を促進するためにツールをシンプルに保ち、繰り返しの評価を可能にし、組織全体の幅広い関与を促すこと。
技術的な即応性と人的・組織的要因を組み合わせる全体的なアプローチを用い、サイバーレジリエンスが組織横断的な性質を持つことを考慮すること。
セキュリティへの狭い焦点を避けるため、組織横断的な要因を考慮すること。
進化する基準を反映し、単一分野への過度な集中を防ぎ、役に立たない比較を避けるため、固定的な指標ではなく、指標や指数を選択すること。
組織によって異なるレジリエンスの定義、多様な目標、変化する対象者に対応できるよう、柔軟性を取り入れること。
組織が介入を行い、意思決定を導き、進捗を追跡できるような評価を通じて、意思決定の優先順位を付けること。
経営陣の戦略的意思決定を支え、文化の変革を可能にする測定基準と結果を作成すること。
サイバーレジリエンスに関する行動
世界経済フォーラムのCyber Resilience in Industriesイニシアチブは、産業界、政府、学術界、市民社会の視点を結集し、サイバーレジリエンスを測定するための共通のアプローチを構築します。本イニシアチブは既存のフレームワークからの教訓を活用し、重大なギャップを特定するとともに、リーダーのために実行可能なサイバーセキュリティの知見を開発します。セクターを越えた協働を促進することで、本イニシアチブは組織および社会システム全体のサイバーレジリエンスにおける、一貫性があり測定可能な改善の推進を目指しています。
デジタル・エコシステムが拡大し、相互接続が深まり、脅威アクターがより高度化するにつれて、測定されていないサイバーレジリエンスのコストは上昇し続けるでしょう。侵害によって弱点が露呈するのを待つことは、企業に数百万ドルの損失をもたらしたり、事業の存続を脅かしたりする可能性があります。
これを避けるためには、中核的な事業機能がサイバーレジリエンスを備える必要があり、それはIT上の懸念としてのみ見なされるべきではありません。財務監査やリスクアセスメントに組み込まれているのと同様に、測定を日常的なサイバー業務に組み込むことで、事後的な危機管理から事前的なリスク軽減への必要な転換が可能になります。これにより、サイバーレジリエンスは、システムが故障した際の最後の手段ではなく、組織のDNAの一部となります。




