従来、組織はサイバー攻撃への対応能力を測るために自己評価に頼ってきた。
サイバー耐性を備えた組織は、資産を事前に保護するための他の対策にも頼るべきだ。
「サイバーハイジーン」を考慮したレジリエンス・プログラムだけが、リスクの発生時にも対応し続けられる。
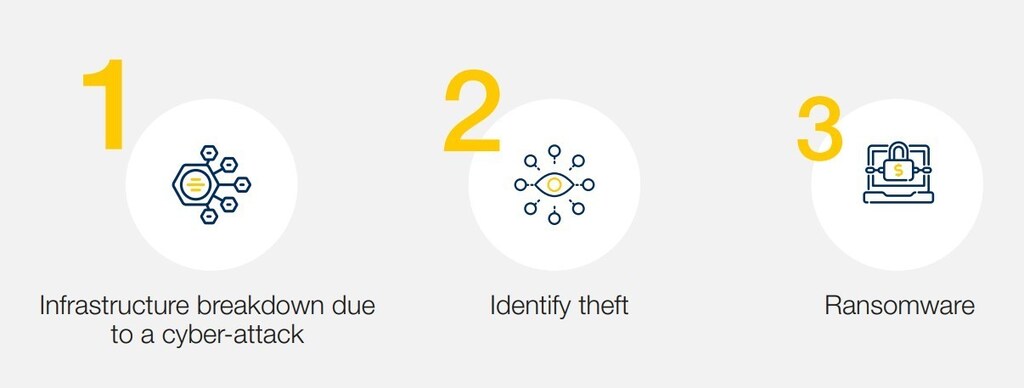
サイバーセキュリティの脅威は、常にデジタル環境の一部だった。あらゆる規模や業種の組織、さらには国家全体が、感染したデバイス、盗まれた情報、システムの混乱を伴う攻撃に直面してきた。では、重要インフラの保護と、最も不可欠な資源を支えるデータの安全確保を民間組織が担うとき、何が起きるのだろうか。
米国のジョー・バイデン大統領が3月に述べたように、現政権は「重要インフラへのサイバー攻撃を抑止し、妨害し、対応するため、あらゆる手段を引き続き講じる。しかし、連邦政府だけでこの脅威から守ることはできない。米国の重要インフラの大半は民間部門が所有・運営しており、重要インフラの所有者と運営者は、デジタルの扉を守る取り組みを加速させなければならない。」

世界各地で、官民の組織には事後対応にとどまらず、さらなる対策を講じることが急務となっており、サイバー・レジリエンスが不可欠となっている。保護対象となるデータや資源の種類を問わず、サイバーセキュリティにおける官民連携を成功させるには、協働と知識共有から始める必要がある。
従来、企業や政府機関はセキュリティ情報を秘匿してきた。しかし、この姿勢は変わりつつある。その証左として、サイバーセキュリティ・インフラセキュリティ庁(CISA)は2021年8月に共同サイバー防衛協働体を立ち上げた。サイバーセキュリティを共有責任として捉えることで、誰もが新たな脅威への認識を高められる。また、主要なセキュリティベンダーのロードマップを共同で推進し、潜在的な攻撃から保護し、検知し、対応し、復旧するための技術開発を促せる。
協働に向けた新たな姿勢とともに、事業継続や災害復旧に関する業界基準も時代に合わせて適応する必要がある。チェックリスト、成熟度モデル、自己評価など、組織のレジリエンス水準を判断する従来の手法は、復旧可能性を示す指標として信頼性に欠ける。
それに対し、俊敏な能力を備えたレジリエンス・プログラムは、リスク発生時にも可用性を維持するための対応力を組織に根付かせる。レジリエンス・プログラムでは、資産の安全を保つための行動を定期的に実施する「サイバーハイジーン」を不可欠なものと捉える。こうした組織はエコシステム全体を考慮し、対応時にどの手段を講じるべきかを把握している。サイバー耐性を備えた企業が今すぐ取るべき追加の対策は次のとおりだ。
サイバーハイジーンを先回りして実践する
組織は事後対応としてではなく、あらかじめサイバーハイジーンに取り組むべきだ。セキュリティ投資の効果を得る最善の方法の一つは、資産、脆弱性、パッチ、権限の管理など、基本となる要素に注力することだ。
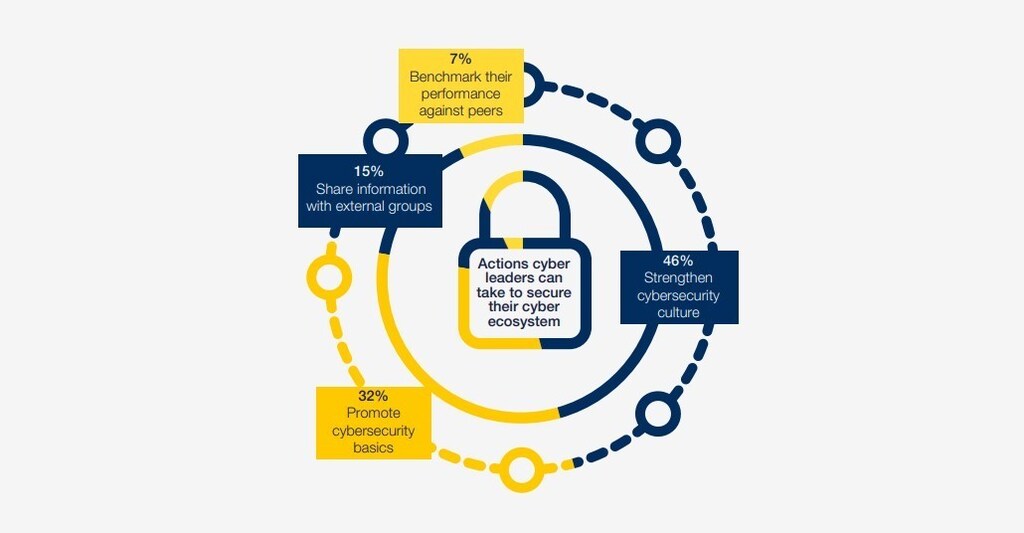
ツールを活用し、リスク指標に基づいて停止を予測する監視能力を組織が構築すること、リスクモデリングにレジリエンスの取り組みを集中させること、そしてAI Ops(IT運用のための人工知能)を使ってイベントを相関分析し異常を検知することは、サイバーセキュリティにおいて先回りした姿勢を保つ助けとなる。
対応と復旧のテストを実施する
多くのインシデント対応計画(IRP)は、実際のサイバー攻撃を正確に反映できず、効果的に対応することもできない、静的なコンプライアンスや監査活動に基づいている。費用、時間、リソースの制約から、IRPの策定や復旧テストの実施は後回しにされがちだ。しかし、その重要性はいくら強調してもしすぎることはない。
Salesforceは、企業が効果的なIRPを独自に策定するために取るべき10のステップを明らかにした。取締役会と経営陣は、複雑なテストを通じて実証された能力があれば、いざというときにも復旧できるという確信を持てるはずだ。
信頼できる唯一の情報源を頼りにする
レジリエンス・プログラムには、すべての事業部門が基準とする信頼できる唯一の情報源が必要だ。混乱の管理と対応に使う一元化・自動化されたデータへのアクセスと、そのデータに対する信頼が、意思決定に情報を与え、その方向性を形づくる。
サイバーセキュリティに関して、世界経済フォーラムは何をしているのか?
サイバーセキュリティセンターは、リーダーが集まり、変化するサイバーリスクとそのシステム全体への影響を理解するための、信頼できるプラットフォームを提供している。相互接続が進むデジタル世界において、理解と信頼の構築に重点を置いている。
分野横断的な協働と知見の共有を可能にすることで、同センターはパートナーがサイバー・レジリエンスを強化し、集団的な対応を要する課題に取り組むことを支援する。
保有する資産、その更新状況、アクセス権を持つ人、権限の種類、そしてその資源をどう使っているかを把握することは、成熟した企業セキュリティ・プログラムの基盤となり、ゼロトラストのような変革的なセキュリティ・プログラムをはるかに迅速に実行できるようにする。
重要データをバックアップする
データ量が増え、ITシステムが複雑化するなか、それに見合うようデータ復旧手法を進化させることが不可欠となっている。オンプレミスのサーバーを手作業でオフサイトのストレージにバックアップする従来の方法では、もはや十分ではない。
企業のデジタル・レジリエンスを高める新たなアプローチには、重要なシステム構成の保管とバックアップを行うサイバーボールト、特定時点のスナップショットを復元できるイミュータブル・バックアップ、デバイスへのアクセスを迅速に拡大するためのクライアント/エンドポイントの迅速な仮想化などが考えられる。その一方で、企業のデバイスはフォレンジック調査と修復を経て、再ロードされる。
長期戦に備える
業界を問わず、事業がいかに変動しやすいかを私たちは目の当たりにしてきた。大幅なダウンタイムやデータ損失を経験した組織は顧客を競合他社に奪われるため、デジタル・レジリエンスは競争上ますます大きな優位性となっている。
結局のところ、レジリエンスに終着点はない。あらゆる主要企業において、エコシステム全体にわたる自動化を活用しながら、標準化された方法でレジリエンスを測定し、実装し、統制し、遵守する必要がある。サイバーハイジーンの実践とレジリエンスを備えた特性の導入により、企業はリスクを大幅に低減し、サイバーセキュリティ・インシデントから復旧するための運用能力を築くことができる。




