医療分野へのサイバー攻撃が増加しています。
ゼロトラストは、「決して信頼せず、常に検証する」という原則に基づくセキュリティモデルであり、医療分野のサイバー攻撃から守るために採用すべきアプローチです。
ゼロトラストの7つの柱は、医療現場においてデータの経路を保護し、脅威への対応を自動化するために、さまざまな方法で展開・導入することができます。
医療機関のデジタル化が進むなか、一つのことが明らかになっています。それは、患者の安全を支えるデジタルシステムが脅威にさらされている場合、患者の安全を最優先にすることはできないということです。米国医師会雑誌(Journal of the American Medical Association)によると、米国の病院や医療システムに対するサイバー攻撃の頻度は、2倍以上に増加しています(2016年から2021年まで)。
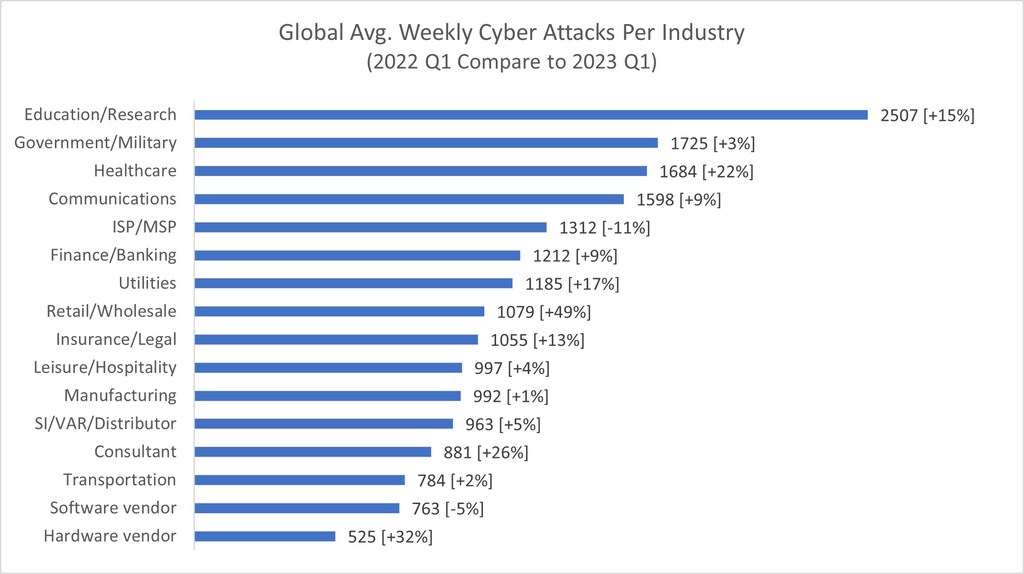
調査であるCheck Point Software Technologiesの調査もこの傾向を裏付けており、2023年第1四半期には医療分野が週平均1,684件の攻撃を受け、前年同期比で22%増加したことが明らかになっています。これにより、医療分野は2023年に金融、保険、通信などを上回り、最も標的にされた業界の第3位となりました。
これらの統計は憂慮すべきものですが、説明がつきます。医療分野は、データの宝庫であり、その多くが容易に悪用されるレガシーITシステムによって管理されています。調査(Healthcare Information and Management Systems Society)によると、医療提供機関の73%がレガシーITシステムを使用しており、これらのシステムはサポートにコストがかかり、セキュリティ上の欠陥も多く存在します。このため、この分野はランサムウェア攻撃者にとって容易な、そして潜在的に利益の大きい標的となっています。しかし、この脆弱性はソフトウェアやシステムだけの問題ではなく、個々の組織内でのデータやデバイスの管理方法にも起因しています。
世界経済フォーラムは、高まるサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、進化するサイバーリスクとその体系的な影響を理解するために、リーダーが集う信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを越えた協力と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処することを支援しています。
ゼロトラストの原則
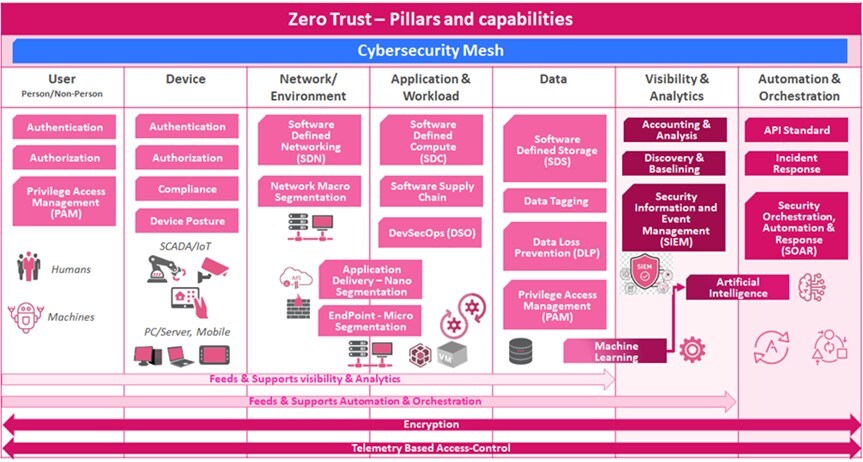
医療などの分野におけるサイバーレジリエンスについては、責任の分担が存在します。一方では、セキュリティの実施があり、もう一方では、ネットワークの管理とポリシーがあります。これは、「Forrester」および「米国国立標準技術研究所(NIST)」のフレームワークで定義された「ゼロトラストの7つの柱」に最もよく反映されています。Forresterおよび米国国立標準技術研究所(NIST)のフレームワーク。
ゼロトラストは、「決して信頼せず、常に検証する」という原則に基づくセキュリティモデルです。これは、リソースやデータへのアクセスは、たとえネットワークの境界内であっても、安全であると決して想定すべきではないことを意味します。
最初の5つの柱は、ユーザー、デバイス、ネットワーク、ワークロード、データです。これらの柱は、フレームワークの「実施」要素を構成し、継続的な本人確認と検証を求めることで「最小権限」の原則を徹底します。残りの2つの柱は、可視化と分析、そして自動化とオーケストレーションです。これらの柱は、フレームワークの実施要素を構成し、「最小権限」の原則を徹底するために、継続的な本人確認と検証チェックを求めます。残りの2つの柱は、可視化と分析、自動化とオーケストレーションです。これらの柱は、フレームワークの管理とポリシー要素を構成し、リアルタイムの監視やセキュリティ侵害時の自動対応を通じて、組織のセキュリティ態勢を強化します。
これらの柱を組み合わせることで、企業はゼロトラスト環境を構築できます。これこそ、増加する攻撃に対抗するために、医療機関が導入すべきものです。
医療分野のサイバー攻撃の抜け穴になりうる、ネットワーク監視における一般的な誤り
多くの医療機関がネットワーク上の脅威を監視する際に犯しがちな一般的な誤りがありますが、ゼロトラストのアプローチによってこれらを是正することができます。
予防を優先したアプローチの欠如
患者にワクチンを接種して感染を防ぐのと同様に、医療分野のサイバー攻撃がネットワーク上で表面化する前に検知し、防止することが望ましいのです。リアルタイムの脅威検知ソリューションは異常なトラフィックパターンの発見に役立ち、リアルタイムの脅威インテリジェンスは、マルウェアがネットワークに侵入する前に積極的にブロックすることができます。

フラットなネットワーク、またはセグメンテーションの欠如
医療機関がサービスのデジタル化を進めるにつれ、ネットワークの範囲は拡大しています。脆弱なデバイス(エンドポイント)は、単一の拠点ではなく、自宅や他のオフィスにも広がっているため、ファイアウォールやデバイスレベルの保護を用いて、ネットワークをより管理しやすいクラスターに「セグメント化」、つまり分離することが重要です。病院が火災の延焼を防ぐために建物の周囲に防火扉を設けるように、ネットワークにもマルウェアの横方向への拡散を防ぐための障壁を設けるべきです。
医療提供に使用されるエンドポイントデバイスを保護していないこと
平均的な500床の病院には、患者情報やその他の機密データの監視、保存、中継のために、最大10,000台のインターネット・オブ・シングス(IoT)デバイスが接続されている場合があります。ゼロトラストポリシーの実施は、ネットワーク上のこれらのデバイスの「検出」から始まり、その後、最小権限のゼロトラストポリシーを自動的に適用します。これにより、関連するシステムや、職務遂行のためにアクセスを必要とする者のみがデバイスにアクセスできるようになります。
時代遅れのセキュリティ管理の導入
セキュリティ管理が有効であるためには、イノベーションのペースに追いつく必要があります。既存のアプリケーションにセキュリティ管理を事後的に導入すると、セキュリティは常にイノベーションの一歩後れを取ることになります。このギャップを埋め、継続的なセキュリティを確保するためには、できるだけ早い段階でセキュリティコードをアプリケーション開発プロセスに統合すべきです。
ゼロトラストを活用した医療ネットワークの強化
医療機関が患者データと重要インフラのセキュリティを確保するためには、ゼロトラストの原則を導入することが不可欠です。ネットワーク監視は、ゼロトラストの可視化と分析のサブセットです。情報の識別と分類、およびデータの流れの把握において不可欠です。
ワークロードとは、プライベートデータセンターまたはパブリッククラウドで稼働するあらゆるアプリケーションやサービスを指し、ここで最小権限の原則、すなわち「決して信頼せず、常に検証する」を徹底する必要があります。医療機関は、継続的なID検証と予防的なリアルタイムのセキュリティ運用を導入することで、アプリケーションワークロードをゼロトラストによって強化することができます。
ゼロトラストは、組織のセキュリティ要件に応じて、オンプレミスまたはクラウド上のあらゆるアプリケーションに導入することができます。例えば、中核病院は、従業員がデバイスを持って移動する、またはデバイスが様々な場所に設置されている介護施設や在宅医療事業者とは異なるニーズを持つ可能性があります。
データも適切な方法で保護されるよう分類する必要があります。例えば、テキスト、写真、動画、音声などの非構造化データや、「ダ・ヴィンチ」などのロボットシステムによる遠隔手術の保護には、それぞれ異なる程度の保護と管理が必要となります。
ゼロトラストの柱は、データの経路を保護し、脅威への対応を自動化するためにさまざまな方法で展開・導入できますが、根本的な目標は変わりません。それは「決して信頼せず、常に検証する」ことです。これは、医療機関が今後訪れる嵐を乗り切るために採用すべき「サイバーカルチャー」です。




