・デジタルシステムの相互依存が高まる中、サイバー犯罪者はそれを悪用している。
・ランサムウェアは、サイバー犯罪の中でも特に隆盛を極めている分野である。
・社会、政府、民間組織による集団的な対応が必要とされている。
10年足らずの間に、サイバーセキュリティの脅威は、世界経済のデジタル変革の過程における体系的リスクとして浮上してきた。クラウド、AI、量子コンピューティングなど、このデジタル経済を押し上げる新興技術は、技術環境の複雑性を高め、官民のエコシステムの相互接続性と相互依存性を加速させている。
サイバー攻撃の頻度と巧妙さが指数関数的に増大しているのは、この複雑なサプライチェーンのエコシステムによるものである。経済を押し上げている同じ技術的な推進力は、サイバー犯罪者にとっても完璧な環境を生み出してきた。組織化された集団は、ほぼ無制限の資金を手にして、こうした新たな環境で何の制約も受けずに活動している。
サイバーセキュリティリスクの体系的な性質を示す最も顕著な例が、ランサムウェアである。ランサムウェアは隆盛を極める犯罪産業であり、個人の身体的・経済的安全を脅かしている。最近の攻撃として、米国のコロニアル・パイプラインに対する攻撃は、ランサムウェアが日常生活に及ぼす現実の影響を、これ以上ないほど明白に示した。グローバル化し相互に接続された経済は、リスクを増幅させる触媒として機能しており、これは最近の事例によって実証されている。
ランサムウェアは、国際的な安全保障に対する最大の脅威の一つとなっており、協調的な対応を必要とする地球規模の課題となっている。さまざまな分野の組織が標的となるケースが増えており、一度の攻撃が、2017年のWannaCryランサムウェア攻撃のように国境を越えて急速に広がる可能性がある。同攻撃は150か国に影響を及ぼした。2021年にこうした攻撃が行われた場合、その影響はさらに深刻となり、甚大な損失、重要インフラへの壊滅的な打撃、さらなる違法活動の資金源の生成をもたらすと予想される。
体系的なサイバーセキュリティリスクの管理は、個々の取り組みだけでは不十分な、すでに大きな課題となっている。エコシステムの脆弱性に対処するためには、社会、政府、組織による集団的な対応へと根本的に転換する必要がある。このような協調的アプローチによってのみ、これらの攻撃の流れを食い止めることができると期待できる。

第一に、コミュニティは、脅威アクターの行動を抑止するため、サイバー犯罪を実行するコストを引き上げる必要がある。ランサムウェア運営者の活動を妨害するためには、法執行機関と政府による国際的な連携が必要である。企業は重要な役割を担っており、より多くの犯罪者を司法の場に送り出すため、法執行機関の取り組みを支援しなければならない。米国のシンクタンクであるThird Wayによると、現在、サイバー犯罪者の起訴に至るのは1,000人中わずか3人である。産業界は、犯罪者からインフラ、さらには犯罪サービスや資金提供者に至るまで、妨害の対象を特定する当局を支援する上で重要な役割を果たすことができる。ランサムウェア運営者は、サイバー犯罪に対する規制が緩いまたは不十分な法域へ活動を移すことで、制度の抜け道を利用することができている。今後、国際的なデータ共有規制は、この戦いを妨げるのではなく、国境を越えた協力を支えるものでなければならない。
第二に、ランサムウェアに関する情報共有のためのグローバルなネットワークが必要である。新たに出現する脅威について共同分析を行い、その知見を迅速に共有することで、セキュリティ管理が情報に基づいたものとなり、ランサムウェアを即座に封じ込めるために集団的に適用されるようになる。ランサムウェアの亜種ごとに脅威の性質は異なるため、対応は絶えず進化させる必要があり、リアルタイムの対応を可能にする情報共有によって支えられなければならない。
さらに、協力は情報共有にとどまるべきではない。2つの協力を通じて、世界経済フォーラムのサイバー犯罪に対するパートナーシップ報告書で推奨されていたような、脅威ごとの官民協力チームが、脅威の具体的な妨害を支えるために必要とされている。官民両部門の能力を活用することで、こうした重点的な脅威対応チームは、サイバー攻撃を実行するコストとリスクを引き上げる仕組みを提供する。
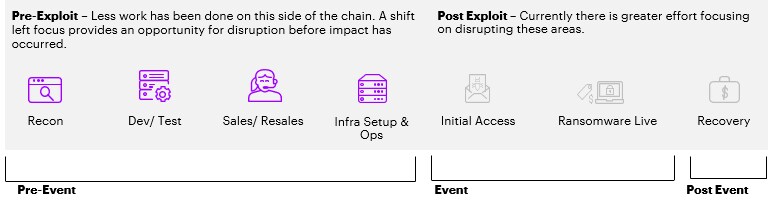
第四に、ランサムウェア攻撃により効果的に対応するため、相互に接続されたビジネスサプライチェーンの完全性と強靭性を確保することが、世界的に求められている。これには、顧客がサプライヤーのセキュリティ態勢を包括的に把握できるよう、認証の標準化が必要である。さらに、組織がどのように相互接続しているかを明確に把握し、協力に関する合意されたプロトコルに基づいて、サプライチェーン全体にわたる早期警戒システムを構築しなければならない。主要な関係者は協力して、より強固な防御策を開発し、ランサムウェア攻撃を防止するためのベストプラクティスを共有しなければならない。近年の事例で実証されているように、サプライチェーンの強さは、その最も脆弱な環境によって決まる。
ランサムウェアのビジネスモデルを妨害し、その利益を減少させることは、社会の利益にかなっている。ランサムウェアが儲かる犯罪ビジネスとして急増したことは、匿名性と取引の不透明性を可能にする暗号資産の台頭と密接に関連している。政府は、暗号資産取引所、暗号資産キオスク、店頭(OTC)取引「デスク」に対し、顧客確認(KYC)、マネーロンダリング防止(AML)、テロ資金供与対策(CFT)に関する法律を含む既存の法令を遵守するよう義務付けるべきである。
最後に、集団としての備えが不可欠である。ランドウェア攻撃がサプライチェーン全体で頻度と影響を増す中、より成熟した組織は、資源や能力の乏しい組織を支援する機会を有している。中小企業はサイバー攻撃の影響を特に受けやすく、主要な官民組織からの支援を受けることで利益を得られるだろう。官民両部門は協力して、全国規模かつ部門横断的な机上演習など、実践的な運用能力を開発しなければならない。ランサムウェア攻撃を受けた際に共同で対応し、効果的に連絡を取り合うためのプロトコルは不可欠である。
サイバーセキュリティに関して世界経済フォーラムが行っている取り組み
サイバーセキュリティセンターは、指導者が一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互接続が進むデジタル社会において、理解と信頼の構築に注力している。
同センターは、部門横断的な協力と知見の共有を可能にすることで、パートナーのサイバーレジリエンスの強化と、集団的な対応を必要とする課題への取り組みを支援している。
要するに、新興技術は対応のパラダイムを転換させており、世界的かつ体系的なリスクに対しては、世界的な対応が求められている。企業と政府の双方が、強固な官民連携の取り組みを通じて協力と説明責任を先取りし、それを奨励することが不可欠であり、それによってサイバー犯罪を実行するコストとリスクが引き上げられる。民間部門にとっては、まず産業界内部および公共部門との情報共有の関係を構築・強化することから始まり、インシデント対応、脅威管理、妨害に対するより包括的なアプローチを実現しなければならない。力を合わせ、情報共有と戦術的協力のための具体的な経路を築くことで、サイバー犯罪との闘いにおいて決定的な転換をもたらすことができる。




