COVID-19の大流行中に在宅勤務をする人が増えるにつれ、サイバーセキュリティ業務は途方もない新たな課題に直面しています。
サイバーセキュリティのリーダー、特に最高情報セキュリティ責任者(CISO)は、危機の中で、自社においてより強力かつ戦略的なリーダーシップの役割を担わなければなりません。
5つのサイバーセキュリティ・リーダーシップの原則により、「新しい日常」において効果的な事業継続が確保されるでしょう。
COVID-19は、存続をかけて生き残るために、ビジネスリーダーに対し、これまで以上に速く運営モデルの適応を迫っています。在宅勤務テクノロジーの大規模な導入、クラウドサービスの飛躍的な利用拡大、そして接続性の爆発的な増加により、企業は社会的距離の確保や「自宅にとどまる」命令があっても事業を継続することができます。
しかし、このパラダイムシフトはサイバーセキュリティ業務に多大な圧力をかけています。組織はパンデミック中に従業員を守り、顧客に奉仕するために並外れた努力をしている一方で、サイバー脅威にさらされるリスクは著しく高まっています。
サイバーセキュリティ業務は途方もない課題に直面しています。
在宅勤務により、個人所有のデバイスや家庭内ネットワークへの依存が高まり、サイバー攻撃の経路が複数開かれました。
気が散っており脆弱な従業員に対しては、ソーシャルエンジニアリングの手口がさらに効果を発揮します。
セキュリティオペレーションセンター(SOC)は異常な挙動を検知するように設計されてきました。しかし今日では、あらゆるものが異常に見えてしまうため、SOCの可視性が損なわれた状態で運用されています。
重要な事業資産および機能は、脆弱性を悪用し、将来の攻撃の種をまくことを狙う犯罪組織や国家による、機会主義的かつ標的型のサイバー攻撃に対して、著しく高いリスクにさらされています。
病院や医療サービスなどの公共部門のサービスは深刻な圧力を受けており、接続性を妨害することを狙った新種のランサムウェアやサービス拒否攻撃により、特に大きな被害を受けています。
セキュリティおよびプライバシーの欠陥は、人気のビデオ会議アプリケーションであるZoomで発見されたものであり、革新的な起業家と企業の双方が、サイバー攻撃にさらされるリスクの低減に役割を果たす必要があることを改めて示しています。
セキュリティ上のバグやプライバシーを侵害する慣行は新しいものではありませんが、費用対効果が高くタイムリーなソリューションへの需要の高まり、競争に先んじ、運用効率を高め、顧客体験を向上させ、高度な分析によって事業上の意思決定を改善するための、迅速なデジタル化と革新への圧力により、悪化しています。
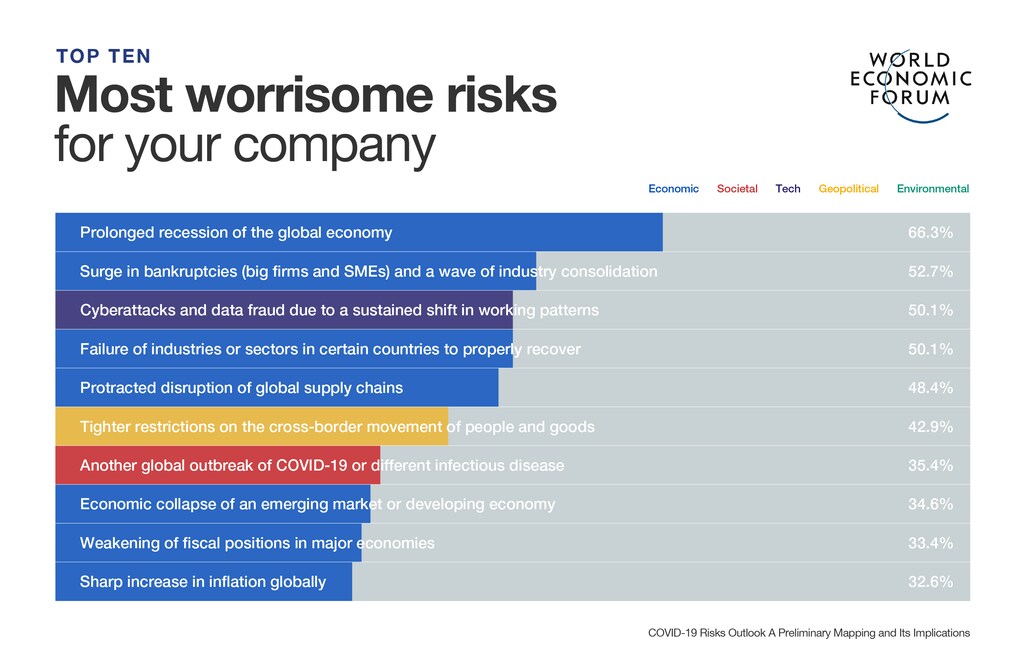
COVID-19の状況において、サイバーセキュリティのリーダーは、セキュリティとプライバシー、業務および市場への投入までの時間、コストと利便性の間で、重要なバランスを取らなければなりません。
組織内では、サイバーセキュリティのリーダーは、より強力かつ戦略的なリーダーシップの役割を担う必要があります。コンプライアンスの監視者や執行者にとどまらず、事業とのより良い統合を図り、情報リスクをより戦略的に管理し、企業全体でサイバーリスクを共有して責任を負う文化の醸成に取り組む必要があります。
特効薬はありません。サイバーセキュリティが事業運営モデルと文化の基本的な構成要素となるようにするため、以下の質問は、ビジネスリーダーと最高情報セキュリティ責任者(CISO)の間で効果的な対話を促すものとなります。
サイバーセキュリティに関する役割と責任は、CEOおよび取締役会に至るまで、組織のあらゆるレベルで明確に定義され、周知されていますか。
ビジネスリーダーは、自らが受け入れているサイバーセキュリティリスクを理解していますか。
技術ソリューションは、セキュリティとプライバシーを念頭に置いて設計、統合、運用されていますか。
事業は、投資先の事業および製品において、設計段階からのセキュリティ、およびデフォルトでのセキュリティ慣行の採用をインセンティブ化していますか。
サードパーティのリスクは効果的に管理されていますか。
CISOにとっての困難な課題は、業務を中断させることなく運用を可能にしながら、組織のデジタルインフラと資産を保護することです。例えば、サイバーセキュリティチームは、在宅勤務ツールへの大規模な移行とクラウドサービスの急速な導入を可能にするために、セキュリティプログラムやリスク管理の慣行を調整しなければなりません。同時に、セキュリティチームのメンバーが健康上の危機の中で自身と家族の面倒を見られるようにしなければなりません。
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための、信頼できるプラットフォームを提供しています。相互に接続されたデジタル世界において、理解と信頼の構築に重点を置いています。
セクターを越えた協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
世界経済フォーラムの新しいレポート「サイバーセキュリティ・リーダーシップの原則:新しい日常に備えるためのCOVID-19パンデミックからの教訓」は、サイバーセキュリティおよびビジネスのリーダーが、短期的な目標と中長期的な要請のバランスをとる責任ある行動方針を形成する際の指針となることを目指しています。提言は以下のとおりです。
1. サイバーレジリエンスの文化を醸成する
2. 組織の重要な資産およびサービスの保護に注力する
3. 危機の間もその後も、リスクを考慮した意思決定のバランスをとる
4. 事業が「新しい日常」へ移行する中で、組織の対応計画および事業継続計画を更新し、実践する
5. エコシステム全体での協力を強化する
CISOの役割は、サイバーリスクが組織にとって許容可能な水準で管理されるようにすることにより、組織の使命を支えることです。現在の状況において、CISOに完全無欠のセキュリティを期待できる組織は今日ありません。しかし、効果的なサイバーリスク管理は、企業がより賢く迅速な変革を達成し、この不確実な時代において先を行く助けとなり得ます。最終目標はレジリエンスです。
COVID-19の危機は組織にこれまでにない課題をもたらし、誰もが職業上の責任と重要な私生活上の責任の両立を強いられています。今後数週間から数か月は、さらなる不確実性をもたらす可能性が高いでしょう。これらのサイバーセキュリティ原則を遵守することで、CISOは組織のセキュリティを一層守り、事業継続を維持するとともに、ビジネス関係者に対する責務も果たすことができます。




