COVID-19は、特に小売、教育、医療における企業のデジタルトランスフォーメーションを加速させています。
急速かつ計画外のデジタル化は、サイバー攻撃のリスクと影響を高めています。
リーダーは3つの段階でサイバーセキュリティに対して体系的なアプローチをとるべきです。
COVID-19はあらゆるものを変えつつあります。ソーシャルディスタンシング、過度な消毒、崩壊したサプライチェーン、分散した労働力、ビデオ会議の普及とともに、パンデミックは消費者と企業の行動に急激な体系的変化をもたらしています。これらの変化は、新たかつ予期しなかったビジネス上の局面を続々と生み出しています。変革への決意は明確に感じられます。
企業は、急速にイノベーションを進め、新しいデジタルツールを活用し、クラウドサービスを利用して、変化した世界経済の状況の中で事業の長期的な変革に向けた勢いを得て、競合他社より先に危機から脱却しなければならないことを認識しています。
このイノベーションは歓迎すべきことですが、代償も伴います。デジタル化が根を深く張るにつれて、サイバー攻撃のリスクと影響も高まっています。
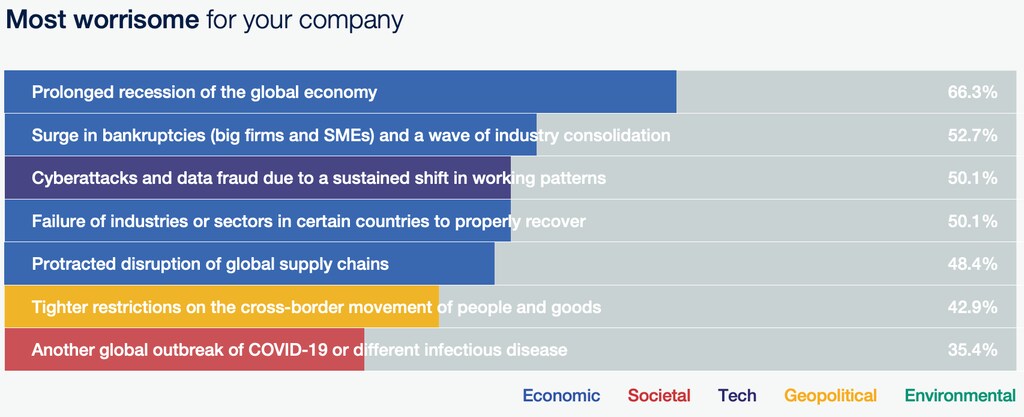
世界経済フォーラムのCOVID-19リスク展望では、次のことが明らかになりました 勤務形態の変化だけを理由に、企業の50%がサイバー攻撃の増加を懸念していました。これらの懸念は正当なものです。デジタルトランスフォーメーションに関連する性急で計画性のない意思決定は、サイバーセキュリティ上の問題の多発をさらに大きく助長することになるでしょう。
集合的なレジリエンスを確保するために、デジタルインフラへの依存が高まっていることから、サイバーセキュリティはこれまで以上に重要です。変革が進んでいる産業の多くは重要な機能を担っており、そのサプライチェーンが途絶すると、命を救う医薬品、部品、機器、原材料の移動や供給に影響が及ぶ可能性があります。
COVID-19パンデミックは3つの主要分野で技術的な変革を推進しており、リーダーはそれらを守るために3つのステップを踏まなければなりません。
サイバーリスクに直面する3つの主要な技術的変革
技術的な変革はパンデミック中も、その後も長く続くでしょう。世界の安全保障上の課題は、この大規模かつ計画外のデジタル化が、機動性はあるものの比較的未成熟なビジネスモデルと業務運営に支えられている点にあります。
この状況は3つの主要な変革に表れています。
バーチャル小売。 小売業者は、顧客の安全に配慮したソリューションを求めています。拡張現実、コンピュータービジョン、センサーフュージョン、おすすめ機能付きチャットボット、キャッシュレス決済、メールで送られるレシートといった先進技術への投資にも前向きです。これにより、顧客は衣類を「バーチャルに試着」したり、 人との接触をまったく伴わずに購入品を袋に入れ、そのまま店舗を出ることができます。小売業界は、パンデミック以前からサイバー犯罪グループによる標的にされることが最も多い セクターの一つであり、防御すべき新たなデジタル攻撃対象領域も抱えています。
デジタル教育。 教育分野は、変化する学習環境に対応するため、技術を導入して提供方法を再設計しています。教育提供者がこれらの課題を克服できれば、バーチャルスクールが「新たな通常」となり、従来の手法が恒久的に周縁化される可能性があります。パンデミック後には、低所得国および中所得国では2億6,200万人の学齢期の子どもが就学できていない中、適格な教員やインフラが不足しているにもかかわらず、教育を受けられる可能性があります。これにより、最も貧しい地域や最も恵まれない社会におけるデジタルデバイドの縮小にもつながる可能性があります。現在、バーチャルスクールに投資された数百万ドルを守ることが重要です。
ロボティクスと医療。 医療業界では、 病院の消毒にロボットを導入しており、検査サンプルの取り扱い、医療廃棄物の処理、隔離病棟の監視を人の立ち会いなしで行っています。これまではほぼ実証段階にとどまっていましたが、ロボットはその価値を証明しており、病院は専門医による複雑な外科手術にも引き続きロボットを活用していくでしょう。しかしながら、そのサイバー脆弱性に対する懸念もすでに高まっています。
これら3つの動向は、人々が資源とつながる方法における革命を意味し、さらにつながりの強い世界を生み出しています。しかし同時に、サイバー犯罪者にとっては容易な標的でもあります。特に、エコシステムの観点からは、サイバーセキュリティのリソースはいまだ大規模には利用できず、最も資源が豊富で成熟した市場に依然として集中していることから、この点は一層当てはまります。
リーダーがサイバーセキュリティの課題に対処するために取れる3つのステップ
リーダーは、事業を変革すると同時に、セキュリティに対する体系的なアプローチを開始しなければなりません。
市場の力とサイバー攻撃の両方から事業を守る責任を負うリーダーにとって、そのアプローチは適時性があり、3つの段階に分けて進める必要があります。
短期(0~3か月):オフィスは無人となり、企業や従業員は新しい働き方に適応しつつあります。企業活動を継続するためには、企業はリモートアクセスとコラボレーションサービスを確保し、フィッシング対策を強化し、事業継続性を強化しなければなりません。企業は、従業員にリソースを提供し、重要な資産へのアクセスと監視活動を管理することで、堅牢なサイバーハイジーン文化を確立する必要があります。
中期(3~6か月):すべての組織が自社のセキュリティ態勢やセキュリティ管理の有効性を理解しているわけではありません。その結果、適切な意思決定や正しい行動の優先順位付けができず、企業が攻撃や侵害にさらされることになります。エンドユーザー、データ、ブランドの保護が次の優先課題です。サイバーセキュリティの脅威が増加したことに伴い、最高セキュリティ責任者とそのチームも優先度の向上の恩恵を受けています。他のプロジェクトを保留にして組織を保護し、セキュリティへの投資を増やすため、予算の再配分は避けられないでしょう。
中長期(12か月):サイバーセキュリティの戦略担当者は、現在、プロセスやアーキテクチャのセキュリティについて長期的な視点で考えるべきです。ゼロトラスト、ソフトウェア定義型セキュリティ、セキュア・アクセス・サービス・エッジ(SASE)、アイデンティティおよびアクセス管理(IAM)などの重要なプロジェクトを優先し、採用し、実行を加速させるとともに、リモートユーザー、デバイス、データのセキュリティを向上させるための自動化にも取り組むべきです。
世界経済フォーラムはサイバーセキュリティに関して何をしているのか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互につながりを深めるデジタル世界において、理解と信頼を築くことに重点を置いています。
分野横断的な協力と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
COVID-19は、既知のいかなる出来事や現象よりも速く、中規模および大規模のすべての組織の技術文化とインフラを変えつつあります。つまり、変化は今後も続き、ハッカーはデジタルツールへの依存が高まる私たちを狙い続けるでしょう。「ほぼ通常」への回帰に注力する企業は、すでに負けが確定した戦いに時間、労力、資金を投じることになるでしょう。
パンデミックは、本格的なイノベーション、視点の大きな転換、安全で回復力のある業務プロセスの採用の機会をもたらしています。組織がサイバーセキュリティ戦略にどれだけ力を入れ、どれだけ重視するかによって、この機会が収益に貢献するか、それとも事業の大惨事になるかが決まるでしょう。




