COVID-19は人々の働き方を変えました。サイバーセキュリティも、この新たな常態を反映する必要があります。
ネットワークやクラウド環境が新たな現実に対応するために拡大するにつれ、エッジセキュリティの戦略も拡張されなければなりません。
ここでの課題は新しい技術ではなく、古い考え方にあります。
世界中の企業にとって、COVID-19がもたらした新たな現実に適応することは、非常に大きな課題となっています。技術の観点から見ると、この危機により企業は大規模な変革を迫られています。突然閉鎖されたワークスペースが担っていた役割への対応から、自宅で孤立した全従業員をつなぐために必要なツールの拡張まで、その範囲は多岐にわたります。
すでに人手が限られているITチームにとって、事業継続に必要な戦術的なツールや手法を稼働させることだけでも、厳しい時間的制約の中で大きな取り組みとなっています。しかし、これらすべてはまだ始まりにすぎません。こうした取り組みを守り、強化するためには、今や初期の戦術的アプローチを超えて、基盤となるセキュリティ戦略と職場の考え方の両方を調整していく必要があります。
多くの企業にとって、最大の障壁は技術そのものではありません。こうした短期的な混乱が、たとえ実際には恒久的でないにせよ、長期にわたって続くものだと認識できるかどうかが課題となります。また、こうした文化的・技術的な変化がもたらす機会を、今こそ捉え始めることが極めて重要です。より戦略的なセキュリティへの取り組みを採り入れるためです。一部の企業にとって、リモートワークの原則や実践を受け入れることが非常に難しかったように、今もなお、クラウドやネットワークが現在どのように機能しなければならないかを実際には反映していないネットワークモデルに固執しようとする組織もあるかもしれません。
しかし実際には、多くの組織のネットワーク戦略における主要な組織原理、すなわち「中心があり、それ以外はすべて周辺である」という考え方は、もはや成り立ちません。これに対応するためには、かつて「エッジ」と呼んでいたものを守るための原則と実践を、ネットワーク全体に適用し、拡張する必要があります。
多くの人にとって、これは新たに生じた必要性ではありません。長年にわたり、セキュリティの専門家は、企業に対して従来のコアネットワークの境界だけでなく、リモートのエッジを守るようセキュリティ戦略を調整し、セキュリティ主導のネットワーキングを採用するよう助言してきました。それにもかかわらず、COVID-19の影響を受けてこれらの変化がどれほど速く、根本的に私たちに強いられることになるか、誰も予測できませんでした。私たちが以前知っていた「通常」に完全に戻ることは、もしかするとないのかもしれません。そして、今私たちにできる最も危険なことは、拡大したエッジ戦略を、エッジに置き去りにしておくことかもしれません。
今後、エッジセキュリティ、クラウドセキュリティ、ネットワークセキュリティは、同義でなければなりません。分散型ネットワーク全体を一つの一貫したソリューションに統合する、セキュリティ主導のネットワーキング戦略は、もはや任意ではなく、必須となります。ネットワーキング、クラウド、セキュリティを融合させることは、現在行われていることだけでなく、今後のあらゆる技術革新の基盤となる構造でなければなりません。
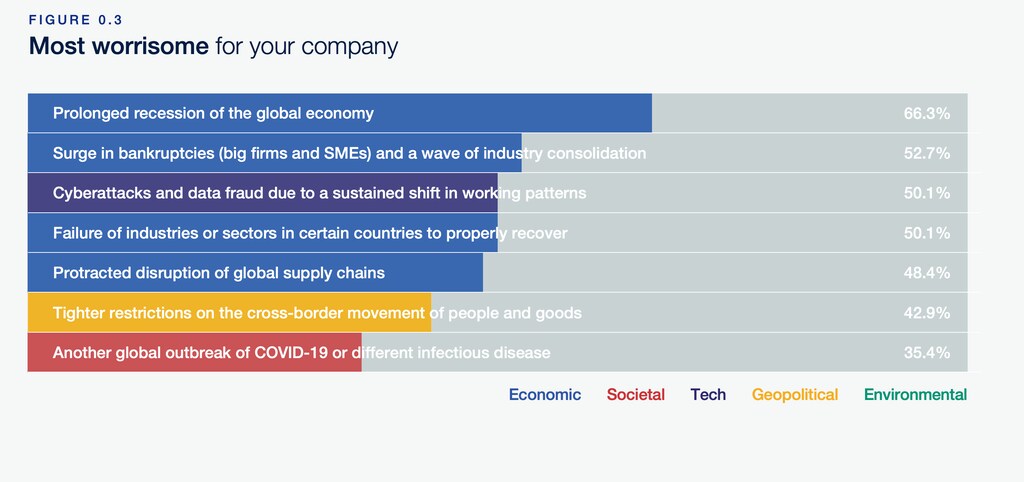
すでに、ソフトウェアによってネットワークを定義・保護する解決策が登場し始めており、組織はセキュリティ、クラウド、ネットワーキングを、すべてのエッジコンピューティングに対する単一かつ統一された戦略で捉えることが可能になっています。すでにソフトウェア定義ネットワーキングを広域ネットワーク(SD-WAN)、次世代ファイアウォール(NGFW)技術、マルチクラウド環境に統合し、一つのシステムにまとめていた多くの企業は、全面的に再構築された職場の要求に対応する上で、はるかに有利な立場にありました。しかし、リモートネットワークが主要な位置を占めるようになった今、組織は、その戦略的なエッジアプローチをネットワーク全体、さらにクラウドにまで拡張し、一貫性、統合性、そして安全性を確保しなければなりません。
これらの変化は、痛ましいほど突然で広範囲に及ぶように思えるかもしれません。しかし実際には、私たちにはすでに残された猶予がほとんどなくなっていました。セキュリティがデータを追いかけなければならないのは避けられないことであり、データはしばらく前からエッジに移動し、拡大するネットワーク全体に分散されてきました。世界的なロックダウンによって物理的に隔てられていなくても、IoTの拡散――その中には、セキュリティを第一に考えずに開発されたコードを持つ、極めて脆弱なアクセスポイントが何十億個も含まれています――は、いずれネットワークに大きな穴を開けることになったはずです。「いずれ」が、今まさに現実となったのです。
世界経済フォーラムはサイバーセキュリティについて何に取り組んでいるのか
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクターを超えた協力と知見の共有を可能にすることで、同センターは、パートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むよう支援しています。
今や前進する以外に選択肢はありません。困難ではありますが、私たちは長年必要だと分かっていながら避けてきた類のつながりとセキュリティを構築する機会を与えられています。これは、この未曾有の危機がもたらす明るい成果の一つとなり得ますが、それは組織がこの戦略に迅速に注力し、徹底的に実行できる場合に限られます。
幸いなことに、これらの解決策を実現する技術はすでに存在しています。AIを活用して効率的で統合された解決策を生み出すセキュリティ主導のネットワーキングは、リモートアクセスや、動的に分散されたネットワーキング・クラウド環境全体にわたる解決策を実現し、企業が事業のペースを維持することを可能にします。さらに、ITチームは、セグメンテーションや認証といった、より優先度の高い課題に注力できるようになり、組織を守るとともに、5G、超高精細メディア、そして スマート車両、建物、都市を含むスマートソリューションがもたらす機会への備えも可能になります。
私たちは、これまで以上にデジタル接続に依存しなければならないことを認識しており、ネットワーク全体でそれらの接続が安全で、高速、拡張性があり、堅牢であることを確保することが極めて重要です。好むと好まざるにかかわらず、準備ができていようといまいと、私たちはエッジに追い込まれました。今や唯一の問いは、組織がどれだけ速くネットワーキング戦略を拡張し、そこで安全を保てるかということです。




