サイバー空間は複雑化しており、官民両部門のリーダーに新たな課題をもたらしています。
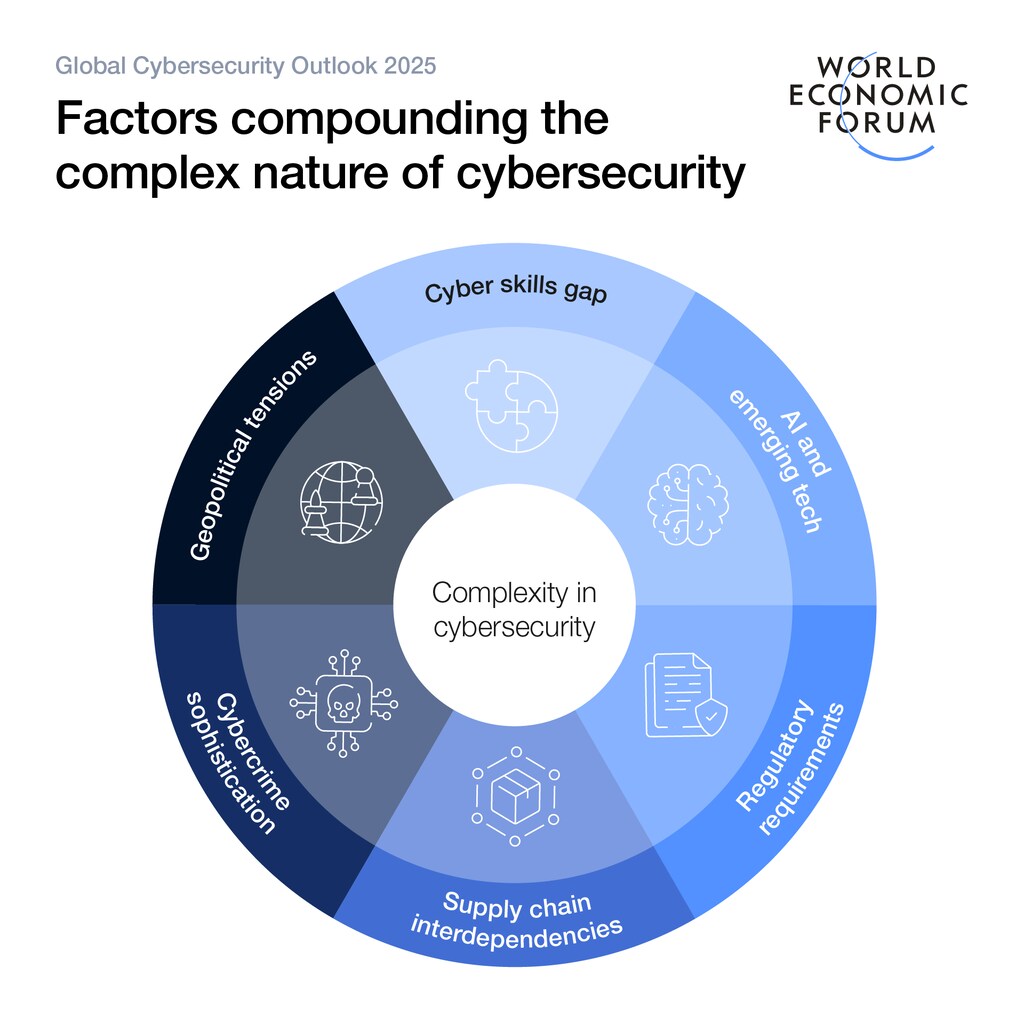
グローバル・サイバーセキュリティ・アウトルック2025によると、複雑性の高まりは、地政学的緊張や重なり合うサプライチェーンなど、さまざまな要因によって助長されています。
5人の主要なサイバーセキュリティ責任者に、直面している最大のサイバー課題について尋ねました。彼らの見解をご紹介します。
新たな報告書によると、サイバー空間の複雑性は、地政学的緊張の高まり、サプライチェーンの重複、新興技術の急速な普及、規制要件の増加によって一層深刻化しています。
今週、世界経済フォーラムは、最新版となるグローバル・サイバーセキュリティ・アウトルックを発表しました。本報告書は、年次調査と、業界・組織横断のCスイート幹部およびリーダーへの個別インタビューの集大成です。報告書は、複雑性の高まりがサイバースキルの格差を広げ、サイバー不平等の拡大を助長していると結論づけています。
報告書はまた、サプライチェーンの複雑化と、サプライヤーのセキュリティレベルに対する可視性や監督の欠如が相まって、組織にとって最も重大なサイバーセキュリティリスクとして浮上していることを明らかにしています。実際、年間売上高が55億ドルを超える大規模組織のうち、過半数(54%)が、サイバーレジリエンスの実現における最大の障壁としてサプライチェーンの課題を挙げています。
「サイバー空間の複雑化が進むにつれ、増大する課題に対応できない組織において、サイバー不平等が悪化する可能性がある」と報告書は述べています。
こうした障害があるにもかかわらず、報告書は、積極的なリスク管理を取り入れ、エコシステム全体での協調的アプローチを重視し、拡張性と公平性を備えたソリューションに投資する組織は、格差を縮小できると指摘しています。
サイバー空間を複雑にする様々な要素を踏まえ、世界経済フォーラムは世界各国の5人の最高サイバーセキュリティリーダーに対し、各組織にとって最も大きな課題や懸念をもたらす複雑性の側面を特定するよう求めました。
彼らの見解は以下のとおりです。
グラント・ブルザイカス(Grant Bourzikas)、最高セキュリティ責任者、Cloudflare社、米国
複雑性は混乱を生み、混乱は組織を守るという具体的な優先事項から注意をそらします。
複雑性の最大の要因の一つであり、レジリエンスを実現する上で最大の障壁となるのは、最高情報セキュリティ責任者(CISO)が古く時代遅れの技術に対して「人質思考」を抱くことです。CISOは、利用が容易だという理由(つまり、既にインフラの一部になっているという理由)で、ベンダーを使い続けることがよくあります。しかし、利用が容易であることが安全であることと同義になることはほとんどありません。CISOがベンダーからの移行は不可能または困難だと考えた瞬間、主導権は脅威アクターの側へと傾き始めます。
イノベーションを促進するのではなく複雑性を生み出している ツールやベンダーを取り除くためのセキュリティ変革の取り組みを組織が始めなければ、それが侵害につながる大きな足かせとなるでしょう。新たな脆弱性が日々発見され、新興の脅威アクターグループ、手法、マルウェアが次々と現れる中、CISOは「私たちが利用・更新しているツールは、今日の脅威アクターに対抗するために本当に必要なのか」という問いを、積極的に自問しなければなりません。
クリストフ・ブラシオー(Christophe Blassiau)、上級副社長兼グループ最高情報セキュリティ責任者、シュナイダーエレクトリック社、フランス
自動化、クラウド、AIなどの新興技術の急速な普及により、重要インフラ分野では高度な相互接続が進んでいます。これにより攻撃対象領域が拡大し、技術プロバイダー、資産所有者、サプライヤーを含む関係者間の依存関係も増大しています。
このような前提のもと、新たで複雑な課題が生じています。第一に、シュナイダーエレクトリックは、セキュア開発ライフサイクル(SDL)を通じて「設計によるセキュリティ」の原則を体系的に遵守していますが、この基盤をさらに発展させ、「運用によるセキュリティ」に重点を置く必要性が高まっています。導入後の多技術運用環境において、パッチ適用などのセキュリティ管理策を推進するには、関係者の役割と責任を明確に定義することが不可欠です。
加えて、重要インフラが悪意のあるサイバー攻撃者の標的となっていることを受け、当局は透明性の向上と報告の強化を求めています。NIS2やCRAといった主要な規制が世界的な影響を及ぼすなど、規制環境は拡大しています。シュナイダーエレクトリックはデジタル化とその恩恵を引き続き推進していますが、同時に、バリューチェーン上の関係者と協力して運用の安全性を確保し、規制上の義務を果たす必要もあります。これは大きな取り組みです。
サブリナ・フォン(Sabrina Feng)、最高リスク責任者(テクノロジー、サイバー・レジリエンス担当)、ロンドン証券取引所グループ、英国
私たちは、技術およびデジタルサービスにおいて、サプライチェーンへの依存度を高めています。
これは、クラウド、ビッグデータ、人工知能、量子コンピューティングといった破壊的技術を導入する中で、特に顕著になっています。
この複雑性に対処するためには、サプライチェーンリスクを管理するための従来のパラダイムの一部を再構築する必要があるかもしれません。
デレク・マンキー(Derek Manky)、最高セキュリティ戦略責任者兼グローバル脅威インテリジェンス担当副社長、フォーティネット社、米国
サイバー犯罪活動の高度化は、世界中のセキュリティチームが既に直面している課題をさらに深刻化させています。悪意のある攻撃者はAIなどの新技術を活用して、展開する脅威の量と速度を高めており、回復力と収益性を備えたエコシステムを構築し続けています。その結果、企業や重要インフラに新たなリスクをもたらしています。
今後、攻撃者はより大規模かつ大胆な活動に乗り出し、新たな標的を狙い、抜け目のないエンドユーザーをだますために綿密に計画された攻撃を仕掛けてくるでしょう。組織はサイバー攻撃の増加に対抗するために追加のツールが必要だと考えがちですが、サイバー犯罪に対抗するために取るべき最も効果的な、しかししばしば見過ごされがちな行動の一つは、連携関係を構築することです。
関係性を築き、情報を交換することは信頼と誠実さを育みます。官民の機関がお互いにより多くの信頼を寄せるようになれば、情報を共有して、単に脅威に遅れずについていくだけでなく、全員が先手を打ち、サイバー脅威を共同で阻止することができます。
ヤヌス・フリース・ビンズレフ(Janus Friis Bindslev)、最高デジタルリスク責任者、PensionDanmark社、デンマーク
現在、サイバーセキュリティ環境の複雑性を生み出している主な要因は三つあります。
深刻かつ高度なサイバー脅威と、クラウドでの事業運営に伴うサプライチェーンの相互依存
新たなAIベースのソリューションを統合する中で、リスクとイノベーションのバランスを取ること。
拡大を続ける規制・政策エコシステムへの対応。
当社はレガシーなITシステムをほとんど抱えていないため、主な課題は、クラウドベースのプラットフォームのセキュリティ、アーキテクチャ、運用を継続的に改善することです。これは、新たなソリューション、統合、機能を追加する際に、可観測性を維持し、技術的負債を回避し、システムを安定かつ安全に保つために極めて重要です。特に、事業主導の新しいAIベースのソリューションの開発が急速に進んでいることを考えると、この点は一層重要です。
個人的には、2025年におけるサイバーセキュリティの専門家およびCISOにとっての重要な成功要因は、サイバーセキュリティとデジタルリスクを管理し周知するだけでなく、あらゆる業務において複雑性を積極的に削減することだと考えています。可能な限り自動化を進め、シンプルさを優先してください。業界の同業者、ベンダー、当局、その他関連組織とつながり、協力し、定期的に知識を共有してください。'




