この定期的なニュースまとめでは、過去1か月の主要なサイバーセキュリティ関連のニュースをお届けします。
主要なサイバーセキュリティニュース:サイバー犯罪者の公開用語集を共同で作成する企業、サイバーセキュリティを強化するEU、サイバー法を成立させた日本。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティを戦略上の重要課題として位置づけ、システミックなサイバーセキュリティ上の課題に対処するための世界的な官民連携の行動を促進するため、独立かつ公平なプラットフォームを提供しています。
1. 作成が進むハッカーの人名録
テック企業の連合体が、サイバー犯罪者および国家支援型のハッキンググループの公開用語集の作成に取り組んでおり、命名規則を効率化し、非公式な通称によって生じる混乱を減らすことを目指していると、ロイターは報じています。
Microsoft、Google、CrowdStrike、Palo Altoが協力して人名録を作成しており、サイバー犯罪というコード化された世界を解き明かすため、米国政府やそのほかのパートナーにも取り組みへの参加を呼びかけたいとの意向だと、ロイターは報じています。
「これにより、これらの脅威アクターに対する共同での対応および共同での防御が加速すると私たちは確信しています」とMicrosoft Securityのコーポレート・バイス・プレジデントであるVasu Jakkal氏は述べています。
サイバーセキュリティ企業は長年にわたり、サイバー犯罪者のさまざまなグループに対してコードネームを付けてきました。これは、どの国を起源とするのかが必ずしも明確ではないためです。
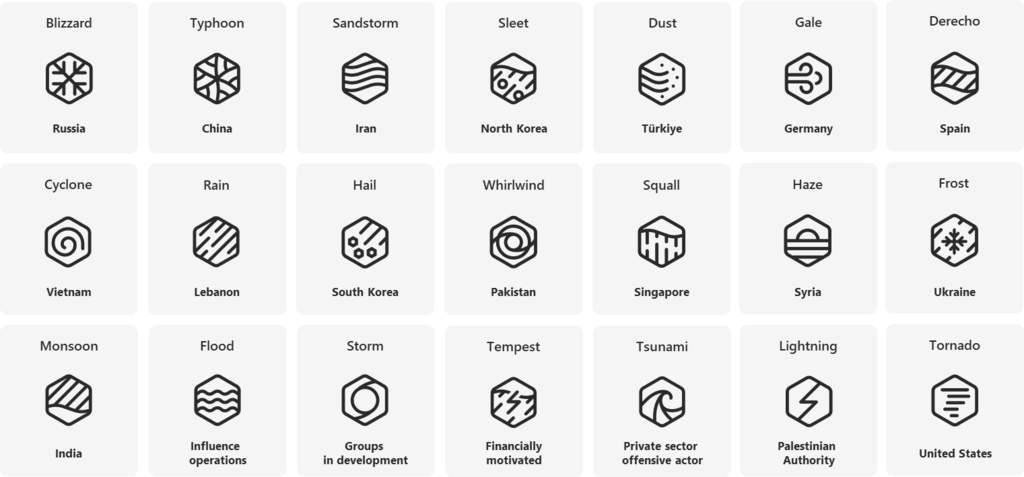
名称は、Proofpointが追跡する「TA453」グループのような、文字と数字を組み合わせた機能的な識別子から、Microsoftが最近採用した「Lemon Sandstorm」や「Sangria Tempest」を含む、より説明的な通称まで、さまざまです。
2016年には合計48の別名が2つのロシアのハッカーグループに割り当てられました。これらは正式には高度持続的脅威(APT)29およびAPT28として知られており、Energetic Bear、Crouching Yeti、SOURFACEが含まれていました。
2月に、Microsoftが新たな命名規則の詳細を公表しました、各国に気象用語を割り当てるものです:
2. サイバーセキュリティにおけるEUの「取り組みの強化」
EUは、サイバー脅威に対する企業と政府への支援を強化すると、EUサイバーセキュリティ機関の責任者が述べています。
Enisaのエグゼクティブ・ディレクターであるJuhan Lepassaar氏はフィナンシャル・タイムズに対し、4月の事案によりEUが米国のサイバーインフラに依存していることが明らかになったため、EUは「取り組みを強化する」必要があると述べました。
「これまでのところ、世界的なシステムが十分に整備されていなかっただけであり、そのシステムは米国の能力に大きく依存しています」「欧州は、世界的な脆弱性の枠組みの強化に参加する準備ができています」と同氏は述べています。
EU理事会は、改訂版のサイバー危機管理ブループリントを6月6日に採択しました。
こうした中、Microsoftが欧州各国政府に無償のサイバーセキュリティプログラムを提供したことは、特にAIによって強化されたサイバー脅威に対する防御を強化することを目的としています。
「米国で開発してきたものをより多く欧州にもたらすことができれば、より多くの欧州の機関のサイバーセキュリティ保護が強化されるでしょう」と、Microsoftのブラッド・スミス社長はロイターに語りました。

3. ニュース速報:今月の主要なサイバーセキュリティニュース
日本は画期的な能動的サイバー防御法(ACD)を成立させ、犯罪組織や国家支援型のハッカーによるサイバー攻撃に対抗することとなりました。これは、平和主義を掲げる憲法からの転換を示すものです。
高級宝飾品会社のカルティエは、顧客に対し、同社のウェブサイトがハッキングされたこと、および顧客データの「一部」が盗まれたことを通知したと、ロイターは報じています。
これは、Victoria's Secretやオンライン注文を再開したMarks & Spencer(6月10日、攻撃から7週間後)、同社には最大3億ポンドの損失が生じる見込みです。
6月9日、米国でWhole Foodsなどの小売業者に商品を供給するUnited Natural Foodsは、同社もサイバー攻撃の標的となったため業務の混乱のおそれがあると警告したと、TechCrunchは報じています。
米国は、「ピッグ・バッチャリング」型の暗号資産詐欺のためにサイバー犯罪組織へインフラを提供したとして非難されているFunnullという企業に制裁を科しました。これにより、米国市民に2億ドルの損失が生じています。
フランスとベトナムは、100億ドル規模の防衛協定に署名しました。その協定にはサイバーセキュリティにおける協力の拡大が含まれており。
フォーラムは世界的なサイバーセキュリティ上の課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが一堂に会し、変化するサイバーリスクとそのシステミックな影響を理解するための信頼できるプラットフォームを提供しています。同センターは、ますます相互に結びつくデジタル社会において、理解と信頼の構築に重点を置いています。
セクターを越えた連携と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、共同での対応を必要とする課題に対処できるよう支援しています。
4. フォーラム・ストーリーズのサイバーセキュリティ関連記事
AIは、サイバーセキュリティにおいて強力な盾であると同時に潜在的な攻撃経路にもなりつつあり、コードが展開される前に脆弱性を解消する機会をもたらしています。Check Point Software Technologiesのチーフ・プロダクト・オフィサーであるNataly Kremer氏によれば、エージェント型AIには、サイバーレジリエンスの新時代を切り開く可能性がありますが、それは私たちがこの好機を捉え、サイバーセキュリティの未来を共に形づくる場合に限られます。
フレイトフォワーダーは効率を高めるためにデジタル化を加速させていますが、これにより、サイバー脅威に対する脆弱性も高まっています。フォーラムのMargi Van Gogh、Luna Rohland、そして国際運送業者連盟(FIATA)事務局長のStéphane Graberが寄稿しています。ランサムウェア攻撃は、短期間の障害であってもサプライチェーン全体に波及しうることを示しており、特に中小規模のフォワーダーに大きな影響を与えています。FIATAは、サイバーレジリエンスの強化に向けた取り組みを主導しています。世界の国際輸送業界に向けて、実践的なガイダンス、研修、ツールを提供しています。
宇宙技術は、通信、GPS、金融などの重要なサービスを支えています。フォーラムのサイバーレジリエンス専門家であるLuna Rohland氏とChiara Barbeschi氏は、宇宙事業のデジタル化が進み、イノベーションが推進される一方で、新たなサイバーリスクも生じ、その結果は壊滅的なものとなりうることを検証しています。グローバル、地域、国家レベルの取り組みがこれらのリスクに対処していますが、宇宙におけるサイバーレジリエンスを強化するには、さらなる連携が必要です。




