2023年には、世界人口の推定25.5%がサイバー技術を利用した詐欺の影響を受けました。
サイバー犯罪と凶悪な組織犯罪の融合により、サイバー犯罪者の間で文化的な変化が生じており、新規参入者は大規模な物理的被害を引き起こすことへの懸念が薄れています。
業界と公共部門の運用面での協力は、サイバー犯罪活動の実行に伴う困難、コスト、リスクを高めます。
2023年には、世界人口の推定25.5%がサイバー技術を利用した詐欺の影響を受けました。この犯罪による利益が犯罪者にもたらす影響は、直接の被害者にとどまりません。2023年、国連は少なくとも220,000人が 東南アジアで人身売買の被害に遭い、その一部はアフリカやラテンアメリカといった遠方から連れてこられ、オンライン詐欺の運営を強いられたと報告しました。世界経済フォーラムによる新たなホワイトペーパー『Disrupting Cybercrime Networks: A Collaboration Framework』は、既存のパートナーシップの成功を基に、サイバー犯罪活動の阻止を加速させる方法を検討しています。ここでは、その知見と提言の一部を紹介します。
サイバー犯罪と凶悪な組織犯罪の融合は、サイバー犯罪者の間に文化的な変化ももたらしており、サイバー犯罪市場への新規参入者は、大規模な物理的被害を引き起こすことへの懸念が薄れています。2024年6月には、血液検査機関へのランサムウェア攻撃を受け、英国の国民保健サービス(NHS)は緊急に献血を呼びかけ、実施予定だった800件以上の手術の再調整を余儀なくされました。同サービスが患者の血液を照合する能力を失ったことを受けたものでした。
大規模なサイバー犯罪者の阻止
サイバー犯罪者は、事業戦略を模倣し連携することで、活動の規模と影響を拡大させてきました。今こそサイバー防御側が力を結集し、サイバー犯罪との戦いで先手を打つべき時です。世界経済フォーラムのサイバーセキュリティ・センターは、新たなフレームワークを発表しました。これは、大規模なサイバー犯罪を阻止する運用面での協力を支援するためのものです。
2024年には、サイバー犯罪グループを標的とした一連の阻止作戦が成功を収めており、この問題に取り組むための青写真となり得るものです。タイとフィリピンの法執行機関は、サイバー詐欺施設での強制労働から数百人を無事に救出し、民間セクターと連携して犯罪収益の回収も行いました。西アフリカとラテンアメリカでは、INTERPOLの支援による作戦により、連携した逮捕につながりました。欧州と北米では、業界と法執行機関の連携により、サイバー犯罪者の技術インフラの阻止で前例のない成果が上がり、サイバー犯罪サービス提供者とそれを利用する犯罪者にとってのリスクが新たな水準に高まっています。
サイバー犯罪グループは、複雑な商取引関係とサプライチェーンのネットワークで結ばれた、極めて収益性の高い国境を越える企業へと進化しています。これにより、サイバー犯罪者は大規模な活動が可能となり、阻止や逮捕を通じてサイバー犯罪を魅力の乏しいものにする機会が生まれています。加害者にとっての「リスクと見返り」の計算を大きく変えているのです。
運用面での協力は、サイバー犯罪活動の実行に伴う困難、コスト、リスクを高めます。セクター横断的なパートナーシップにより資源を結集できるため、個々の組織だけでは到達し得ない能力の強化につながります。
サイバー犯罪への対応に向けた協力を、組織を結集させることで拡大・加速させる
本研究は、世界経済フォーラムのPartnership Against Cybercrimeにより作成され、このような協力を構築・維持するための3つの主要な柱を示しています。すなわち、協力へのインセンティブ、構造、ならびにガバナンスと資源です。
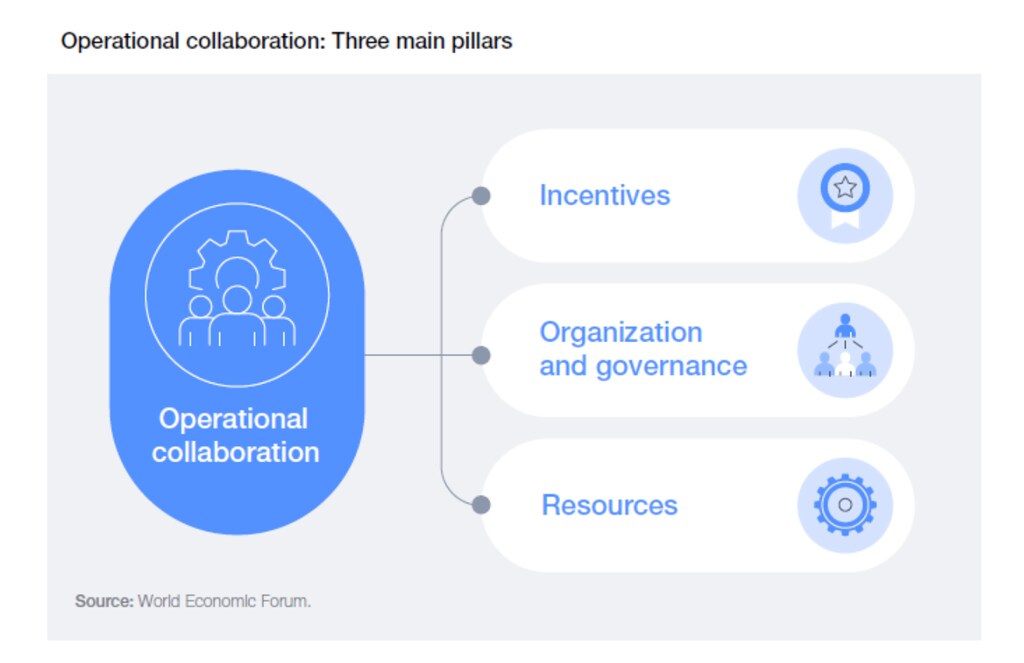
サイバー犯罪への対抗に向けた成功する運用面での協力には、参加者を関与させ、共通の目標に向けて取り組み続けさせるための明確な使命が必要です。フィードバックと公的な評価も勢いを維持する上で中核的な要素であり、個人、組織、ステークホルダーに対して、自らの貢献がどのような違いを生んでいるかを示します。ピアツーピア学習も重要な要素であり、専門家にサイバー犯罪と戦うために必要な技術的知識を提供するとともに、信頼を築き、ステークホルダー間の長期的かつ個人的な協力関係を育みます。
さらに、本研究によれば、成功する協力には、データとリスクの厳格なガバナンス、影響の測定への明確な重点、そして専門家がどのように関わるかについての相当な柔軟性が組み込まれています。公式および非公式のガバナンス構造を支えるには、協力の指導部と管理部門が、参加組織のリスク許容度と、各参加者が協力のニーズに応じて自らの働き方を適応させる能力に配慮する必要があります。ガバナンスの一部は硬直的になるでしょうが、他の部分は協力が成長できる余地を持つ必要があります。コミュニティと共有の作業文化の構築には時間と段階的な発展が必要であり、参加者が効果的に協働できるよう、互いに十分な信頼を築く必要があります。
二重構造の実践
この二重構造の好例が、Cyber Threat Alliance(CTA)です。CTAの加盟企業は、サイバー脅威に関するタイムリーで実用的な情報を共有し、それにより製品を強化し、顧客をより良く保護し、サイバー攻撃をより効果的に阻止しています。CTAは、加盟企業が標準化された形式でサイバー脅威に関するデータをアップロードし、アクセスできるプラットフォームを使用しています。このシステムは、攻撃者が使用する主要なパターンや手法を中心に情報を整理し、加盟企業がそれらを理解し、対応しやすくします。アルゴリズムが各提出物を採点し、価値がありタイムリーな情報を共有した加盟企業を評価します。この採点は健全な競争意識を生み、加盟企業が共有する情報の質を高める動機付けにもなっています。1,200万件を超えるデータポイントが毎月やり取りされており、この協力により、CTAの加盟企業はタイムリーな情報を確実に得られ、世界全体のサイバーセキュリティを集団で強化しています。
同様の二重ガバナンスの仕組みは、Cybercrime Atlasイニシアチブにおいても機能しています。2023年に立ち上げられ、世界経済フォーラム サイバーセキュリティ・センターが運営するCybercrime Atlasは、オープンソース・インテリジェンスを用いてサイバー犯罪ネットワークについての共通理解を構築する参加者間の協力を促進します。この情報は、コミュニティのメンバーがサイバー犯罪活動に摩擦を生じさせること、および公的機関による対応を支援するために用いられます。
この情報の出発点は、オープンソースであり共有可能であるという点です。情報は、犯罪活動の評価がそれを基に構築されて初めて機密性を帯びます。基盤となる情報が機密ではないため、Cybercrime Atlasは、Traffic Light Protocolなど既に受け入れられている情報分類の基準に依拠しながら、研究を開始できる立場にありました。これにより、Cybercrime Atlasの専門家コミュニティによる標準業務手順の策定と並行して、サイバー犯罪対策活動を迅速に立ち上げることが可能となりました。その結果、立ち上げからわずか1年以内に、Cybercrime Atlasは2024年に2件の国境を越えた阻止作戦を支援しました。
リソースの調整
最後に、サイバー犯罪との戦いにおける効果的な運用面での協力には、資源の適切に調整された展開が求められます。データフィードは、異なる組織やセクターの間で明確なコミュニケーションを促す共通言語を生み出し、さまざまな情報源からのデータが比較可能な形式に統合されることを確実にします。情報セキュリティのプロトコルは、共有された情報を不正アクセス、侵害、データの破損から保護します。
加えて、サイバー脅威データの急速な増加は、データの保存・処理基盤に大きな負荷をもたらしています。データストリームが協働エコシステム全体で継続的に生成・共有される中、データの保存と処理を支えるインフラは、迅速かつ効率的に洞察を導き出せるようにする必要があります。法的な枠組みは、主体間の関係を正式なものとし、役割と責任を明確にするとともに、国際的なプライバシー基準への準拠を確保します。これらの枠組みは、機密データの機密性や完全性を損なうことなく、実用的なインテリジェンスの交換を支えます。
法的要件の整合
法的要件の整合は、管轄権に関する課題を緩和し、インテリジェンスと資源を国境を越えて迅速かつ安全に動員できるようにします。最後に、人的な専門知識と技能の継続的な開発も、サイバー犯罪との戦いにおいて重要な資源です。協力は、ベストプラクティス、得られた教訓、高度な戦略がコミュニティ全体に広まる知識共有の環境を育み、最終的に集団防御の全体的な能力を高めます。サイバー犯罪の複雑さと地球規模の性質から、これら多様な資源のすべてが協働し、一貫性のある対応を確保することが求められます。
これら3つの柱が同時に実施されると、協力を加速させ、サイバー犯罪の体系的な阻止を確実にできます。その明確な例がOperation Trust No Oneです。米国国土安全保障省からのインテリジェンスと、暗号資産取引所Binanceなどの民間部門のパートナーの支援を受けて、タイ王国警察(RTP)は、タイ国民を標的とした高額詐欺を担う大規模なオンライン犯罪グループを解体しました。信頼できる人物を装った詐欺師は、ソーシャルメディアを利用して被害者と長期にわたる欺瞞的な関係を築き、その後、詐欺的な投資スキームに投資するよう説得していました。協力を通じて、当局は70か所以上を捜索し、高級車、不動産関係書類、現金、その他の高価な品々を押収しました。その価値は数十億タイバーツに上ります。特に、民間部門が共有したデータにより、RTPは詐欺行為に関連するデジタル資産の動きを追跡でき、最終的な逮捕につながりました。
同様に、オンライン犯罪サービス提供者LabHostの摘発は、協力が体系的な阻止につながり得ることを示しています。この阻止の起点は、民間部門の協力であったCyber Defence Alliance(CDA)。です。英国の金融サービス業界から資金提供を受けたこのサイバー犯罪調査員のグループは、サイバー脅威ネットワークを阻止し、サイバーセキュリティを強化する洞察の提供を目指しています。CDAは英国の法執行機関と情報を共有し、同機関はEuropolの支援を受けて、北米と欧州のパートナーとその情報を共有しました。その後、犯罪活動に関するインテリジェンスを収集し、それを用いてサイバー犯罪サービスを停止させ、連携した逮捕を行うことができました。
LabHostの作戦が大きな影響を及ぼしたのは、関係組織全体の能力を活用したためです。民間部門の専門知識は、CDAを通じて結集、強化、共有されました。法執行機関は、国際機関であるEuropolの仲介により、これを大規模に活用することができました。逮捕と技術インフラの停止が公表された後、LabHostを利用していたサイバー犯罪者には、短く個人向けにカスタマイズされた「LabHost Wrapped」動画が送られました。これは、個々の犯罪者に対して法執行機関が収集した証拠の要約を示すものでした。ブランドの毀損に焦点を当てることは、犯罪者の間に不信感と不確実性を生み、グループの評判と手口に深刻な影響を与えます。
サイバー犯罪者を市場から締め出す
協力を強化することで、ステークホルダーは自らの防御を改善し、サイバー犯罪市場への参入コストをサイバー犯罪者にとって高めます。官民セクター間の効果的な運用面での協力は、技術インフラの阻止を通じてサイバー犯罪の個人的なコストを引き上げ、逮捕されるという個人的リスクをサイバー犯罪者に対して高めることができます。効果を上げる場合、これらの協力はサイバー犯罪者に現実的なコストを課し、他者に害を及ぼす能力を弱めます。
今後を見据えると、継続的な成功は、これらのパートナーシップをさらに発展させ、新たな技術を統合し、信頼と知識共有の文化を醸成することにかかっていることは明らかです。運用面での協力は、単なる「あると望ましいもの」ではありません。それは、世界各地の社会が直面する深刻化するサイバー脅威を軽減するために不可欠なものです。これまでに達成された進展は、集団行動の力の証です。継続的な取り組みにより、より安全で強靭なデジタルの未来を創り出すことが可能です。