企業のサイバーセキュリティとレジリエンスは、投資家や規制当局からの監視が強まっています。
世界経済フォーラムのサイバーリスク原則は、業界横断的なサイバーレジリエンスの推進に役立ちます。
MIT CAMSによるシミュレーションを用いた研究は、世界経済フォーラムのサイバーリスク原則へのコミットメントと採用が、サイバーレジリエンスを大幅に向上させることを示しています。
結果はまた、予想に反して、これらのサイバーリスク原則へのコミットメントがコストを増加させないことも示しています。
社会におけるかつてない規模のデジタル化により、多くの企業リーダーや経営幹部は、サイバーリスクを適切に評価し、統制する方法を理解する必要に迫られています。サイバーリスクのガバナンスは、組織のサイバーレジリエンスの向上を目指す包括的なプロセスです。この文脈において、政府は サイバーレジリエンスに関する義務を定め、指定し、重要インフラ(義務的な保護を必要とするもの)を対象とし、投資家が企業のサイバー対策をより適切に比較できるようにしています。
組織や経営幹部が罰金やその他の重大な結果に直面するため、サイバーレジリエンスを成功裏に管理することは不可欠です。こうした影響を踏まえ、取締役会メンバーはサイバーリスクとその軽減に最適な方法を理解しなければなりません。
言うは易く行うは難しです。93%の企業は、サイバーリスクを軽減するためのベストプラクティスに自信を持っている一方、57%はサイバー攻撃の被害に遭うと予想しています。残念ながら、これらの組織のうち半数しか適切なサイバー対策を導入していません。
業界横断的なサイバーレジリエンスの推進
2021年、世界経済フォーラムは、そのパートナーである全米取締役協会(NACD)、インターネット・セキュリティ・アライアンス(ISA)、PwCとともに、「取締役会によるサイバーリスクガバナンスの原則」(フォーラムのサイバーリスク原則)を発表しました。このガイダンス(当初は企業の取締役会向けに策定されたもの)は、以下の6つの原則にまとめられています:
サイバーセキュリティは戦略的なビジネスの実現要因であると認識する。
サイバーリスクの経済的な要因と影響を理解する。
サイバーリスク管理をビジネスニーズに整合させる。
組織設計がサイバーセキュリティを支えるようにする。
取締役会のガバナンスにサイバーセキュリティの専門知識を取り入れる。
システミックなレジリエンスと協働を促進する。
この原則は、レジリエンスに対して従来とは大きく異なるアプローチを示すものです。従来は、多くの組織がサイバーセキュリティをITに委ね、サイバーリスクの戦略的性質を誤って認識し、侵害を隠蔽してきました。
サイバーリスクの戦略的性質を誤って認識することは、甚大な結果を招きかねません。例えば、ソフトウェア企業のKasayeは、ランサムウェア攻撃の被害に遭い、2021年7月に発生したこの攻撃により、計画していた新規株式公開(IPO)が無期限延期となり、同社は資金調達に失敗し、推定8億7,500万ドルを逃しました。さらに、2019年に侵害を受けたSolarWindsは、著名な顧客の成功事例を公開するための特定の広告手法を用いており、結果として攻撃者に「買い物リスト」を提供してしまいました。
フォーラムのサイバーリスク原則を採用することで、個々の組織はコストを増やすことなくサイバーレジリエンスを大幅に向上させられることが示されています。
Sander Zeijlemaker、MIT Sloan(CAMS)サイバーセキュリティ研究担当アフィリエイト、Disem Institute マネージング・ディレクター|Michael Siegel、MIT Sloan(CAMS)サイバーセキュリティ主任研究科学者・ディレクター|Daniel Dobrygowski、世界経済フォーラム ガバナンス・信頼部門責任者
シミュレーションによる理解
サイバーリスクがリーダーの議題における重要課題となる中、MIT CAMSは開発し、リーダーがサイバーリスクを予見し管理する能力を向上させる手法です。サイバーリスクダッシュボードと呼ばれるこの技術は、制御理論とシステムダイナミクスに基づき、最高情報セキュリティ責任者(CISO)へのインタビューを含む、この分野における重要な研究に基づいています。Fortune 500企業において、幅広い戦略的サイバーリスク課題を分析することで、長年にわたり検証されてきました。
このダッシュボードは、サイバーリスクに関する意思決定のエコシステムを忠実に再現します。現在の防御態勢や攻撃戦術の発展、新たなサイバーインシデント、人材・プロセス・技術の面で変化する組織を考慮します。サイバーリスクダッシュボードは、組織のサイバーセキュリティ戦略の業績指標に基づいて予測を立てる手段を提供します。この手法は他の戦略分析にも容易に応用できます。MIT CAMSは、フォーラムのサイバーリスク原則を採用する際の組織の行動を理解するために、シミュレーションを加えたアプローチを用いました。
「ペルソナ」(サイバーリスク管理戦略を左右する特定の特性を持つ、人工的な意思決定者のプロファイル)の活用は、サイバーリスク管理の行動的側面を探るための科学的根拠に基づくアプローチです。異なる組織のペルソナを用いて戦略的意思決定を導くことで、このシミュレーション技術は戦略の将来的な影響を予測できます。本分析では、Smart Wealth Management Inc.と呼ばれるFortune 500企業における匿名化されたケーススタディのデータも再利用しています。そのため、以下の点を認識しています:
サイバー意識の高いCEO(CC-CEO)
このCEOは原則を認識しているかもしれませんが、まだ採用していません。このCEOは、セキュリティ基準への合理的な準拠に重点を置き、セキュリティコストを抑制します。業務負荷の増加とセキュリティ人材の不足により、サイバーリスクに対してより受動的なアプローチが取られます。
WEFレジリエントなCEO(WEF-CEO)
このCEOはサイバー意識が高く、さらに進んでフォーラムのサイバーリスク原則を採用し、レジリエンスを育んでいます。フォーラムの「サイバーレジリエンス誓約」の署名者である可能性もあります。このCEOは、脅威に対して先取り的かつ予見的なアプローチを取り、自社の技術がどのようにビジネスを推進しているかを理解し、事業パフォーマンスとサイバーリスクコストの予測の維持に注力しています。
戦略的な認識がサイバーレジリエンスを育む
防御態勢の強度を、セキュリティインシデント数や侵害された資産数で比較すると、大きな差が見られます。フォーラムのサイバーリスク原則に従うCEO(WEF-CEO)は、CC-CEOと比べて、サイバーインシデントが最大85%少ないと予測されています(図1参照)。
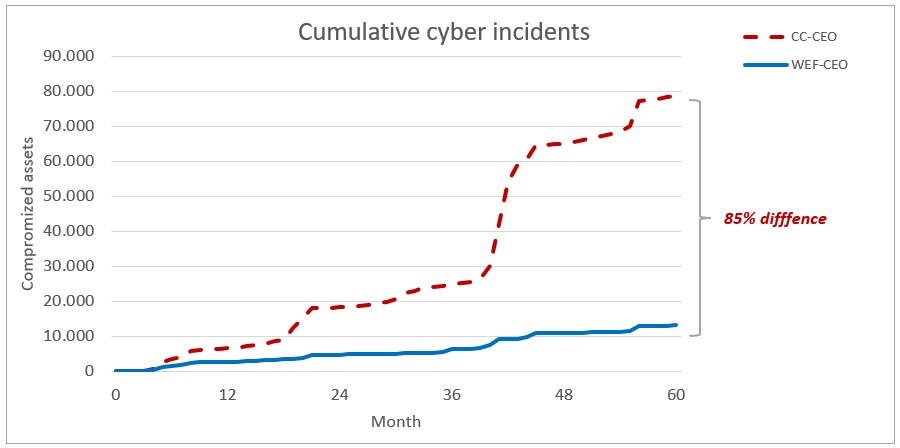
WEF-CEOのサイバーリスク対策とタスクの優先順位付けにより、早期介入が可能となり敵対的な行動を抑制できます。一方、CC-CEOのチームは対応が遅れがちで、結果的に攻撃者を利することになります。
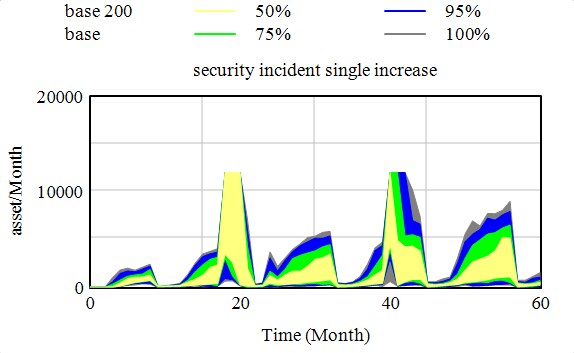
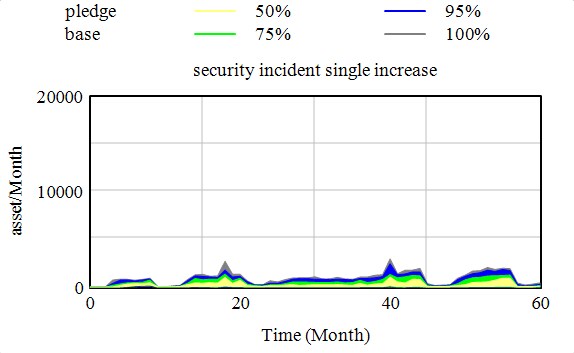
同様の知見は、リスクプロファイル(図2参照)にも見られます。これは潜在的なサイバーインシデント発生の頻度分布を示すもので、WEF-CEOに有利な結果となっています。特に、大量のサイバーインシデントによってITチームがセキュリティチームを支援する必要が生じる場合に顕著です。こうした状況は「スピルオーバー効果」と呼ばれ、ITタスクの再優先順位付けが必要となり、通常はITプロジェクトの納品を犠牲にすることになります。
レジリエントなアプローチはコストを増加させない
WEF-CEOのコストは、CC-CEOよりも低い可能性があります(図3参照)。この2つのシナリオの主な違いは、セキュリティスタッフのタスクの優先順位とサイバーリスク対策への取り組みの配分にあります。CC-CEOは、対応・復旧プロセスを支援し、事後分析を実施し、セキュリティ機能を適宜調整・改善するために、追加の人員リソースを必要とする継続的な取り組みを行っています。WEF-CEOが導入した「設計段階からのセキュリティ(security by design)」は、継続的な積極的な能力調整と改善(継続的な自動化を含む)を伴い、取締役会レベルでの定期的なサイバーリスクダッシュボードの活用と報告も実施しています。
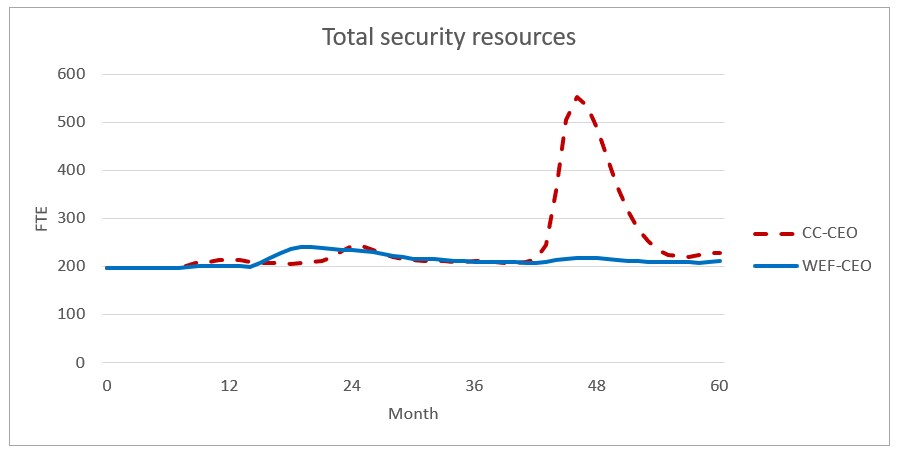
フォーラムのサイバーリスク原則を採用することで、個々の組織はコストを増やすことなくサイバーレジリエンスを大幅に向上させられることが示されています。これらのシミュレーションでは、原則の採用が有益であることが証明されました。実際には、組織間の相互接続性と連結性が新たな相互依存関係を生み出すため、今後の研究とシミュレーションで検討していく予定です。ただし、現時点での知見だけでも、組織がフォーラムのサイバーリスク原則を採用すべき強い根拠となっています。
MITの研究は、Fondo Europeo di Sviluppo Regionale Puglia POR Puglia 2014 – 2020 – Asse I – Obiettivo specifico 1a – Azione 1.1 (RS) – Titolo Progetto: Suite prodotti Cybersecurity e SOC(BV TECH S.p.A.)による共同出資を受けており、さらにMIT Sloanのサイバーセキュリティ部門(CAMS)による共同出資も受けています。




