• パンデミック中にサイバー犯罪が激化したことで、CEOは脅威に対する認識を深めつつある。
• サイバーセキュリティにおいて、資金は万能薬ではない。熟慮された戦略こそが必要である。
• サイバーセキュリティ戦略は、ビジネス目標に関する明確なビジョンに基づくものでなければならない。
世界中のCEOは、サイバー攻撃が自社のビジネスにもたらす脅威の深刻さと大きさをいまや理解している。この認識は決して早すぎることはない。サイバー犯罪の世界的なコストは1兆ドルを超えるとされている。同時に、CEOはデジタル化の取り組みを劇的に強化しており、PwCの世界的なサイバー犯罪のコストは1兆ドルを超えるとされている。同時に、CEOはデジタル化の取り組みを劇的に強化しており、PwCの第24回年次CEO調査は、その一例として、英国のCEOの77%超がそのために投資を増やすと見込んでいることを示している。
これは順調な進展である。しかし、なぜここに至るまでにこれほど時間がかかったのだろうか。また、企業は情報、システム、ネットワークの安全を保ちながら、どのようにして完全なデジタル化へとより迅速に移行できるのだろうか。
サイバーが正当な評価を得る
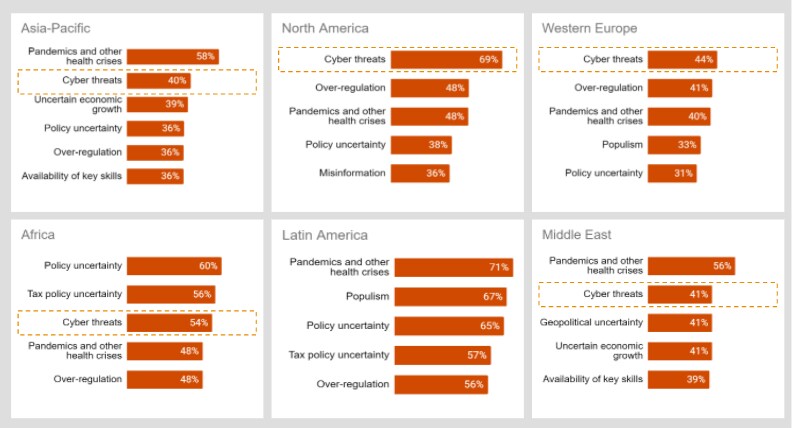
2015年以降、サイバー犯罪はPwCの年次CEO調査においてCEOの主要な懸念事項のリストに入っている。2020年には、サイバー脅威は、パンデミックやその他の健康危機に次ぐ第2位となった。前年は第4位であった。しかし、北米と西欧では、サイバーが第1位である。
本調査全体では、COVID-19がサイバー犯罪を上回ったが、パンデミックとサイバーのつながりは否定できない。悪意ある行為者が、パンデミックによって生じた、またはそれによって悪化した脆弱性を悪用し続けているため、世界の大部分のCEOは、両方の課題に取り組む必要性を強く感じている。
米国では、CEOのほぼ70%が、サイバー攻撃について「非常に懸念している」と回答した。アジア太平洋および中東においても、サイバーはCEOの懸念リストで第2位にランクインしている。アフリカでは第3位である。
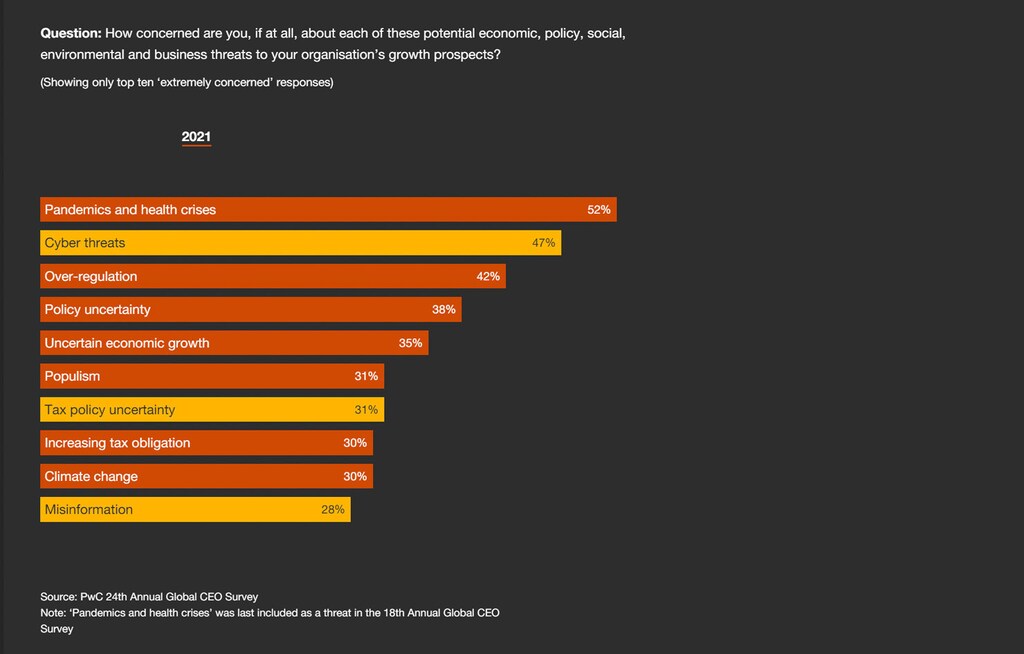
サイバー脅威がCEOの主要な懸念事項にランクインしていないのは、中欧・東欧(CEE)とラテンアメリカのみである。両地域では、ビジネスプロセスのデジタル化はまだ比較的初期の段階にある。
資金が答えではない
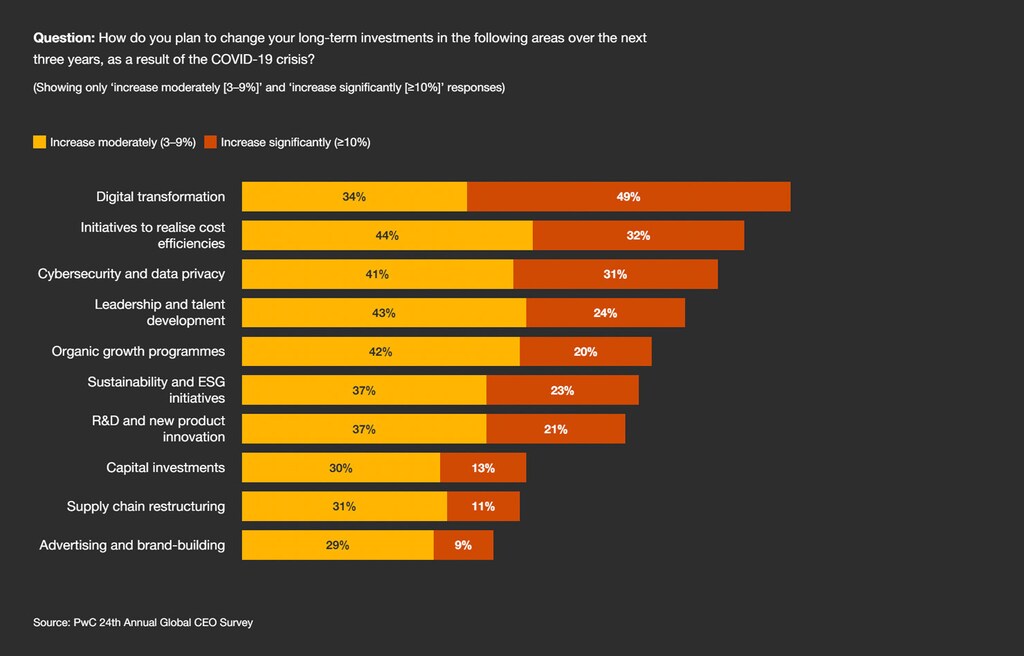
世界的なパンデミックにも好ましい面があるとすれば、それは次の点である。2020年3月にパンデミックが宣言されてから最初の3か月間で、多くの組織がデジタル化を加速させた。CEOの半数が、今後3年間でデジタル化への投資を二桁の増加させる計画であると述べた。
しかし、サイバーとプライバシーへの投資も二桁で増加させる計画があると答えたのは31%にとどまった。表面的には、これは懸念事項のように思えるかもしれない。デジタル経済が急拡大したのと同時に、サイバー犯罪経済も繁栄してきたのだから。
とはいえ、資金だけがサイバーセキュリティ・プログラムの有効性を測る尺度ではない。多ければ良いというわけではない。実際、サイバーセキュリティへの支出が、それを導く根底にある戦略なしに場当たり的かつ断片的に行われる場合、事態はむしろ悪化する。
ビジネスリーダーは、サイバーセキュリティの難題を解決する最善の方法は、単に資金を投じることだと考えるかもしれない。ベンダーの売り込みに誘われて、計画もなく次々とソリューションを購入してしまう。その過程で、互いに連携しない製品やサービス、あるいは従業員が効果的に使い方を知らない技術が入り混じった、混乱した状態に陥る可能性がある。
多くのテクノロジーおよびセキュリティの幹部(53%)は、自社のサイバー予算が企業およびその事業部門の戦略と適合しているという確信が持てないと述べている。PwCの2021年グローバル・デジタル・トラスト・インサイト調査によると。また、組織のサイバー支出が、企業が直面するリスクに実際に対応しているか、また優先順位を設定する根拠として確かなデータを用いているかについても確信が持てずにいる。明るい材料としては、44%が、サイバー予算の抜本的な見直しとサイバーリスクの定量化の改善を計画していると答えている。
2021年以降の課題に対応するには、最高情報セキュリティ責任者(CISO)と協力し、サイバー支出が包括的な戦略に沿ったものとなるよう確保する必要がある。また、プログラムを合理化し、可能な限りシンプルにすることも求められる。今日のCISOは、変革を導くリーダーであると同時に、戦術の熟達者でもある。CEOの指示のもとで、部門横断的なチームを導き、セキュリティ・ソリューションとシステムが円滑かつ効果的に連携して企業全体を保護できるようにすることができる。
CEOができること
成長をどのように計画するかは、サイバーを含め、組織内のあらゆるプログラムの推進力となるべきである。サイバーセキュリティ戦略は、それを策定するCISOが、企業の目標とその事業目標を達成するための計画を十分に理解しているときに最も効果を発揮する。
ビジョンと企業のビジネス戦略を十分に理解していれば、CISOは組織が直面するサイバーリスクを完全に把握し、軽減する手助けができる。そしてCISOは、複雑さとシンプルさの間でより良いバランスを取ることができるようになる。
以下に3つの例を挙げる。
A社は、パーソナライズされた顧客体験、製品、サービスを通じた成長を計画している。このような企業にとってのリスクには、個人データの漏えいや侵害が含まれる可能性があり、それはプライバシー法への違反や消費者の信頼の低下につながりかねない。一方で、顧客データを収集せず、その最大限の活用をしないことにも独自のリスクがある。すなわち、CEOが思い描く成長を実現できないことである。CISOは、消費者のID・アクセス管理(CIAM)を中心としたセキュリティ戦略を優先する可能性がある。CIAMは、一連のソリューションを用いて、企業の顧客のデジタルIDを安全に管理しつつ、データを活用してサービスをカスタマイズできるようにするものである。CISOは、個人の匿名性を保ちながら企業が消費者や顧客のデータを共有できるようにする新しい技術を活用することもできる。例えば、機密計算は、データが保存中または転送中だけでなく、使用中にも暗号化する。差分プライバシーも別の例である。これは、個人に関する情報を保護しながら、集団の行動に関する情報を共有するための技術である。新しいプライバシーに配慮したマーケティング手法は、こうした技術に依存することになるだろう。
B社は、テクノロジー製品およびサービスの販売を通じて成長することを目指している。この組織は、ソフトウェアアップデートを通じて脆弱性やマルウェアを含むコンポーネントが組み込まれるリスク、あるいはサードパーティのサプライヤーやベンダーを経由してシステムが侵害されるリスクなどに直面する可能性が高い。この組織は、製品を中心としたセキュリティ戦略を必要とするだろう。それは、サプライチェーンを通じて製造または取得するソフトウェアやハードウェアを保護するとともに、悪意ある行為者が製品にアクセスしたり、サプライチェーンの運用を妨害したりすることを防ぐよう設計された、ゼロトラスト・アーキテクチャを含むものである。
C社は、開発者ツールやデータ分析など、さまざまなクラウド製品を開発・提供することで成長を目指している。同社が直面するリスクには、マルウェアやランサムウェアのインストール、データの盗難、データの損失、サービス妨害攻撃につながりかねない設定ミスが含まれる。この企業は、セキュリティ管理フレームワーク、自動化されたコントロールのコンプライアンス、DevSecOpsおよびInfrastructure-as-Codeツール、その他のクラウドネイティブな戦略を用いて、クラウドセキュリティにサイバーセキュリティ・プログラムの重点を置く可能性が最も高い。
CISOに対し、組織のサイバーリスクを定量化し、それを他の企業リスクと比較して評価するよう求めてほしい。どのリスクが最も緊急であり、その理由は何か、また、それを軽減するために何が行われており、何ができるのかを把握すれば、企業が安全かつ確実に成長できるよう支援しているという確信を持って、ビジネス上の意思決定を行うことができる。なぜなら、いざというときには、事業が直面するすべてのリスクの責任はCEOが負うからである。サイバーセキュリティ部門を運営するのはCISOかもしれないが、リスク軽減の最終的な責任はあなたにある。
世界経済フォーラムはサイバーセキュリティにおいて何をしているのか
サイバーセキュリティセンターは、指導者が集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供している。同センターは、ますます相互につながるデジタル社会における理解と信頼の構築に注力している。
セクターを超えた協働と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援している。
同時に、自分自身とCISOに対し、どこで、どのようにシンプルにできるかを問いかけてみてほしい。2020年、パンデミックやその他の危機の中で、多くのCEOはビジネスのあらゆる側面を合理化する必要性を認識した。デジタル化を急ぐ中で「多いほど良い」は良い考えに思えたかもしれないが、過度の複雑さは、優れた顧客体験、革新的なアイデア、機敏な市場対応、従業員の満足度、そしてセキュリティの妨げになるだけである。「シンプル化」を目指すなら、セキュリティの向上を成功の指標の一つにしてほしい。




