サイバーセキュリティは無駄遣いのように見える。企業は世界新記録を打ち立てており、370億ドルを2018年にセキュリティへ投じており、2020年までに支出額は420億ドルを上回ると見込まれている。ガートナーの調査によると、従業員一人当たりのセキュリティ支出は2012年から2018年の間に倍増した。それでもなお、悪意ある攻撃者が優位に立ち続けている。サイバー犯罪が世界経済に与えた損失は2017年に6000億ドルに上った(2014年の5000億ドルから増加)。予算を増やすことが実際にサイバーインシデントの減少につながるのか、疑問視する声が出始めている。
問題は認識の欠如でもない。英国政府の調査では、FTSE350企業におけるサイバーリスクの重要性に対する認識は5年間でほぼ3倍に高まった。これは、英国企業で最も影響力の強い意思決定者がセキュリティに懸念を抱いていることを示している。英国が例外というわけでもなく、2019 WEF Global Risk Reportでは、今後増加する可能性が最も高い国際的リスクの第4位と第5位をサイバー攻撃が占めている。
セキュリティにおける我々全体の失敗の背景にある理由として投資と意図を除外すると、残るのは実装である。善意の専門家が増大するセキュリティ予算を投じる方法に何か問題があり、それがサイバーレジリエンスの向上を妨げているのではないだろうか。
まず検討すべきは、サイバー防御がどのように形成されるかである。企業のセキュリティ体制は通常、予算、脅威、規制の変化に応じて人員、ツール、手順が追加される形で、段階的に拡大していく。短期的には、セキュリティ戦略全体を見直すよりも、新たに出現する脅威に事後的に対応する方が容易である。時間が経つにつれ、ツールの数が過剰になり、その多くは個別の課題にしか対応しないポイントソリューションとなる。その結果、セキュリティチームはアラートに圧倒され、一貫した戦略を欠いたまま、絶え間ない火消しの状態に陥っていく。
この悪循環に対処するには、企業の経営陣が合意し、組織全体で実行される適応型の枠組みが必要である。最も効果的なアプローチは、セキュリティ上の脅威を事業に対する財務リスクと低減コストの観点から表す、体系的なサイバーリスク管理の枠組みである。正しく用いられれば、CFO、CRO、さらにはCEOといったCスイートのリスク専門家が、セキュリティ支出の判断に関与するようになる。支出をより効率化するための次の段階は、サイバー防御への投資収益率を追跡することであり、これにより企業は投資の優先順位付けを改善し、セキュリティ態勢についてより正確な報告を行えるようになる。
リスク管理からROIへ
サイバーリスク管理は、意思決定を支える指標を求めるだけでなく、事後的にその判断を評価することも求める監督の理念に由来する。セキュリティ分野は歴史的にこの考え方に苦労してきた。大規模なインシデントを経験していない最高情報セキュリティ責任者(CISO)は、より多くの投資の必要性を説明できず、一方で侵害や攻撃を乗り越えた者は、その後「セキュリティの贖罪」を強いられ、過剰な支出を余儀なくされる。投資収益率を測定することで、この両方の状況は解決される。
投資収益率を測定する最初のステップは、セキュリティリスクを定量化することである。その方法の一つとして、バリュー・アット・リスク(VaR)アプローチを用いることがあり、例えばFAIRフレームワークなどがある。定量化の結果は、損失超過確率曲線で表すことができる。これは、ある年に損失を被る可能性を、そのとき生じうる財務コストに対してプロットするものである。言い換えれば、ある事象によって超過される損失を、その事象が起こる確率と比較するものである。
第2のステップは、予測損失を企業が合意したリスク選好度と比較し、組織がリスクを許容できる水準まで低減するための対策にどこへ投資すべきかを判断できるようにすることである。最後に、これらの対策が実施されたら、同じリスクを再びVaR手法で定量化し、導入前と導入後を比較して、対策への投資収益を評価する。これは損失超過確率曲線を用いると最もよく示される:
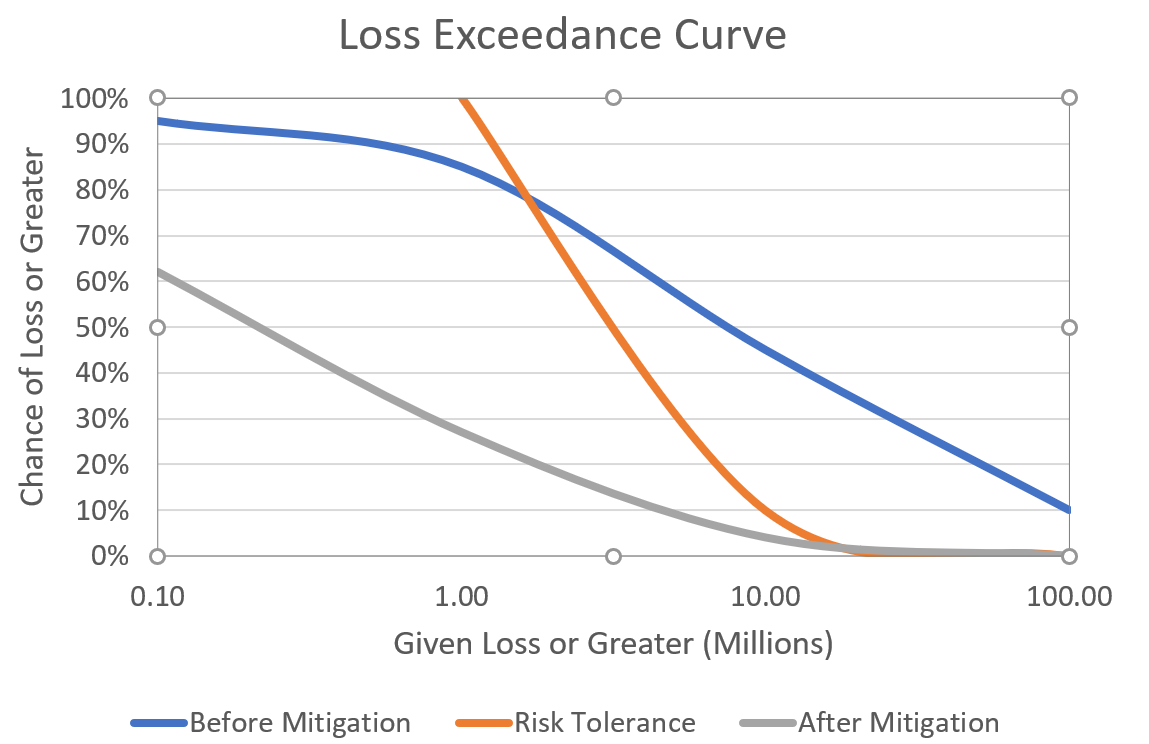
上記の例は、セキュリティ投資の投資収益率を算出するために用いることができる。これは、投資前の固有リスクをプロットし、VaRモデルで定量化したうえで、合意された許容リスク水準と比較することで行われる。リスクが許容水準を上回っている場合は、何らかの対策が講じられた後に、リスクを再計算する。その後、導入前と導入後の曲線を比較して投資収益率を判断する。
このような定量的アプローチのみが、予算を最も効果的な方法で、最も影響力の大きい投資に充てることを保証できる。投資プロセスに監督機能を組み込むことで事後的な支出を防ぎ、セキュリティを事業とリスクの言語で提示することで、経営層の専門知識を活用できる。このアプローチは、セキュリティプロジェクトが実装段階を経て、稼働後も長期にわたって進捗していく過程を、継続的に監視するためにも用いることができる。
投資収益率には継続的な定量データが必要
ほとんどの組織は、サイバーリスクを判断するために、脆弱性スキャンやペネトレーションテストといった静的なテストに大きく依存している。これらは有用な取り組みではあるが、それ自体では十分ではない。
主観的要素に基づく定性的評価も、もう一つの一般的な手法だが、投資収益率を測定する際には、益よりも害をもたらすことが多い。一部のCISOは、定量データが常に入手できるわけではないと主張し、ソフトなスコアリングはセキュリティ態勢について「感覚」を与えてくれると反論する。しかし、これらの手法が、非常に複雑な分野におけるデータ不足を解消することはほとんどなく、むしろそれを覆い隠してしまうことが多い。
セキュリティ投資について十分な情報に基づく判断を行うために必要な情報を取締役会や経営陣に提供するには、動的な定量データが必要である。この定量データは最新の状態に保たれる必要がある。ESGのジョン・オルツィック氏は、「オルツィックの法則」で説明しているように、静的なデータで動的な環境を測定することはできない。リスクのスコアリングや、それに基づく投資収益率の分析は、継続的に更新されたデータに基づく必要がある。
実際の数字で見るリスク
英国政府の調査によると、FTSE350企業のうち、セキュリティのリスク選好度について合意し、従業員に周知しているのは、わずか3社に1社にすぎない。しかも、これは自己申告に基づくものであり、実際の数字はさらに低い可能性が高い。セキュリティ分野では、計測よりも無駄の方がはるかに多い状況が依然として続いている。とはいえ、変化が進行中であることは明らかであり、ガートナーが「リスク選好度に関する声明」を2019年に向けたセキュリティおよびリスク管理の注目トレンド上位7つの一つに挙げている点に表れている。
サイバーレジリエンスは動く標的であり、企業が正しい方向に進んでいるのかどうかさえ判断しにくい場合がある。投資収益率を決定することで、組織全体で共有された、具体的かつ明確に定義された進捗の測定が可能になる。企業によっては、取締役会の全面的な監督の下で、セキュリティ施策に関する継続的なリスク報告を求めることを意味する。一方、定性的なヒートマップから定量化可能なリスク指標へと移行することから始める企業もあるかもしれない。
サイバー投資収益率の究極の目標は、投資を最大化し、リスクを低減することである。これには、取締役会の専門知識を活用し、リスクとROIに関する共通言語を構築することが含まれ、それは、リスクとROIが正確かつ継続的に測定されて初めて可能になる。正しく実践されれば、セキュリティ投資の価値は一目瞭然となる。




