多くの国の国家安全保障機関、すなわちシークレットステートは、サイバー攻撃のリスクを長く認識しており、サイバーセキュリティの動向で先頭に立つことを目指してきた。近年では、世界中の企業経営者も、サイバー攻撃が自社の主要なビジネスリスクの一つであると認識するようになっている。世界経済フォーラムの『グローバルリスク報告書2019』において、調査回答者は、発生可能性と影響の両面で、サイバー攻撃を上位5つのリスクに挙げた。
商業事業者は、今や重要インフラの重要な提供者であり、また増大する量の機微なデータを管理している。銀行、通信会社、エネルギー事業者はいずれも重要な業務システムを運用している。出会い系アプリでさえ、機微で重要な情報を保有している。
その結果、社会の機能にとって重要なシステムは、もはや国家安全保障機関だけの管轄ではなくなっている。実際、それらのシステムは、国家が何年も直面してきたのと同じ高度な脅威に直面している。一例を挙げると、2018年10月、米国司法省は、情報機関の職員が複数の商業事業者への攻撃を共謀したとして起訴した。その中には、原子力エネルギー企業も含まれていた。2019年6月には、国家に支援された可能性のあるハッカーが、世界で最も大きい技術サービス提供者10社のうち5社に侵入したと報じられた。
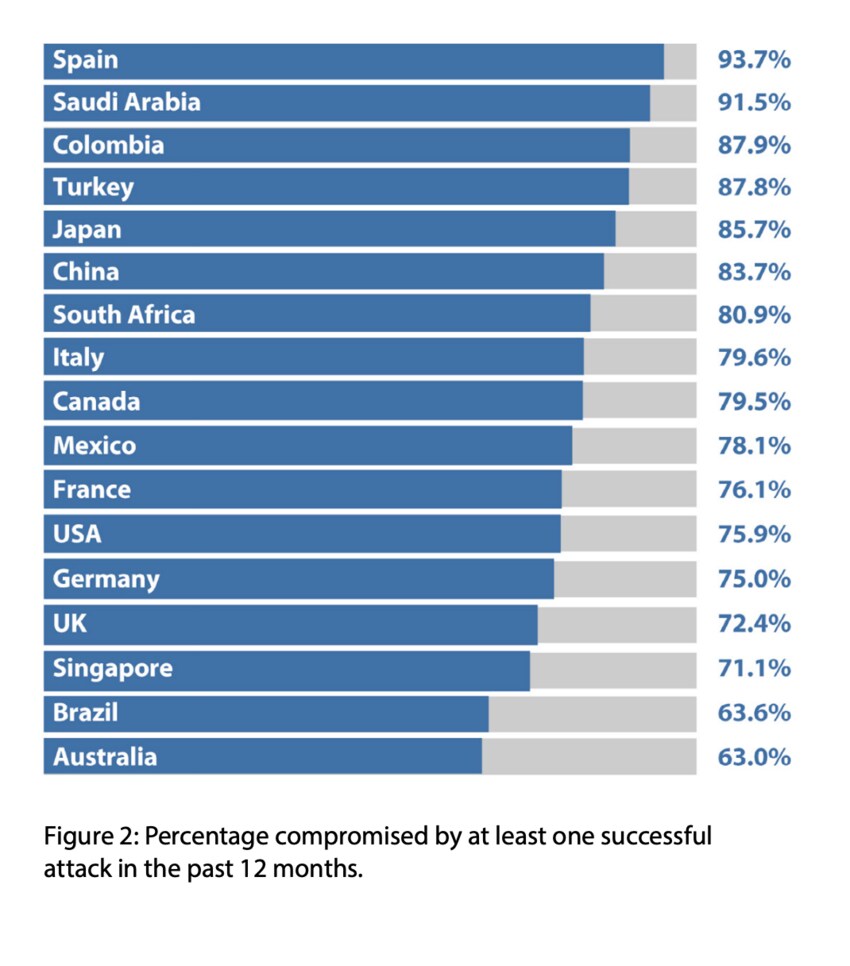
政府や国営組織とは異なり、企業はハッキングされることを不可避のものとして受け入れてしまうことが余りにも多い。企業は侵入を検知し復旧を実施するためのサービスに多額の費用を投じているが、実際には、国家が何年も直面してきたものと類似した脅威に直面していること、またこれらの課題に対応するには、アプローチの転換と新たな市場インセンティブが必要であることを考慮していない。
セキュリティの基本を見直す
一部の革新的なサイバー企業はこの点を理解しており、商業事業者を政府機関と同等に保護できるソリューションの開発に取り組んでいる。これを実現するには、サイバーリスクの管理方法の基本を見直す必要がある。
1980年代に最初のコンピュータワームがプログラムされて以来、数十年にわたり、サイバーセキュリティ業界はサイバーリスクをソフトウェアの問題として扱ってきた。この考え方の問題点は、ソフトウェアはコンピュータプロセッサ、すなわち「チューリングマシン」上で動作するという点にある。チューリングマシンは、あらゆる種類のソフトウェアを実行し解釈するために使用できる。高度なハッキングは一般に、本来意図されたアプリケーションの代わりに(またはそれに加えて)有害なアプリケーションを実行させるよう、これらのチューリングマシンを欺く予期しない方法を見つけることを伴う。
「hardsec」として知られる新技術は、「hardsec」は、異なる計算モデルを用いてハードウェアレベルで問題に対処する。すなわち、コンピュータ科学の初期に立ち戻り、より単純で原始的であり、それゆえハッキングを受けにくい「非チューリングマシン」技術を用いるのである。
多くの点で、これは新しい考え方ではない。というのも、これらの非チューリング技術は、一般的に使用されているIntelやARMのプロセッサチップの中核にある「ハードウェアセキュリティ」対策の基礎となっているからである。(チップ上のプロセッサはチューリングマシンであるが、シリコン内で非チューリング型のセキュリティ対策と組み合わされている。)しかし、チップの製造にはコストがかかり現実的ではないため、ハードウェアセキュリティ対策は実際には問題を抱えている。
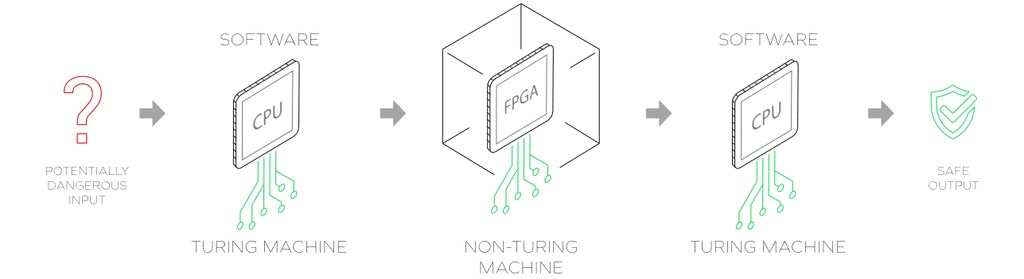
hardsecが刺激的な技術革新である理由は、はるかに広範な場面で非チューリング型のセキュリティ技術を利用できる点にあり、強力なサイバーセキュリティが広く普及する未来の可能性を開く。Hardsecはこれを二つの方法で実現する。第一に、英国の巧妙な技術「変換と検証(transform and verify)」として知られる、英国のGCHQが考案したものを用いること。第二に、FPGA(Field Programmable Gate Array)と呼ばれる一種のシリコンチップを利用することである。FPGAは別の目的のために考案されたものであり、その世界市場は年間約50億ドル規模である。しかし、FPGAは、物理的な製造や変更を必要とせず、非チューリングマシン型のセキュリティ対策をプログラムし、再プログラムできるため、hardsecに最適である。
これらの強力な非チューリング技術を実用化することで、hardsecはコンピュータシステムに対する脅威を根本的に排除できる。ただし、いかなるモデルも完全に安全になることはないことを前提とする。定義上、hardsecは単なるソフトウェアではなく、FPGAチップを用いて構築されたhardsec対応のハードウェアを必要とする。実際には、これらのハードウェア製品は顧客のデータセンターに設置されるか、クラウドサービスとしてインターネット経由で利用される。
セキュリティ分析の文化
政府機関によるhardsecの利用と並行して、一部のhardsecの先駆者は商業分野にも進出している。例えば、Garrisonは金融サービスその他の分野の企業と協力し、利用者がリンクをクリックしても機微なシステムを危険にさらさないようにすることで、それらの最も機微なシステムの一部を保護している。当社は、hardsecを含む技術を用いてウェブを無害なピクセルに変換することでこれを実現している。その他のプロバイダーは、hardsecを用いて電子メールの添付ファイルや重要なAPI(アプリケーション・プログラミング・インターフェース)に関するリスクから保護している。商業分野でhardsecを普及させる上での課題は、商業市場における現在のセキュリティ購入行動が、強力なセキュリティの購入を促していないことである。
意外に思われるかもしれないが、今日の商業購入者は、一般にセキュリティではなく、機能や性能に基づいてサイバーセキュリティ製品を導入している。主要な技術アナリスト企業でさえ、サイバーセキュリティ製品に関する報告書には実際のセキュリティ分析が一切含まれていないことを認めている。これは、少なくとも主要なサイバー先進国における国家安全保障機関の慣行とは著しく対照的である。これらの機関は、製品に依存する判断を下す前に、広範かつ綿密なセキュリティ分析を実施している。
この乖離は、ある程度は教育の充実によって解消できるが、構造的な市場の問題もある。国家とは異なり、個々の企業が有意義なセキュリティ分析に必要なコスト、労力、スキルを負担できる可能性は低い。その結果、企業は依然として、深刻な脆弱性を含むファイアウォールやその他のセキュリティ製品を購入し続けており、場合によっては、保護対象のシステムよりも脆弱であることが判明することさえある。
この市場の欠陥に対処するには、必要とされる綿密なセキュリティ製品分析の水準を、国家が実施する分析の水準と同等にするよう転換する必要がある。このような分析は時間と費用がかかり、必要な水準の資源を投入できる構造を作るための同業グループ間の協力、または特定の製品に関する分析結果を共有するための官民の協力のいずれかを必要とする。
このような分析に耐えられる製品において、hardsec技術が主要な役割を果たす可能性は極めて高い。Hardsecは、国家安全保障機関がハッカーから防御する方法を変えつつある。公共部門と民間部門で行われるサイバー脅威の種類が引き続き融合していること、また商業事業者が将来、重要なデータやシステムの保護においてますます大きな役割を果たしていくことを考慮すると、企業経営者はサイバー防御の仕組みを適応させる必要があり、公共部門に起源を持つ防御技術の恩恵を受けることができる。そのためのツールはすでに利用可能である。今後必要なのは、ビジネスモデルとインセンティブの発展である。




