この定期的なまとめでは、過去1か月の主要なサイバーセキュリティ関連のニュースをお届けします。
主要なサイバーセキュリティニュース:ブラック・フライデーのフィッシングメールの急増、オーストラリアの新たなサイバーセキュリティ計画の発表、ウクライナでのランサムウェア集団首謀者の逮捕。
1. ブラック・フライデーのフィッシングメールが急増
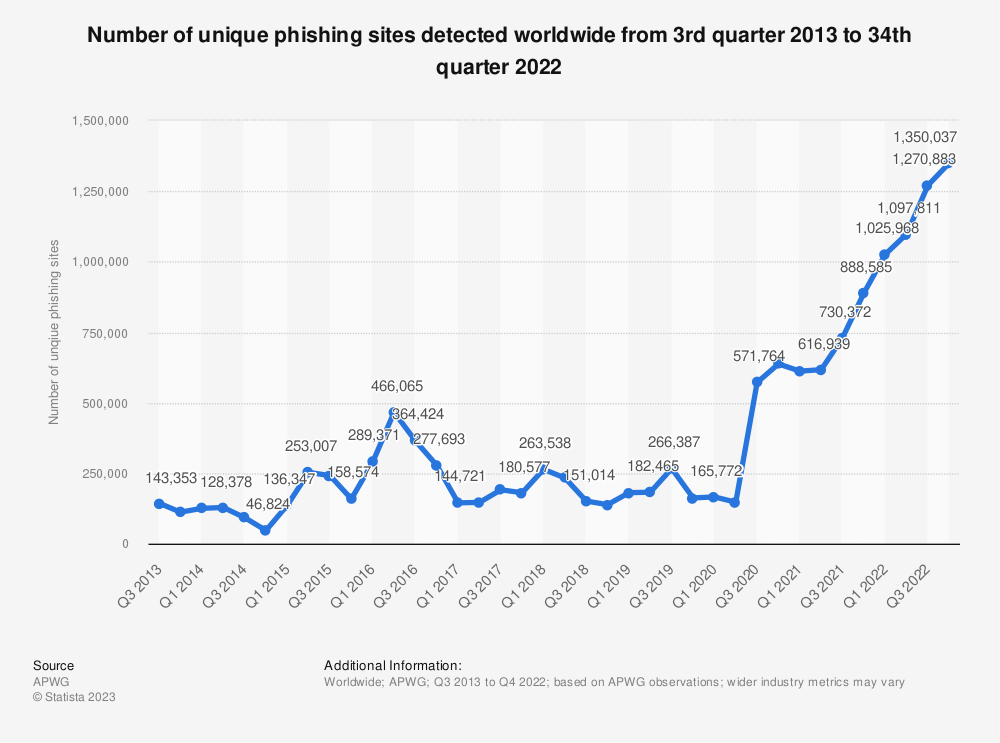
毎年恒例のショッピングの一大イベントであるブラック・フライデーの影響で、フィッシングメールの数が急増している。サイバーセキュリティ企業Egressの報告によると、11月の最初の2週間に送信されたメールは、9月および10月と比べて237%増加した。
ブラック・フライデーとサイバー・マンデーは、ここ数年、サイバー犯罪者の標的となっており、世界的に知られたブランドがクリックを誘うために模倣されることが多い。
ショッピングイベントに先立ち、英国の国家サイバーセキュリティセンターを含む組織は、消費者に警戒を強めるよう呼びかけ、AI技術によって脅威が高まっていることを指摘した。昨年は英国の買い物客だけで、祝祭シーズンの詐欺により1,000万ポンドを失った。
2. 情報漏えいを受け、オーストラリアが新たなサイバーセキュリティ計画を発表
オーストラリアは広範囲にわたる新たなサイバーセキュリティ計画を発表し、2030年までにサイバーセキュリティ分野のリーダーとなることを目指している。
同国はここ数か月、注目を集める情報漏えいに数多く見舞われており、数百万人の市民の個人データが影響を受けている。
新戦略は、サイバーセキュリティに対する認識を、技術的な問題から、すべての市民と企業が影響を与えられるものへと転換することを目指している。中小企業への支援が拡充されるほか、重要インフラをより良く保護するための新たな規定も盛り込まれる。
世界経済フォーラムは、高まるサイバーセキュリティ上の課題にどのように取り組んでいるのでしょうか?
サイバーセキュリティセンターは、進化し続けるサイバーリスクおよびそれがシステム全体に及ぼす影響を読み解くため、リーダーが結集する信頼できるプラットフォームを提供している。ますます相互に接続されるデジタル社会において、理解と信頼の構築に焦点を当てている。
異分野間の連携と知見の共有を通じて、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援している。
3. ニュースの概要:今月の主要なサイバーセキュリティ関連ニュース
ウクライナで活動するランサムウェア集団の首謀者とみられる男が、警察による一連の家宅捜索で逮捕された。同集団は、70以上の国の被害者から数億ドルを不正に脅し取った疑いが持たれている。ユーロポールによると、同集団の最も活発な構成員さらに4人も逮捕された。
米連邦捜査局(FBI)は、ランサムウェア犯罪者によるカジノへの攻撃が増加傾向にあると警告しており、第三者経由の攻撃もある。シーザーズ・エンターテインメントとMGMリゾーツは、ともにサイバー攻撃を受け、近ごろ顧客データが盗まれた。
インドの中央捜査局(CBI)は、全国の都市で一連の家宅捜索を実施しており、これはテクニカルサポート詐欺への反撃の一環である。マイクロソフトとアマゾン、そして法執行機関の協調した対応により、CBIは両社のカスタマーサポートになりすました違法なコールセンターを摘発した。
スロベニア最大の発電事業者がランサムウェア攻撃の被害に遭い、システムに影響が及んでファイルが暗号化された。国内供給の約60%を発電している持株会社スロヴェンスケ・エレクトラルネは、今回の事案が電力生産に影響を与えなかったと発表した。
複数の朝鮮民主主義人民共和国(北朝鮮)の国家関連のサイバー攻撃者がは、世界中の政府機関、金融機関、防衛企業が利用するソフトウェアのサプライチェーン製品を標的にしてきた。大韓民国国家情報院と英国国家サイバーセキュリティセンターによれば、これらの攻撃はラザルス(Lazarus)脅威グループによるものとされている。
ゼネラル・エレクトリック(GE)は、脅威行為者が同社の開発環境から盗んだとされるデータを不正に入手して流出させたとの主張を調査している。IntelBrokerとして知られる脅威行為者は、GEの「開発およびソフトウェアパイプライン」へのアクセスを販売しているとされる。これには、米軍が使用する技術に関連する国防高等研究計画局(DARPA)のデータが多数含まれているとされる。
Okta社のカスタマーサポートシステムへの不正アクセスにより、同社の全顧客のデータが盗まれた。米国防総省や、より安全な環境を利用している一部の政府顧客は影響を受けなかったと、同社は述べている。
4. アジェンダで取り上げるサイバーセキュリティのその他の話題
ChatGPTなどの大規模言語モデルを利用すると、家庭でも職場でも効率と生産性を高めることができるが、リスクも伴う。生成AIは偏りや正確性の問題を抱えることがあり、機密性の高い問題を扱う際には注意が必要だ。以下は、いくつかの安全な利用に役立つヒントです。
個人は、オンライン・プラットフォーム上の自身の個人情報について、組織に削除を求めることができる。その根拠となるのがEUの「忘れられる権利」である。請求が認められるためには、情報が古い、または不快であるなど、特定の基準を満たす必要がある。
サイバーセキュリティ専門人材の不足は、世界経済にとって課題となっている。このスキルギャップを解消するには、官民が連携して関連する人材を育成しなければならない。
80%超の企業がランサムウェアの被害を受けており、サイバー犯罪分析企業SpyCloudの調査によれば、攻撃がどのように行われるかを分析することで、兆候をより早く察知し、防止に役立てることができる。




