この定期まとめでは、過去1か月の主要なサイバーセキュリティ関連ニュースをお届けします。
サイバーセキュリティの主要ニュース:リーダーたちは2025年に脅威の状況がますます複雑化すると予測。DeepSeekがサイバーセキュリティ上の死角を露呈。米国は選挙セキュリティ業務を、サイバーセキュリティ見直しの一環として停止。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティを戦略的に不可欠な課題として重視するための独立かつ公平なプラットフォームを提供するとともに、システミックなサイバーセキュリティ課題に対処するため、官民による世界規模の取り組みを推進しています。
1. 『グローバル・サイバーセキュリティ・アウトルック2025』:複雑性への対応
世界経済フォーラムの最新の「グローバル・サイバーセキュリティ・アウトルック」によれば、2025年のサイバー脅威の状況は、ますます高度化する攻撃によって形作られ、ランサムウェア、ソーシャルエンジニアリング、AIを活用したサイバー犯罪が引き続き最大の懸念事項となる見通しです。
2024年もデータ侵害は過去最高水準で続きました。アイデンティティ盗難リソースセンター(Identity Theft Resource Center)が追跡したデータ侵害件数は3,158件で、記録的な数字を更新した前年とほぼ同水準でした。ただし、被害者への通知件数は211%増の13億件に急増しました。もっとも、これは主に、いずれも1億件を超える通知を引き起こした5件の大規模侵害によるものです。
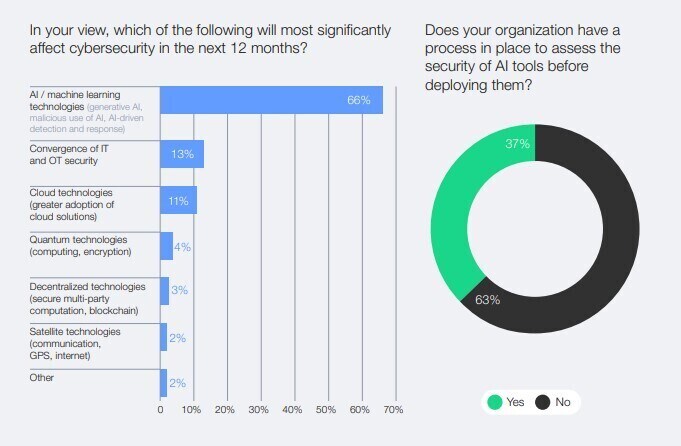
組織の66%が今年、AIをサイバーセキュリティにおける最大のゲームチェンジャーとみなしている一方で、使用前にAIツールを評価するための安全対策を講じている組織は37%にとどまることが、報告書で明らかになりました。これは、AIリスクに対する認識と、それが無制限に導入されている現状との間にあるギャップを浮き彫りにしています。この状況は、新興技術、地政学的緊張、サプライチェーンの脆弱性がサイバーセキュリティに新たな課題をもたらす中で、サイバー空間の複雑性をさらに高めています。
2025年にリーダーたちが予測する、主要なサイバーセキュリティ脆弱性は以下の6つです:
サプライチェーンに関する懸念:大企業の54%が、サプライチェーンの課題をサイバーレジリエンスにおける最大の障壁として挙げています。その背景には、複雑性と、サプライヤーのセキュリティに対する可視性の欠如があります。
地政学的緊張: 組織の約60%が、地政学的問題がサイバーセキュリティ戦略に影響を及ぼしていると回答しています。CEOはサイバースパイ行為や知的財産の窃取を懸念しており、サイバーリーダーは業務の混乱に注目しています。
AI導入のリスク: サイバーセキュリティにおけるAIへの依存が高まっているにもかかわらず、多くの組織は、導入前にAIツールのセキュリティを適切に評価するためのプロセスを備えていません。これにより、関連リスクの管理に欠陥が生じています。
生成AIとサイバー犯罪: 組織の約4分の3が、サイバーリスクの上昇を報告しています。生成AIによって、より高度なソーシャルエンジニアリング攻撃やランサムウェア攻撃が助長されており、42%はフィッシング被害の増加を経験しています。
規制上の課題: 管轄区域をまたぐサイバーセキュリティ規制の分断は、CISOの76%にとってコンプライアンス上の課題となっています。一方で、サイバーレジリエンスの向上における規制の役割は重要です。
サイバー人材の不足: サイバースキルの格差は2024年に8%拡大しました。組織の3分の2が中程度から深刻な人材不足に直面しており、現在のチームの能力に自信を持つ組織はわずか14%です。
フォーラムはグローバルなサイバーセキュリティ課題にどのように取り組んでいるのでしょうか?
サイバーセキュリティセンターは、進化するサイバーリスクとそのシステミックな影響を理解するために、リーダーが集う信頼できるプラットフォームを提供しています。相互に結びつきが強まるデジタル社会において、理解と信頼の構築に注力しています。
セクターを越えた連携と知見の共有を促進することで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
2. DeepSeekの技術的進歩がプライバシー上の警鐘を鳴らす
中国のAIアプリ「DeepSeek」は1月、新モデルがChatGPTのような競合他社のわずかな費用で訓練されたとの主張により、テック業界に衝撃を与え、世界の株式市場では数十億ドルが失われました。
しかし、政府職員を含む数百万人がこのプラットフォームに殺到する中で、多くの人が、知らないうちに機密性の高い個人データを共有してしまいましたと、Security Weekは報じています。この事例は、懸念すべき傾向を示しています。すなわち、利用者は新しいサービス、特にソーシャルメディアやテック系プラットフォームに登録する際にプライバシーリスクを見落としがちであり、そのため、サイバー犯罪者の格好の標的となっているのです。
2月には、韓国がDeepSeekによるデータ漏えいを非難しました。BBCが報じたところによると、同国はデータ保護上の懸念から、アプリストアからこのアプリを削除する措置を講じました。
一方、オーストラリアと台湾は、政府支給の端末でこのチャットボットの使用を禁止しており、米国議会も同様の禁止措置を義務付ける法案を検討中だと、アルジャジーラは報じています。

3. ニュース速報:今月の主要サイバーセキュリティニュース
米国のサイバーセキュリティ・インフラセキュリティ庁は、過去8年間の取り組みを見直すため、すべての選挙セキュリティ業務を一時停止しました。報じられたところによると、選挙の公正性に対する懸念への対応としてと、WIREDは伝えています。
マイクロソフトは、サイバーセキュリティを強化するため、ポーランドに7億ドルを追加投資する計画です。ロイターによると、この投資は同国の軍隊との提携によるもので、2020年に始まった10億ドル規模のデータセンタープロジェクトの第2段階の一部です。
フィリピンのサイバー担当大臣イバン・ウイ氏によると、同国は情報データへの外国からのアクセス試行を検知したものの、侵害は発生していないとのことです。同氏は、必ずしも国家が支援しているとは限らないものの、しばしば国家が関与する高度持続的脅威(APT)が、政府システムへの侵入を繰り返し試みていると指摘しました。
イタリアのサイバーセキュリティ機関は、銀行や空港のウェブサイトを含む約20のサイトが、親ロシア派のハッカーグループNoname057(16)により、2月17日に標的にされたと報告しました。この攻撃にはIntesa Sanpaolo、Banca Monte dei Paschi、ミラノのリナーテ空港とマルペンサ空港のサイトが含まれていましたが、同機関によると、大きな混乱は生じなかったということです。
ソニーは、18時間にわたるPlayStation Networkの障害の影響を受けた利用者への補償として、PlayStation Plusの会員に5日間の追加サービス期間を提供しました。影響を受けた利用者は15,000人以上で、内訳は米国7,939人、英国7,336人でした。この障害により、一時的にサインイン、オンラインゲーム、ストアへのアクセスができなくなりました。
フランスの検察当局は、アルゴリズムによるバイアスの疑いを受け、イーロン・マスク氏が所有するSNSプラットフォーム「X」について捜査を開始しました。この捜査は、1月12日に一人の国会議員が行った告発を受けたものです。告発の内容は、Xのアルゴリズムが自動データ処理システムを歪めた可能性があるというものです。
4. フォーラム・ストーリーズのサイバーセキュリティ関連記事
詐欺師がAIディープフェイクを利用して、英国の多国籍エンジニアリング・デザイン企業Arupから2,500万ドルを騙し取りました。同社のCIOであるロブ・グレイグ氏が、高まる脅威の中でサイバーレジリエンスを強化するための主な教訓を共有します。
世界経済フォーラムの『グローバル・サイバーセキュリティ・アウトルック2025』は、複雑化するサプライチェーンからの脅威が高まっていることを明らかにしており、サイバーセキュリティがかつてないほど予測困難になっています。昨年の歴史的なITシステム障害がリスクの大きさを浮き彫りにしたことを受け、専門家は、この増大する課題を生み出しているサプライチェーンの相互依存に起因する5つの主要リスク要因を指摘しています。
ランサムウェアやAIを活用した攻撃を含むサイバー犯罪は、個人データを燃料として、世界中で企業活動を混乱させていますと、アクセンチュアのサイバーレジリエンス・サービス責任者であるロバート・ボイス氏は述べています。同氏は、最小限の実行可能な企業(MVC)を定義し、攻撃後の迅速な復旧を確実にするためにインフラを近代化することの重要性を強調しています。




