公益事業者へのサイバー脅威は、ますます深刻になっています。
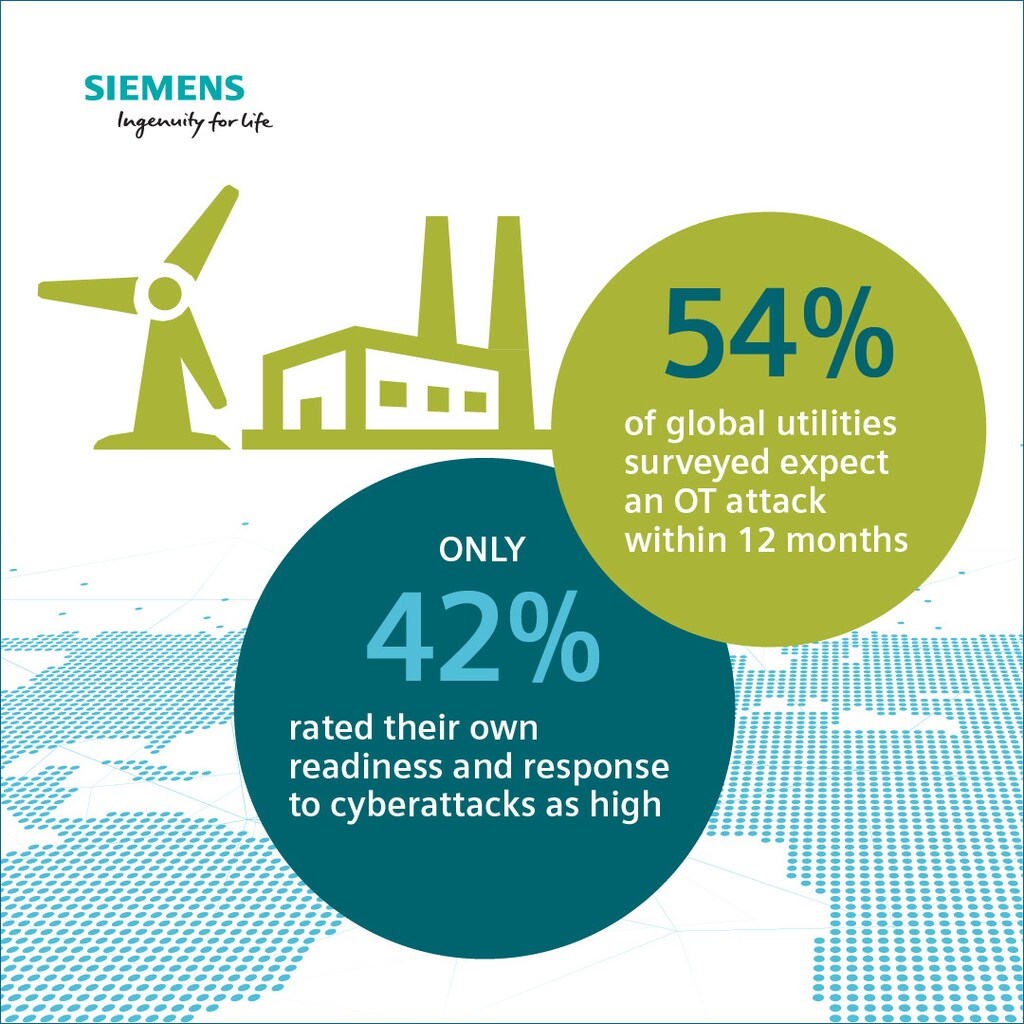
新たな調査によると、公益事業者の54%が2020年にサイバー攻撃があると予想しています。
業界として効果的に対応するうえでの鍵は、戦略的な協力です。
公益事業分野で革新の限界に挑む企業にとって、情報技術(IT)は次第に「目と耳」の役割を果たすようになっています。ビッグデータ、高度な分析、クラウドコンピューティングを活用し、数十マイル、場合によっては数百マイルに及ぶ車両群において、リアルタイムの稼働環境の把握を可能にしています。
公益事業者はまた、ITを用いて、分散型の風力、太陽光、蓄電設備と、集中型の発電設備などの運用技術(OT)を制御・調整し、排出量の削減、効率の向上、顧客のコスト低減を図っています。世界の公益事業者におけるOT資産のデジタル化は、ほぼ無限の機会を生み出しました。しかし同時に、重要インフラがサイバー攻撃に対して脆弱であることも露呈させています。
最近発表された、シーメンスとポネモン研究所によるサイバーセキュリティ報告書は、このリスクを検証しています。同報告書によれば、公益事業者のOTに対するサイバー脅威は、より深刻かつ高度化しつつあります。また、業界が将来の攻撃に対処する準備状況を評価するとともに、重要インフラを保護するための解決策を提示しています。
脅威は、もはや水平線の彼方にあるものではありません。すでに目の前に迫っています。ガス、太陽光、風力の事業を持つ電力会社および水道事業者など、世界中の公益事業者を代表する1,726人の公益事業関係者を対象とした調査では、54%が今後1年以内に重要インフラへの少なくとも1件のサイバー攻撃があると予想しています。これをやや上回る多数の回答者が、毎年、運用停止や運用データの喪失を経験したと報告しています。
公益事業は、まさに複合的な危機に直面しています。業界はデジタル変革により、老朽化した設備の近代化、再生可能エネルギーの統合拡大を伴う、より分散型のエネルギー環境への備え、そして顧客をサービス中断から守る取り組みを進めています。その一方で、サイバー攻撃は深刻な財務的、環境的、インフラ上の損害を引き起こす可能性があります。しかし、そのことによって、第四次産業革命がもたらす可能性を実現する努力が妨げられるべきではありません。その可能性には、世界に電力を供給し排出量を削減する、業界変革への投資も含まれます。
本報告書の憂慮すべき結果は、むしろ公益事業の経営幹部、管理者、セキュリティの専門家の全員に対し、企業と重要インフラの安全・安心のために、具体的な行動につながる必要な議論を行うよう促すべきものです。困難な課題や脆弱性を特定することで、意識を高め、ベストプラクティスを共有し、それらを解消することができます。
さらなる取り組みが必要であることは明らかです。侵害を封じ込める必要が生じた場合に自社の対応準備を「高い」と評価した回答者は、3分の1未満でした。特に規模の小さい組織は、自社のサイバーセキュリティ能力に対して深刻な懸念を抱いている企業の一つでした。業界全体として、適切な人材を採用し、法令遵守の要件を超えてリスクベースの戦略を採用することが、変化し続ける脅威環境に対応するために必要です。
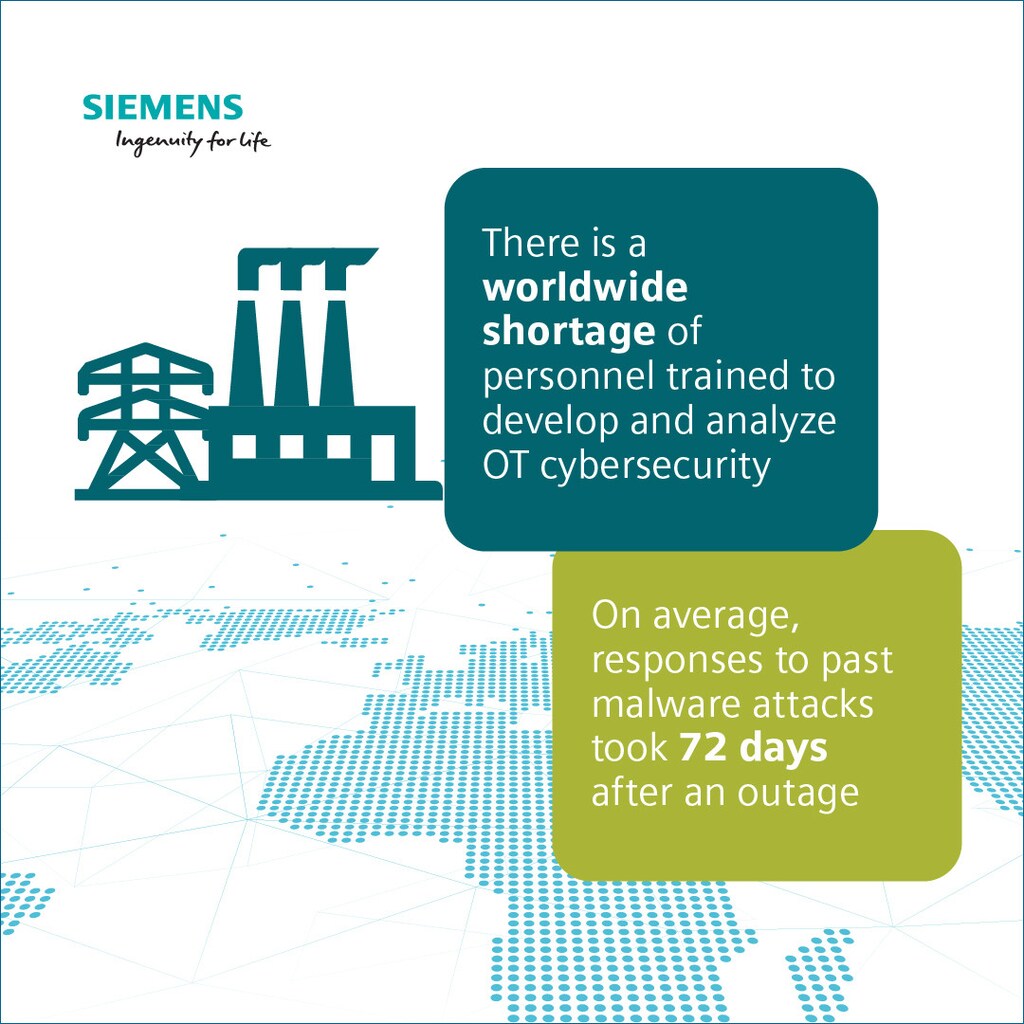
報告書が示す枠組みは、現在の課題に対処するうえで、有益かつ不可欠な出発点です。それらは、公益事業者が自社のシステムと、その運用内容を十分に把握することの重要性を強調しています。そこには、システムがどのように接続されているかを特定することや、システムの防御を強化・維持するためのスキルを持つ専門人材を配置することが含まれます。
報告書はまた、攻撃が検知された場合に備え、システムを強化し、迅速な対応戦略を持つ必要性を提言しています。具体的には、AIやビッグデータ分析などのデジタルツールを導入することで、検知能力を高める効果的な方法となり得ます。さらに、公益事業者がOTセキュリティに対して特定の経営陣の注意を向けることは不可欠であり、それにより意識が高まり、攻撃を阻止する能力が進化し続けます。
この取り組みはまだ始まったばかりですが、公益事業に対するサイバー攻撃と戦う舞台は、より明確になりつつあります。戦略的かつ協調的な行動、そして率直な議論と評価を通じて、リスクに対して準備と復元力をもって臨むことができ、公益事業者は、そのOTおよびITの構成要素が十分に保護されているという、より大きな安心感を得ることができます。
Leo Simonovichは、世界経済フォーラムの「サイバーレジリエンスのシステム:電力」コミュニティの一員です。




