この定期的なまとめでは、過去1か月の主要なサイバーセキュリティ記事をお届けします。
サイバーセキュリティの主要ニュース:テック大手がデータ安全性の標準を支持して結束。米国はロシアの脅威に対する一部の措置を停止。欧州刑事警察機構(ユーロポール):AIが世界の犯罪組織の影響範囲を拡大。
世界経済フォーラムのサイバーセキュリティセンターは、サイバーセキュリティを戦略的に重要な課題として位置づけ、システム全体にわたるサイバーセキュリティの課題に対処するため、官民による世界的な取り組みを推進するため、独立かつ公正なプラットフォームを提供しています。
1. AIの発展に伴い、テック大手がデータ安全性の標準の必要性で結束
米大手テック企業5社(シスコ、IBM、インテル、マイクロソフト、レッドハット)は、OASISデータ来歴標準技術委員会の支援で連携しました、急速に進化するAI分野のデータ安全基準を改良・普及させるために発足した。
この取り組みは、アメリカン・エキスプレス、ヒューマナ、ウォルマートなどの主要企業が参加するデータ・アンド・トラスト・アライアンス(D&TA)の活動を基にしています。同委員会は、データの来歴プロトコルの標準化に注力し、AIアプリケーションの拡大に伴い、企業がデータ品質を検証できるようにすることを目指します。
「データガバナンスは新しいことではありません。長年取り組まれてきたことです」とD&TAの上級政策ディレクターであるクリスティナ・ポドナー氏はCybersecurity Diveに語りました。「しかし、企業が一丸となってそれを実現したことはこれまでありませんでした。」
IBMなどの企業がすでに社内テストで良好な結果を得ていることを踏まえ、ポドナー氏は「市場では、ツールが求められています」と述べ、12〜18か月以内に実用的な標準が策定される見込みだとして、その緊急性を強調しました。
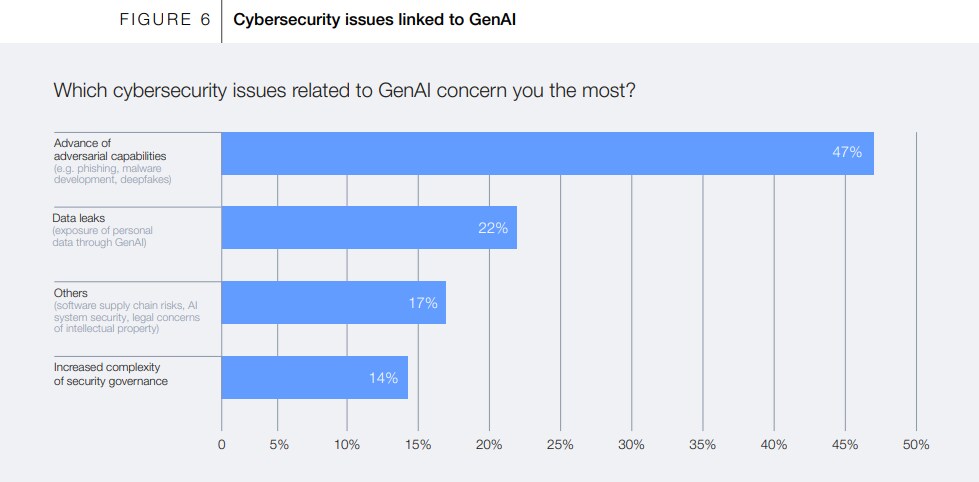
データ規制を提唱する大手テック企業同士の連携は、極めて重要な時期に行われました。世界経済フォーラムの『グローバル・サイバーセキュリティ・アウトルック2025』によると、組織の66%が来年にAIがサイバーセキュリティに大きな影響を与えると予想しています。しかし、導入前にAIシステムのセキュリティを評価するプロセスを持つのは37%にとどまります。

2. 米国、ロシアによるサイバー攻撃および妨害工作への一部措置を停止
複数の米国国家安全保障機関が、ロシアによる妨害工作、偽情報拡散、サイバー攻撃への対策を一時停止しました。ロイター通信によると、トランプ政権はウクライナ戦争の解決を求めています。
バイデン政権下では、ロシアの軍事戦略などを監視するための作業部会が設置されていましたが、トランプ氏就任以降、欧州の同盟国との連携は鈍化しています。
今回の一時停止は、ロシアを対象とした他の取り組みが縮小されたことに続くもので、これらの取り組みを縮小すれば米国がロシアの行動に対してより脆弱になりかねないと懸念する当局者もいます。
これは連邦政府の職員削減が大幅に進められている中での動きです。ただし、3月初めにロイター通信は、ホワイトハウスが予算削減にもかかわらずサイバーセキュリティチームを守るよう各機関に求めたと報じており、国家安全保障においてサイバーセキュリティが重要であることを強調しています。
世界経済フォーラムはグローバルなサイバーセキュリティの課題にどのように取り組んでいますか?
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとそのシステム的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼の構築に重点を置いています。
業種を越えた連携と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に対処できるよう支援しています。
3. ニュース速報:今月の主要なサイバーセキュリティ記事
ロイター通信ではなくVeritiによれば、サイバー犯罪者が、サードパーティ製のChatGPTツール(OpenAI製ではない)にある1年前のSSRF脆弱性(CVE-2024-27564)を悪用しており、主に米国の政府機関や金融機関を標的としています。Security Newsの報道によると、この欠陥により攻撃者は認証なしで任意のリクエストを送信できてしまいます。1週間で1万件を超える攻撃が確認され、ドイツ、タイ、インドネシア、コロンビア、英国の金融機関や医療機関も被害を受けています。Veritiは、設定ミスにより多くの組織が悪用のリスクにさらされていると警告しています。
マイクロソフトは、ホテル業界を狙い、Booking.comになりすましたフィッシングキャンペーンを検知しました。2024年12月から活動が確認されており、この攻撃はClickFix手法を用いて認証情報を盗むマルウェアを拡散しています。Storm-1865と呼ばれ、金銭詐欺や窃盗を目的としているとThe Hacker Newsは報じています。
北朝鮮のラザルス・グループとつながりがあるとみられるハッカーが、最近の暗号資産強奪事件で盗まれた15億ドルのうち、少なくとも3億ドルを換金することに成功しましたとBBCは報じています。2月に発生したByBit取引所を狙った侵害では、当局がデジタル資産の回収に苦慮しています。
欧州刑事警察機構(ユーロポール)は次のように警告しています。組織犯罪グループが、AIを活用した詐欺や決済システムをますます利用しています。これにより世界規模で活動を拡大しています。欧州連合(EU)の最新の犯罪脅威評価によると、この技術により多言語でのメッセージ作成や個人へのなりすましが可能になり、より高度なサイバー詐欺を実行できるため、その活動は発見されにくくなっています。
英国国家サイバーセキュリティセンターは、組織が2035年までに耐量子暗号へ移行できるよう支援する新たな指針を公表しました。この指針では、量子コンピュータによる将来の脅威から、銀行取引や通信などの機密データを保護するため、耐量子暗号の採用を強調しています。
4. フォーラム・ストーリーズにおけるサイバーセキュリティ関連記事
最高情報セキュリティ責任者(CISO)には、従来のサイバー防御を超えて、組織全体の変革を推進することがますます求められています。チェック・ポイント・ソフトウェア・テクノロジーズのグローバルCISOであるデリック・ミッチェルソン氏は、サイロ化されたアプローチではなく、包括的なセキュリティプラットフォームの導入によって、企業はサイバーレジリエンスを実現し、信頼を築き、成長を促進できると述べています。サイバーセキュリティがデジタル時代においてイノベーション、コンプライアンス、株主価値をどのように支えるかをご覧くださいデジタル時代において、サイバーセキュリティがイノベーション、コンプライアンス、株主価値をどのように支えるか。
急速に成長しているデジタルツイン市場が、サイバーセキュリティを変革しています。物理的セキュリティシステムの最適化からネットワークの可視性向上、サイバー脅威のシミュレーションまで、デジタルツインはコスト削減とインシデント対応の改善を推進しています。この技術が、デジタル時代において組織のセキュリティとレジリエンスへの取り組み方をどのように変えつつあるかをご覧ください。
サイバーセキュリティの未来を形作る3つの主要トレンドをご紹介します:
地政学的な変化により国際協力が縮小し、世界的なサイバーセキュリティにおける連携が困難になっています。
AIと新興技術により、脅威の状況が急速に変化しています。
労働人口構造の変化により、サイバー脅威が分散型プラットフォーム、暗号資産取引所、インタラクティブメディアへと移行しています。
これらがどのようにデジタルセキュリティへの取り組み方を再定義しているかについては、変化するリスク環境の中で詳しくご覧ください。




