現在、ほとんどのエネルギー企業は、重要インフラへのサイバー攻撃を検知し、防ぐことに苦慮している。
この分野のデジタル化により、サイバー攻撃者に新たな機会が生まれている。
手頃な価格のAIを活用したサイバーセキュリティ監視サービスが解決策となるだろうか。
2019年、ウォール・ストリート・ジャーナルは、あらゆるエネルギー企業にとって悪夢のようなシナリオを明らかにした。米国西部の小規模な公益事業者のサイバーセキュリティシステムが、海外を拠点とする悪意ある攻撃者に侵入されたが、政府当局から知らされるまで事業者はその事実に気づかなかった。ハッカーは防御網の内部に足掛かりを築き、何カ月にもわたって検知されずに潜伏していた。事業者の望むときにいつでも、企業、家庭、緊急対応施設、国家安全保障施設への電力供給を止め、壊滅的な経済的・物理的損害を引き起こせる状態だった。エネルギー企業は、この現実に起きた事件から重要な教訓を学ぶべきだ。今日のエネルギー・エコシステムでは、サイバーセキュリティ担当者は見えない攻撃から身を守ることはできない。
現在、ほとんどのエネルギー企業は、重要インフラへのサイバー攻撃を検知、監視、防止するうえで、複雑な技術的・経済的課題に直面している。今日のエネルギーシステムを動かす運用技術(OT)と情報技術(IT)は、デジタル環境でのセキュリティ確保を想定して設計されたものではない。その実現は技術的に解決が難しく、小規模・中規模の事業者には費用負担も困難だ。しかし今日のデジタル化されたエネルギー・エコシステムでは、弱い部分の機能不全が、参加者全体の重要インフラを停止させるおそれがある。システム全体を守るには、大小を問わずすべての産業事業者がサイバー攻撃を検知し、防御する必要がある。人工知能(AI)を基盤とするソリューションの新たな進展は、変化するエネルギー情勢に対応しながら、あらゆるエネルギー企業が防御側を攻撃側より優位に立たせる助けとなる。
過去10年間で、重要インフラはサイバー攻撃の主要な標的となった。デジタル技術革命により、エネルギー分野は、物理的資産を制御するためにインターネット並みの速度で情報を伝達する多方向ネットワークへと変貌した。デジタル化によって、エネルギー企業、公益事業者、消費者は、発電、送電、配電、エネルギーの最終利用技術など、新たなOTエネルギー資産をIT制御システムと統合し、コスト削減、効率向上、排出量削減を進められる。しかし、こうした大きな恩恵とともに、デジタル接続された各ノードがサイバー上の脆弱性となる可能性もある。つまり、悪意ある攻撃者がエネルギーインフラに侵入したり、これを操作したりする可能性のある箇所だ。
エネルギーシステムでは、重要インフラに接続された産業用機器の数が指数関数的に増加しており、産業の広大な攻撃対象領域に対するサイバー防御は、範囲が広がると同時に複雑さを増している。さらに、悪意ある攻撃者は、もはや金銭的利益を狙うサイバー犯罪者だけではない。攻撃者には、地政学的紛争でエネルギーや重要インフラを利用する、高度な技術を持つ国家・非国家主体も含まれる。2019年にエネルギー分野を対象として、拡大するこうしたサイバー攻撃への備えを調査したポネモン研究所の調査では、回答者の64%が、国家主体による攻撃のような高度な攻撃を最大の課題の一つと考えていたことが分かった。さらに、54%が今後12カ月以内に重要インフラへの攻撃があると予想していた。
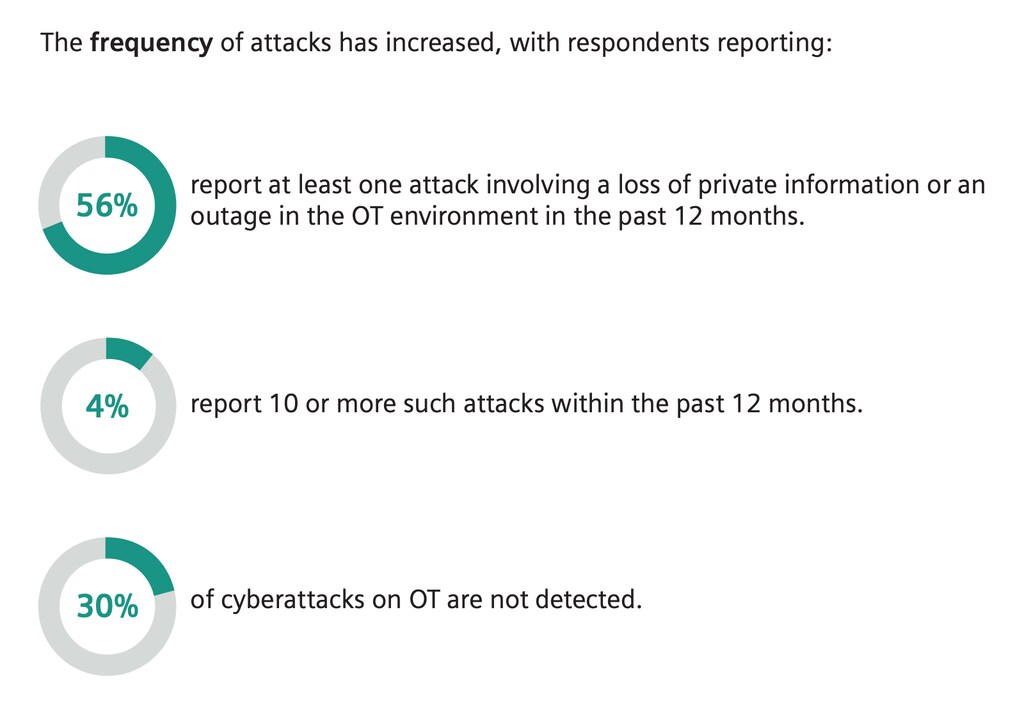
脅威が拡大し続ける中、サイバーセキュリティ担当者は、統合されたセキュリティアーキテクチャとの連携を想定して設計されていないOT・ITシステムを守らざるを得ない。防御側は、大量に流れる未加工のOT・ITデータを読み解いて分析し、信頼できる脅威を監視して迅速な対応につなげることができていない。実際には、自らの業務内で何が起きているかを把握できず、脆弱性を探してネットワークを積極的に探索する攻撃者を見逃しやすいということだ。多くのOTセキュリティ担当者は、攻撃が起きる前に監視、特定、防止するための可視性と状況把握を欠いている。
攻撃を発見して阻止するために必要な規模と速度で、人が迅速に状況を理解できるようにするには、AIと自動化された専門知識を活用し、可視性と状況把握を実現するしかない。OT運用環境でAIを用いてサイバー脅威を監視・検知すれば、防御側は異常な挙動を統合的に把握し、攻撃を阻止するための実行可能な知見を引き出せる。AIによる自動分析機能はこれまで、研究予算を確保して社内開発できる、業界最大手の事業者に限られていた。一方、多くの中小企業は、現状のサイバー防御を維持するために必要な人材の採用や育成にも苦労しており、研究開発費に充てる予算はほとんどない。その結果、相当数の企業が取り残され、エネルギーシステム全体の弱点となっている。
エネルギー・エコシステム全体を守るには、事業者の保有設備の規模や市場シェアを問わず、OTの攻撃対象を強化できる、手頃な価格のAIを活用したサイバーセキュリティ監視サービスが業界に必要だ。相互運用可能でメーカーに依存しないAI技術を組み合わせ、OTに精通した人材の専門知識を効率的に生かすことで、中小規模のエネルギー企業も監視、検知、サイバー攻撃防止の機能を利用できるようになる。これまで、こうした水準の保護は大きな予算を持つ企業が社内で試みるにとどまっていた。
エネルギーのバリューチェーンにあるすべてのつながりを守ってこそ、業界全体としてスマートインフラ、電気自動車、分散型発電の開発を続けられる。そのためには、中小企業が攻撃の発生前に阻止するために必要なツールと技術を備えられるようにする必要がある。
この記事は、アトランティック・カウンシルが最初に発表した。




