このニュースまとめでは、過去1か月の主要なサイバーセキュリティ関連ニュースをお届けします。
注目のサイバーセキュリティニュース:英国のサイバーセキュリティ機関がAIに対するプロンプトインジェクション攻撃に警告。2023年もデータ侵害は増加を続ける。報道によると、日本のサイバーセキュリティ機関が侵害被害を受けた。
1. 英国のサイバーセキュリティ機関、AIチャットボットを標的とした攻撃に警告
英国の国家サイバーセキュリティセンター(NCSC)は、ハッカーによってチャットボットが操作されるリスクが高まっていると指摘しています。「プロンプトインジェクション」攻撃を通じて。これは、ユーザーが、モデルに意図しない動作をさせる入力を作成する場合を指します。例えば、不快なコンテンツを生成したり、機密情報を明らかにしたりすることが含まれます。
現世代の大規模言語モデル(LLM)は、このような種類の入力に対して脆弱であり、深刻な結果を招く可能性があると同機関は述べています。LLMが他のサービスやアプリケーションへの情報伝達にますます使われるにつれ、プロンプトインジェクション攻撃のリスクは高まるでしょう。
NCSCはまた、Ollie Whitehouse氏が新たな最高技術責任者に就任すると発表しました。
2. 2023年もデータ侵害が急増し続ける
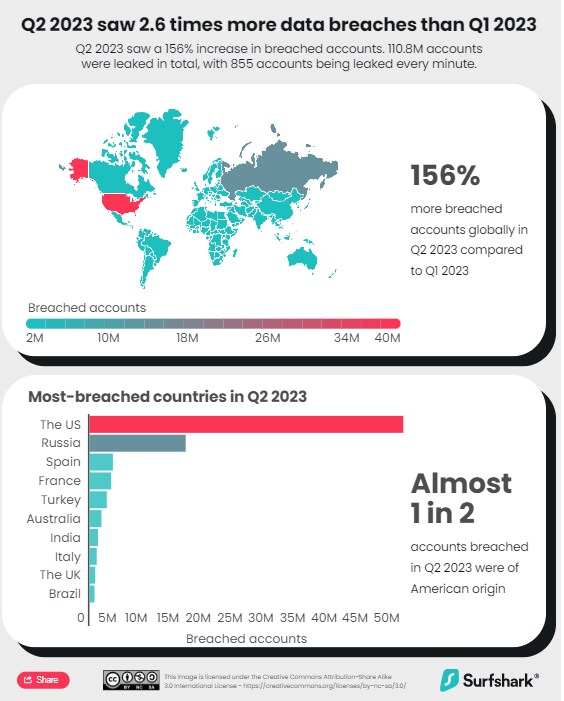
世界のデータ侵害件数は、2023年第1四半期から第2四半期の間に156%増加しました。2023年第1四半期から第2四半期の間にと、VPNプロバイダーのSurfsharkの新たなデータが示しています。
今年第2四半期に漏えいしたアカウントは合計1億1,080万件で、毎分855件に相当します。
これらの侵害の約半数は米国のアカウントに関するもので、ロシア、スペイン、フランス、トルコが、侵害件数が多い上位5か国の残りを占めました。
新たなIBMの報告書によると、データ侵害の世界平均コストは過去3年間で15%増加しています。「Cost of a Data Breach 2023」によると、組織の51%が、侵害の結果としてサイバーセキュリティを強化する計画を立てています。
3. ニュース速報:今月の主要なサイバーセキュリティ関連ニュース
日本の国家サイバー防衛機関がハッカーによって侵入されました。ハッカーは最大9か月間にわたり情報にアクセスしていた可能性があると、フィナンシャル・タイムズが報じています。日本の内閣サイバーセキュリティセンターへの攻撃は昨年秋に始まり、中国の国家支援を受けたハッカーが関与したと考えられています。
基本的なサイバー衛生対策は、依然として攻撃の98%を防ぐことができますとMicrosoftは述べています。すべての組織が採用すべき最低限の基準は、フィッシングに強い多要素認証の義務化、ゼロトラストの原則の適用、最新のマルウェア対策ツールの使用、システムおよびソフトウェアの更新の継続的な実施、そしてデータの保護です。
トップ企業の役員の報酬は、サイバーセキュリティの指標とますます連動するようになっています。これは、サイバーセキュリティを最重要課題とする傾向の一部であり、Johnson & Johnsonやロンドン証券取引所グループなどの企業は、2022年にサイバー目標に一部の報酬を連動させていました。
ファイブ・アイズの情報同盟は、ロシアの国家支援を受けたハッカーであるSandwormが、Infamous Chisel と呼ばれるAndroidマルウェアを使い、ウクライナの兵士のデバイスを攻撃し、ファイルをスキャンし、通信を監視し、機密情報を盗んでいる仕組みを詳細に明らかにしました。
Microsoftは、ロシアとウクライナのサイバー戦争から7つの新たなハイブリッド戦争の傾向を特定しました。これには、戦争に対する不満を増幅させ、第三次世界大戦への恐怖を煽ることで平和主義を武器化することが含まれます。その他の戦術には、難民を悪者扱いすることや、ナショナリズムを動員することが含まれます。

あるサイバー犯罪の夫婦が、2016年のハッキングで盗まれた4.5億ドル相当のビットコインのマネーロンダリングを企てた罪を認めました。ヘザー・モーガン氏とイリヤ・リヒテンシュタイン氏は、警察が資金を追跡した後、昨年逮捕されました。逮捕前、モーガン氏はRazzlekhanという名義でラップ動画を複数公開していました。
4. Agendaで見るサイバーセキュリティの関連情報
世界経済フォーラムのデジタル安全に関するグローバル・コアリションは、オンライン上の危害を定義するための基礎的な言語を作成しました。その目的は、オンライン上の危害の問題を説明するための共通言語を作ることで、規制当局と テック企業がその対処に向けてより効果的に連携できるようにすることです。
サイバーセキュリティツールの統合、ならびにテストとレジリエンスの強化は、企業がサイバーセキュリティへの支出の有効性を損なうことなく管理できる7つのステップのうちの一つです。
BCGヘンダーソン研究所のPaul Swartz氏とFrancois Candelon氏は、生成AIの影響について現実的に捉える必要があると主張しています。テクノロジーが生産性の伸びに与えた影響は、一貫して過大評価されてきましたと両氏は述べ、アナリストは生成AIについても同じ誤りを繰り返している可能性があると指摘しています。




