かつてないほど多くの組織がオンラインでビジネスを行っています。デジタル上の存在領域の拡大と、ますます高度化するサイバー攻撃により、組織が展開しているデータやリソースを保護する緊急性が高まっています。
その理由の一つとして、Gartnerは予測しており、今年の情報セキュリティへの世界の支出は1,240億ドルに達する見通しです。それにもかかわらず、一部のセキュリティ研究者は、試算しており、サイバー犯罪の損失額は2015年以降4倍に膨らみ、2019年末までに2.1兆ドルに達して、サイバーセキュリティへの支出を16倍以上上回るとしています。
世界的なサイバー犯罪の脅威
実際には、組織はサイバー犯罪者の動きに追いつくのに苦労しています。その理由は多岐にわたります。クラウド導入、SD-WAN、IoT(モノのインターネット)を含むデジタルトランスフォーメーションは、新たな、時には予想外の攻撃手段を生み出し、拡大させています。
脅威の状況は拡大を続けており、サイバー脅威も絶えず高度化しています。こうした状況を受けて、組織はセキュリティポリシーを拡充し、より多くのセキュリティソリューションを導入するようになっています。
残念ながら、ほとんどのサイバーセキュリティツールや戦略は、進化を続ける現代のネットワークを、ますます高度化する攻撃から守るには、単純に力不足です。こうした従来型のツールは、今日のネットワークが求める速度で動作するほどの性能を備えていません。相互に統合されていないため、今日の課題を効果的に解決することもできません。さらに、これらのレガシーツールは十分に自動化されていないため、デジタル速度で発生する脅威への対応を人間に依存しています。
拡大するサイバーセキュリティ人材不足の危機
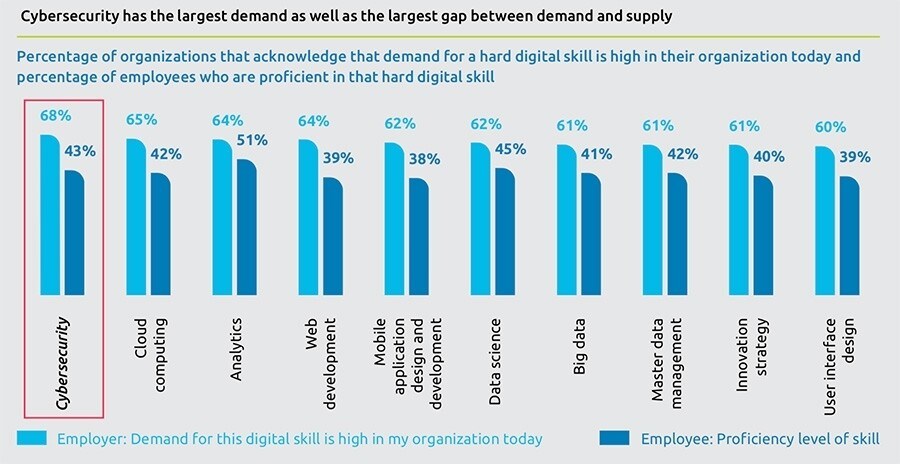
現実として、セキュリティ機器、戦略、プロトコルを適切に計画、管理、統合、最適化できる熟練人材が、単純に不足しています。最近の人材育成に関する調査によると、組織の59%がサイバーセキュリティ関連のポジションを埋められずにおり、Frost & Sullivanは予測しており、2020年までに150万人の不足が生じるとしています。
この背景には二つの理由があります。第一に、デジタル市場の拡大により、現在のセキュリティ専門家の供給で対応できる以上の雇用が生まれていることです。第二に、規模の問題です。熟練したセキュリティ実務者を同じペースで育成する効率的な方法が、現時点では存在しません。
状況が変わらなければ、世界のデジタル経済の減速を招きかねず、組織やその顧客、利用者を大きなリスクにさらし続ける可能性がある危機に直面することになります。
セキュリティの専門性には資格以上のものが必要
効果的なセキュリティ専門家になるには、技術の導入や設定方法を知っているだけでは不十分です。セキュリティ理論と、実地で得られる実践的な経験を組み合わせる必要があります。現在、これを提供している資格制度はごくわずかです。この課題に対処するには、民間企業と公的機関のリソースを組み合わせた新たなアプローチが必要です。
私たち全員が検討すべき4つの提案は次のとおりです。
1. 現在IT分野で働いている人々に対して、実地トレーニングが必要です。関心のあるIT人材を選抜し、サイバーセキュリティの訓練を行うべきです。これには、組織内でのメンタリングや見習い制度、認定を受けた教育機関や産業現場での実地トレーニングへの資金提供、あるいは相互に協力してセキュリティ専門家をクロストレーニングする意思のある組織によるコンソーシアムの設立などが含まれます。
例えば、Fortinetは自社を技術企業であると同時に学習する組織であると考えています。そのため、ネットワークセキュリティエキスパート(NSE)認定プログラムを開発しました。これは8段階の認定プログラムであり、サイバーセキュリティの専門家が専門知識と知見を深める支援をしています。これまでに20万件近い認定を提供しており、現在は大学、専門学校、非営利団体と協力して、次世代のサイバーセキュリティ専門家向けにこのトレーニングを拡充しています。
2. また、正規の教育プロセスを更新し、候補者の多様性を高める必要があります。学生は早い段階からセキュリティの問題に触れるべきです。有望な学生には、サイバーセキュリティを重視または専門とする教育プログラムへの進学を促すべきです。女性とマイノリティがこれらのプログラムに参加するよう促すことには特別な注意が必要です。彼らはサイバーセキュリティ業界で著しく過小評価されており、大規模にサイバー人材不足を解消するための非常に現実的な解決策となり得るためです。
さらに、組織や政府は、中等教育および大学プログラム向けの技術ラボを支援し、メンターを提供し、奨学金を拠出し、女性とマイノリティの社会的・経済的支援を目的としたプログラムを開発し、サイバーセキュリティのインターンシップを創設する必要があります。当社自身の取り組みの一例として、ネットワークセキュリティエキスパート・プログラムは世界中の中等教育および中等後教育プログラムに組み込まれており、現在、世界中に117のセキュリティアカデミーがあります。
3. 次に、民間生活へ移行する退役軍人を活用する必要があります。現代の軍事はテクノロジーに依存しているため、軍を離れる人材は既に最新のITツールの多くに触れています。さらに、彼らはセキュリティの視点も身につけています。指揮系統、流動的な境界の確立と監視、確立されたプロトコルの遵守、目の前の任務に防御的な視点を適用することなどを理解しています。
4. 最後に、自動化と機械学習の導入を加速させる必要があります。サイバー犯罪者は、侵入に成功してからデータを流出させたり、悪意のあるツールを仕込んだりするまでの時間を短縮してきました。サイバー人材の不足という現状を踏まえると、これらの脅威を十分な速さで検知・対応するために人間に頼ることはもはやできません。自動化と機械学習により、セキュリティ防御はリアルタイムで対応できるようになります。
さらに、セキュリティツールは機械学習を用いて、パッチ適用、更新、機器の設定といった、より単調なセキュリティ業務の多くを担うよう訓練できます。これらの作業を自動化システムに任せることで、貴重なセキュリティ人材を、ポリシーの改善や脅威分析といった、より高次の業務に再び集中させることができます。
私たちは今日から始める必要があります
デジタル経済への依存は、これまで以上に高まっています。組織、政府機関、重要インフラがデジタルモデルへ移行するにつれ、大規模なセキュリティ事案は私たち全員に壊滅的な結果をもたらしかねません。また、サイバーセキュリティの事案は政治的な国境を意識しないことも忘れてはなりません。インフラや経済システムが停止すれば、誰もが被害を受けます。
世界経済フォーラムのような機関は、国際的な影響を伴う課題の解決に向けて、人々、組織、政府を結集させる重要な役割を果たしており、世界的なサイバー犯罪の脅威に対するグローバルな対応を講じるための共同の取り組みは、さらに大きなものでなければなりません。私たちは今、サイバーセキュリティ人材不足の拡大という課題の解決に向けて、知的資源と財源を投入するコンセンサスと運動を生み出すために行動を起こす必要があります。もはや待つ余裕はありません。




