盗まれた個人データの売買は、ハッカーにとって大きなビジネスです。ダークウェブのどこかでは、あなたのメールアドレスと数個のパスワードが販売されている可能性が高いでしょう(古いものであることを願います)。サイバー犯罪者は、この情報を大量に購入し、現金、航空会社のマイル、あるいは高級チーズのような商品など、価値のあるものを手に入れられるウェブサイトへのログインを試みます。そう、チーズです。
サイバーセキュリティ企業Shape Securityの報告書によると、オンライン小売業者がこれらの攻撃の最大の被害を受けています。サイバーセキュリティ企業Shape Securityの報告書。ハッカーは、盗まれたデータを使い、「認証情報詰め込み(credential stuffing)」と呼ばれる大量のログイン試行を行うプログラムを利用します。近年では、電子商取引サイトのグローバルなログイン트래픽の90%以上がこれらの攻撃によるものです。航空業界と個人向け銀行業界も攻撃にさらされており、ログイン試行の約60%が犯罪者によるものです。
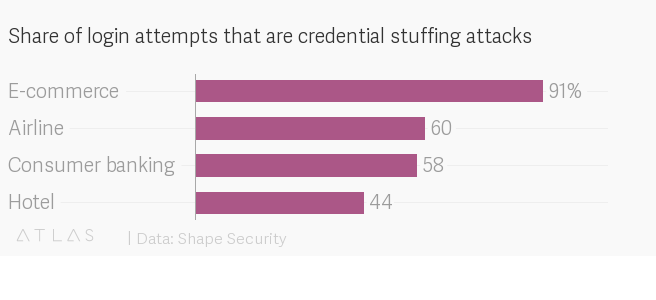
これらの攻撃は最大で3%の確率で成功しており、Shapeによると、企業にとってのコストはすぐに膨らみます。この種の詐欺により、電子商取引分野は年間約60億ドルの損失を被っており、個人向け銀行業界は年間約17億ドルを失っています。ホテル業界や航空業界も主要な標的であり、ロイヤルティポイントの窃取は現実に起きています。両業界は合わせて毎年7億ドルの損失を被っています。
「小さなモンスター」を標的に
「犯罪者は、データ侵害から得たユーザー名とパスワードを収集し、考えられるあらゆるウェブサイトやモバイルアプリで試しています」と、Shapeは報告書で述べています。カリフォルニア州マウンテンビューに拠点を置くこの企業は、認証情報詰め込みを監視しているアカウントは16億件に上るとしています。設立7年のこの企業の共同創業者は、米国防総省の顧問を務め、防衛請負企業のレイセオンに勤務していました。
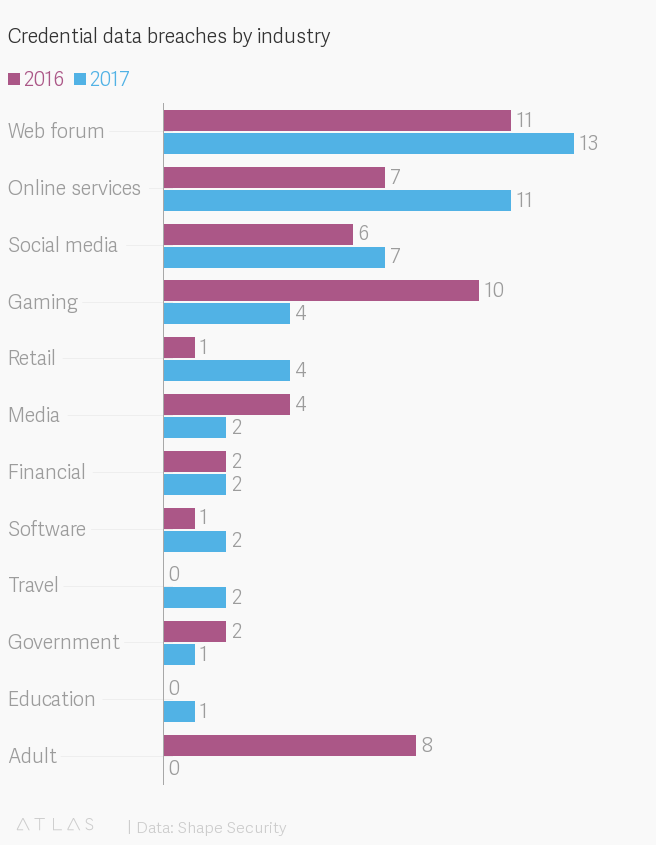
この過程は、ハッカーがデータベースに侵入し、ログイン情報を盗むことから始まります。最もよく知られた「データ流出」の例としては、エキファックスやヤフーの事例がありますが、これらは比較的頻繁に発生しており、Shapeによると、昨年は51件の侵害が報告され、23億件の認証情報が漏えいしています。ハッカーは、ウェブフォーラムを頻繁に標的にしています。レディー・ガガの「リトル・モンスター」ファンサイトでは昨年侵害が発生し、誕生日、パスワード、メールアドレスの情報を含む約100万件のアカウントに影響が及んだと報じられています。
一方、アダルト系およびポルノサイトでは、昨年のデータ侵害は一切報告されていません。これらのサイトがハッカーを首尾よく阻止したのか、それとも単にデータが侵害された可能性にまだ気づいていない(あるいは報告していない)のかを判断するには、しばらく時間がかかるでしょう。AdultFriendFinder.comのデータベースは、2016年に最大規模の認証情報の悪用事例の一つでした。
ハッカーの侵入について耳にする頃には、すでに手遅れであることが多いです。認証情報が盗まれてから侵入が発覚するまで、平均で15か月かかります。これは、犯罪者が何千件もの認証情報詰め込み攻撃に、何も知らない人々のデータを使うのに十分すぎる時間です。
高級チェダーチーズ
犯罪者は、保護が脆弱な場所から個人データを盗み、その後、より価値が高くより厳重に保護されたサイトやアプリでそのログインデータを利用します。銀行口座の乗っ取りは、盗まれたログイン情報を現金化する方法の一つであり、米国では、コミュニティバンクが他のどの業界グループよりもはるかに多く攻撃されています。Shapeのデータによると、この業界は1日に2億回以上攻撃されています。
盗んだデータを現金化するもう一つの方法は、ギフトカードから電子機器などの物理的商品まで、容易に転売できる商品を購入することです。驚くべきことに、1ポンドあたり200ドルする高級チーズWyke Farms社のチェダーチーズのような商品が、犯罪行為に利用されることがあります。Shapeによると、ハッカーは盗んだ認証情報を使ってオンライン食料品店のアカウントに侵入し、高額なチーズを購入した後、それをレストランに転売して現金を得ています。
航空会社のマイレージも標的となっています。Shapeは、これらのマイルやポイントは金融口座で使用されている高度なセキュリティによって保護されていないこと、そしてユーザーは自分のアカウントが侵害され、残高が抜き取られたことに気づくまでに時間がかかることが多いと指摘しています。
盗まれたマイレージは、これら特典の闇市場の誕生にもつながっています。犯罪者は、ホテルや航空会社から特典ポイントを購入する専門のブローカーに、それらを売却します。マイルがブローカーのアカウントに移されると、サイバー犯罪者は通常PayPalを通じて支払いを受けるとShapeは述べています。その後、マイレージブローカーはそのポイントをオンライン旅行代理店に売却し、代理店はそれを利用してビジネスクラスやファーストクラスの航空券を割引価格で販売しています。割引されたオンライン特典の中には、まさに「うまい話には裏がある」ものも存在します。
パスワードを変更する
サイバー犯罪者はますます高度化しており、成功した手法やツールをダークウェブ上の他のハッカーと共有しています。しかし、すべてが失われたわけではありません。Shapeによると、報告された認証情報の侵害件数は昨年51件とほぼ横ばいで、2016年の52件と比べて大きな変化はありませんでした。データ流出の規模も縮小しています。これは、脅威が高まる一方で、サイバーセキュリティが向上していることを示唆しています。その間も、消費者はパスワードを変更することで、これらの攻撃を最小限に抑える役割を果たすことができます。




