• サイバーレジリエンスは、デジタルセキュリティに対する脅威の高まりに立ち向かううえでの基本原則です。
• サイバー危機への備えは、組織の規模の大小を問わず、より広範なサイバーレジリエンスの重要な一部です。
• 人材は、サイバー危機への備えにおける5つの「T」の中で最も重要なものです。
絶え間ない変化、課題、混乱が続く世界において、個人経営の零細企業から中規模の非政府組織(NGO)、政府機関、世界的な多国籍企業に至るまで、あらゆる組織が、いつでも展開できる具体的なサイバー危機対応計画を備えていることが極めて重要です。大規模なサイバー事案が発生する前にサイバーレジリエンスのこの側面を整えていなければ、あらゆる組織とその指導者にとって、深刻かつ実質的な、場合によっては致命的な財務上および評判上の打撃となりえます。こうしたリスクは、複数のサイバー危機とパンデミックが重なる現在の時代において、特に当てはまるようになっています。複数のサイバー危機とパンデミックが重なる時代においては、なおさらです。
世界経済フォーラムの最近の記事で示されているように、サイバーレジリエンスの高い組織を構築するための8つの不可欠な要素があり、以下の図で図示・要約されています。
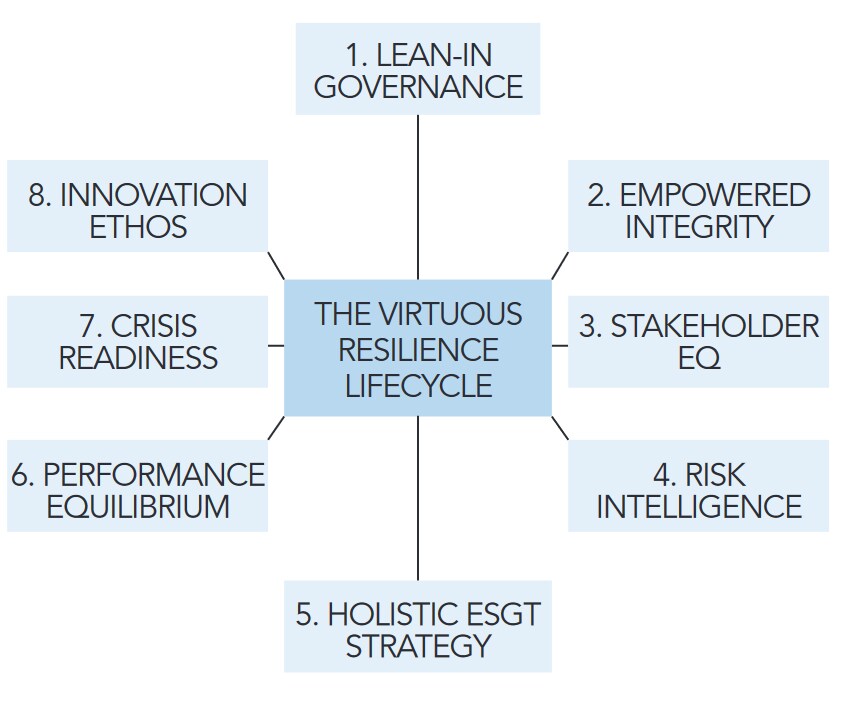
本稿では、これらの要素の一つである危機対応力(クライシス・レディネス)について、サイバーリスクとセキュリティ管理の観点から、その実務的な詳細を掘り下げます。効果的なサイバー危機対応力を構築するための5つの重要な側面を提示します。その包括的な目的は、組織のサイバーレジリエンスを構築し、維持し、継続的に改善することにあります。
5つの「T」による危機対応力の概要を示す前に、「組織のサイバーレジリエンス」の意味を明確にしておきましょう。以下は、このテーマに関する2020年のSwiss Re/GEC Risk Advisory白書による定義です。2020年Swiss Re/GEC Risk Advisory白書における定義:
サイバーレジリエンスとは、悪意のあるサイバー事象にもかかわらず、組織が意図したビジネス成果を持続的に維持、構築、提供する能力です。サイバーレジリエンスを達成し維持するための組織的な取り組みは、組織全体(すなわちサプライチェーンを含む)を対象として包括的かつ組織に合わせたものでなければなりません。それには、リスク、危機、事業継続、教育の各プログラムと効果的に統合された、正式で適切に資源が配分された情報セキュリティのプログラム、チーム、ガバナンスが含まれる必要があります。
Maya Bundt & Andrea Bonime-Blanc, GEC Risk Advisory
したがって、資源、ガバナンス、および組織内の他のプログラム(リスク、事業継続、教育など)との相互統合に加えて、効果的なサイバー危機への備えは、サイバーレジリエンスを構築し維持するうえで不可欠な要素です。
組織のサイバー危機対応力に関する5つの「T」
組織のサイバー危機対応力を構築するための詳細と手法は、多くの要因(規模、地域、業種、成熟度、多角化、人的資本、目的、複雑性、製品、サービスなど)に左右されますが、あらゆる組織が、自組織とその目的およびポートフォリオに合わせて講じるべき明確な行動分野があります。サイバー危機対応力の5つの「T」は次のとおりです。
1. 人材と計画
サイバーレジリエンス(特にサイバー危機への備え)における最も本質的な要素は、適切な人材が仮想または実際の会議テーブルを囲み、実際のサイバー危機に備えて訓練を行い、危機が発生した際に対応できるよう準備しておくことです。
適切に構成された危機管理チームと計画には、次のものが含まれます。
組織の最上層の人物を含む特定の個人。取締役会またはその他の監督機関との連絡役を含む。
危機管理チームのリーダーと、バックアップのリーダー、ならびに中核メンバーの代理人
チームの定期的な会合(正式メンバーと代理人)を開催し、情報を照合し、見直し、更新し、手順を改訂し、シナリオ演習に取り組むこと
どれほど単純であっても、危機の「誰が、何を、いつ、なぜ、どのように」に関する詳細を含む、カスタマイズされた危機管理計画
組織のデジタルおよび技術的な基盤、ならびに情報セキュリティおよび事業継続システムについて知識と把握を有する、最高情報セキュリティ責任者(CISO)などの、主要で上級の役割を担うチームメンバー
2. 技術と情報セキュリティのガバナンス
組織は、全体的な技術および情報セキュリティ(インフォセック)のガバナンス手法を定めておくことが極めて重要です。言い換えれば、組織がそのデジタル領域にあるあらゆる事項をどのように決定し、保護し、管理するかについて、混乱を避けるための一貫した方法が必要です。
これには、全体的な考え方を組織の最上層(取締役会と経営陣を含む)で定め、点と点を結びつけることが含まれます。組織の最上層(取締役会と経営陣を含む)が、包括的なデータ、インフォセック、サイバーセキュリティのガバナンスにどのように対処するかについて、また危機管理を次の事項と結びつけることについて、考え方を定める必要があります。
ITシステムの支援
人事および出張に関する手順
データの保護と回復
会計および財務システム
法的および規制上の問題、要件、影響
施設管理
3. 研修と情報共有
組織は、規模にかかわらず、システムの検証と、職員および第三者に対する「すべきこと・すべきでないこと」の指導を含む、何らかの形のサイバー衛生教育計画を整えておく必要があります。これは極めて重要であり、常に継続して行う必要があります。
研修と備えは、最上層(取締役会は、組織のサイバーレジリエンスについて定期的に情報提供を受け、研修を受けるべきです)から最新の採用者に至るまで、また、すべての分野、機能、業務、下位組織、および遠隔地の拠点にまで及ぶ必要があります。さらに、サイバー脅威の大部分は第三者を通じて組織の領域に侵入するため、危機の防止を目的としたサイバー衛生研修と情報共有は、組織のサプライチェーン・エコシステムにも及ぶべきです。
4. 技術ツール
サイバー危機計画の人材、ガバナンス、研修、情報共有の各要素が形になるにつれて、チームと計画が、組織全体に導入されている必要な技術ツールおよび望ましい技術ツールのすべてについて、適切な把握と対応関係を持つことが極めて重要です。これは、大規模なサイバー危機に備える段階と、危機後の事業継続を維持する目的の両方に当てはまります。
整備すべきセキュリティツールを検討する際には、考慮すべき3つの主要な概念があります。すなわち、可視性、シンプルさ、自動化です。
可視性。 諺にあるように、「見えないものは守れない」。
組織は、自らのサイバー環境を常時監視し、俯瞰的な視点から、発生した特定の事象の詳細へと迅速に移行できることが極めて重要です。
シンプルさ。 現在は、熟練したセキュリティ人材の需要が非常に高い厳しい時代であり、特に深刻なサイバー侵害の際には、初級の人材が、より経験豊富なアナリストのレベルで業務を遂行できるようなツールを使用する必要があります。
自動化。 効果的なインシデント対応計画を持つうえで極めて重要です。多数のセキュリティツールが普及している中で、アナリストがかつてないほど多くのアラートに圧倒されているのも無理はありません。手作業や反復的な作業は、効果的な自動化プログラムによって容易に完了させ、インフォセック担当者が実際の脅威と、先回りした脅威の探索に集中できるようにすべきです。
5. 三角測量と継続的改善
最後に、すべての組織のサイバー危機対応のアプローチの一部として、問題(特定、軽減、解決)を三角測量的に把握するために役立つ、システム全体にわたる重要な慣行と方針が必要です。理想的には問題が発生する前に、しかし事後にも対処できるよう、次のものが含まれます。
サイバーリスクの課題をシームレスに組み込んだ、強靭で柔軟な全社的リスク管理プログラム
同様に強靭な監査・評価体制(内部と外部の専門家の両方を含む)。情報セキュリティおよび関連する懸念、ギャップ、問題を、それが大きくなりすぎる前に導入、把握、解釈できる体制であること
組織に組み込まれた、計画的かつ具体的な継続的改善の仕組み。過去の失敗から得られた教訓を深く分析し、組織のリスクおよびセキュリティ上の状況に改善を取り入れるために活用すること
世界経済フォーラムはサイバーセキュリティに関して何を行っているか
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。相互接続が進むデジタル社会において、理解と信頼の構築に注力しています。
セクターを越えた協働と知見の共有を可能にすることで、センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組むことを支援します。
企業、NGO、政府機関、その他の種類の組織は、計画的なサイバー危機対応の体制を構築するこの体系的なアプローチから大きな恩恵を受けると、私たちは考えています。こうして、内部チームとその外部専門家、情報セキュリティのガバナンス、そして持続可能なサイバーレジリエンスを構築するために導入された技術ツールによる調整され継ぎ目のないアプローチにより、サイバー攻撃の最悪の影響を軽減し、場合によっては未然に阻止することも可能になります。




