• サイバー攻撃は高度化し、規模も拡大し続けている。
• コロナウイルスのパンデミックによりサイバー犯罪者の攻撃対象領域が拡大し、サイバー・パンデミックにつながる可能性が生じている。
• 医療は、とりわけ大きなリスクにさらされている業界の一つだ。
2020年初頭の「新年の予測」を振り返っても、前例のない世界的パンデミックによって生活が多くの面で停止し、新たな日常が始まるという記述はどこにも見当たらない。
しかし、それは現実に起きた。そして新たな日常とともに、「あらゆるものが新しく」なった。
クラウドサーバーの急速な増加、ネットワークに接続するスマートフォンの普及、そしてリモートワークへの移行を受け、組織は、どこからリモート接続しても常に安全を確保できるよう、セキュリティ対策を迅速に適応させなければならなかった。これが新たなセキュリティ境界となった。
新たな状況は、高度な第5世代サイバー攻撃の急増を招いた。組織がリモートワークと、それに伴うあらゆるデジタル面に対応するなか、サイバー犯罪者は世界的危機に乗じて、大規模なサイバー攻撃を次々と仕掛けた。
「兵器級」ハッキングの時代
サイバー攻撃は新たな高度化の段階に達し、国際的なスパイ活動から個人情報の大規模な侵害、インターネットの広範囲な混乱まで、多岐にわたっている。
高度な「兵器級」ハッキングツールが流出し、攻撃者は広大な地域にまたがる多数の企業や組織を迅速に感染させられるようになった。大規模なマルチベクトル型のメガ攻撃により、統合された一元的なセキュリティ体制の必要性が高まっている。
多くの企業は今も第2世代または第3世代のセキュリティにとどまり、ウイルス、アプリケーション攻撃、ペイロードの配信を防ぐだけだ。ネットワーク、仮想化データセンター、クラウド環境、モバイル端末はいずれも無防備な状態にある。サイバーセキュアな組織を実現するには、企業は第5世代のセキュリティへ進化しなければならない。すなわち、企業のITインフラ全体への攻撃を一貫して防ぐ高度な脅威防御である。
SolarWindsのサプライチェーン攻撃
2020年にはこれ以上悪いニュースもサイバー犯罪の進化もないと思っていた矢先、SolarWindsのインシデントが発生し、瞬く間にその年で最も重大な攻撃と位置づけられた。サイバー・パンデミックの明確な特徴を持つ高度なマルチベクトル攻撃で、悪意ある活動が組織内に数秒で広がった。これは第5世代サイバー攻撃の現れだった。
数日後、Microsoft、FireEye、SolarWinds、そして米国政府がいずれも、認めたことで、インシデントの全容が明らかになってきた。一般的なIT管理ソフトウェアであるSolarWindsへのハッキングを通じて、各社・組織は攻撃を受けていた。さらなる調査で、攻撃者がSolarWindsシステムのコンポーネントにSunburstと呼ばれるバックドアを追加し、それが自動ソフトウェア更新を通じて顧客に配布されていたことが判明した。これにより複数の著名な組織へのリモートアクセスが可能となり、これまでに確認されたなかで最も成功したサプライチェーン攻撃の一つとなった。
SolarWindsのサプライチェーン攻撃には、進化し続けるサイバー環境において前例のない点がいくつもある。影響範囲は際立って広く、Fortune 500企業の大半を含む、推定18,000社のSolarWinds顧客が被害を受けた。
COVIDがサイバー・パンデミックを引き起こす
COVID-19により、組織は既存の事業計画や戦略計画をいったん脇に置き、従業員が大規模に安全なリモート接続を利用できるよう、迅速に方針を転換せざるを得なかった。ハッカーがパンデミックによる混乱に乗じようとするなか、セキュリティチームは新たに導入したクラウド環境への脅威の高まりにも対処しなければならなかった。セキュリティ専門家の71%が、ロックダウン開始以降、サイバー脅威が増加したと報告している。
2021年もCOVID-19が引き続きニュースの中心となるなか、ワクチン開発や各国の新たな規制に関するニュースは、2020年と同様に、フィッシングキャンペーンに利用され続けるだろう。ワクチンを開発した製薬会社も、状況に乗じようとする犯罪者や国家主体による悪意ある攻撃の標的になり続けるだろう。
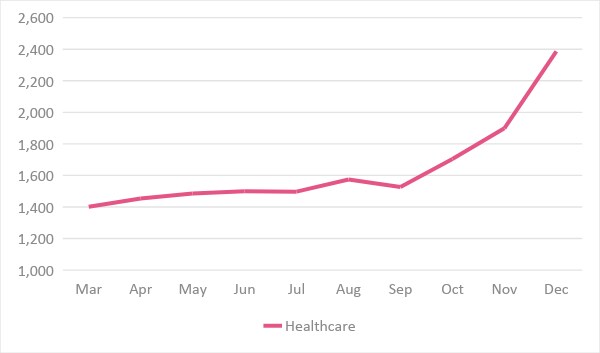
Check Pointの最新調査は示している。現在、米国で最も攻撃の標的となっている業界は医療で、攻撃件数は9月と比べて71%増加した。以下のグラフは、医療分野への攻撃が世界全体の増加を上回って急増していることを示す。11月以降、この分野の攻撃件数は45%超増加し、同じ期間の世界全体の増加率(22%)の2倍となった。
リモート接続の脆弱性
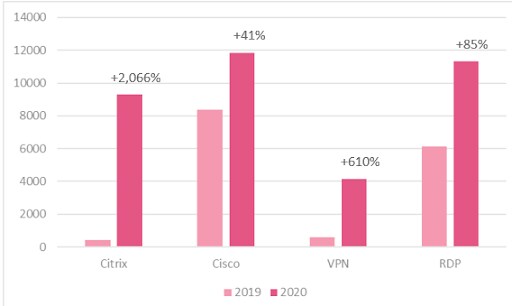
コロナウイルスが世界中に広がると、COVID-19パンデミックを受けて実施されたソーシャルディスタンス政策により、多くの企業で勤務場所がオフィスから従業員の自宅へと移った。ネットワーク管理者はリモートワークの要件に迅速に対応し、組織内にリモートアクセス用プラットフォームを導入しなければならなかった。残念ながら、こうした対応は設定ミスや脆弱な接続につながることが多く、攻撃者がその欠陥を悪用して企業情報にアクセスする余地を生んだ。
その結果、2020年前半には、増加が見られた。対象となったのは、RDP(Remote Desktop Protocol。リモート接続用のインターフェースを提供するためにMicrosoftが開発)やVPNなどのリモートアクセス技術に対する攻撃だ。次のグラフは、リモート接続製品の脆弱性を悪用する攻撃の増加を示している。
学校や大学では大規模にeラーニング・プラットフォームが利用されるようになった。そのため、この分野で8月に、週当たりのサイバー攻撃が30%増加したことも驚きではないだろう。新学期の開始を控えた時期のことだった。こうしたデジタル世界の「クラスのお騒がせ者」による攻撃は、今後1年間も遠隔学習を妨害し続けるだろう。パンデミックの拡大がピークに達するかどうかにかかわらず。
第5世代のソリューション
この新たな世界は、サイバーセキュリティの役割を再定義し、あらゆる組織が第5世代のセキュリティへ進める新たな機会をもたらす。指針となる原則を3つ紹介する。
1. リアルタイムの防御
私たちが学んだように、治療より予防接種のほうがはるかに効果的だ。サイバーセキュリティも同じである。攻撃が侵入する前にリアルタイムで防ぐことで、組織は次のサイバー・パンデミックに対して、より有利な立場で防御できる。
2. 統合と可視性
攻撃領域ごとに個別のソリューションを適用すると、セキュリティの隙間、断片化した可視性、複雑な管理、拡張の選択肢の制約が生じる可能性が高い。セキュリティアーキテクチャを統合すれば、高度なサイバー攻撃の防止に必要なセキュリティ効果を確保できる。一元的な管理とリスクの可視化が、セキュリティ態勢を補完する。
サイバー・パンデミックを防ぐため、フォーラムは何をしているのか?
3. 脅威インテリジェンスを最新の状態に保つ
ゼロデイ攻撃を防ぐには、まず、最新の攻撃ベクトルやハッキング手法に関する最新情報を提供する、精度の高いリアルタイムの脅威インテリジェンスが必要だ。脅威インテリジェンスは、クラウド、モバイル、ネットワーク、エンドポイント、IoTを含む、すべての攻撃対象領域を網羅しなければならない。




