今日の人々は、スマートフォン、スマートスピーカーその他のガジェットへの依存をますます深めています。多くの人は、数時間もコンピューターを使わずに過ごすことは想像できず、中には勤務時間のほとんどを画面の前で過ごす人もいます。このテクノロジー中心の文化への移行により、人々はサイバー攻撃のリスクに一段と晒されるようになっています。
しかし研究者たちは、こうした攻撃の可能性を下げる方法の研究に熱心に取り組んでおり、そのための未来的な方法も考案しています。ここでは、その例を5つご紹介します。
1. 攻撃を先回りして防ぐ最先端のコンピューターチップ
現時点で攻撃から身を守る一般的な方法は、ソフトウェアのパッチを作成し、必要に応じてユーザーのコンピューターにインストールすることです。同様に、ウイルス対策ソフトやマルウェアスキャナーは不審なファイルを検出し、ハードドライブ上の専用フォルダーに隔離します。
しかし、ミシガン大学の研究者たちは、より優れた方法を考案したと考えています。それは、自らのデータやコードを暗号化して並べ替えるコンピューターチップです。毎秒20回。そのため、ハッカーがコンピューターに侵入したとしても、脆弱性を悪用するために必要な情報は、ミリ秒単位で消滅します。
研究チームはこのチップを搭載したプロトタイプのプロセッサーを用いて、この微小な部品が、ハッカーが実行する最も一般的で危険な攻撃の一つである、あらゆる種類の制御フローハイジャックを確実に防ぐことを実証しました。
このチップがデータを撹拌する頻度は「チャーン」と呼ばれ、その速度は調整可能です。50ミリ秒ごとのチャーン頻度を選択した場合、プロセッサーの性能低下はわずか約1%にとどまりましたが、このチャーンは、電子的なハッキングツールが行うものよりも数千倍速いものです。
2. ネットワーク活動を圧縮し、アナリストに必要な情報をより多く提供する
サイバー攻撃と戦う新たな方法を考案する際、速度は極めて重要な指標です。その理由の一つは、データ侵害に伴う多額の損失にあります。
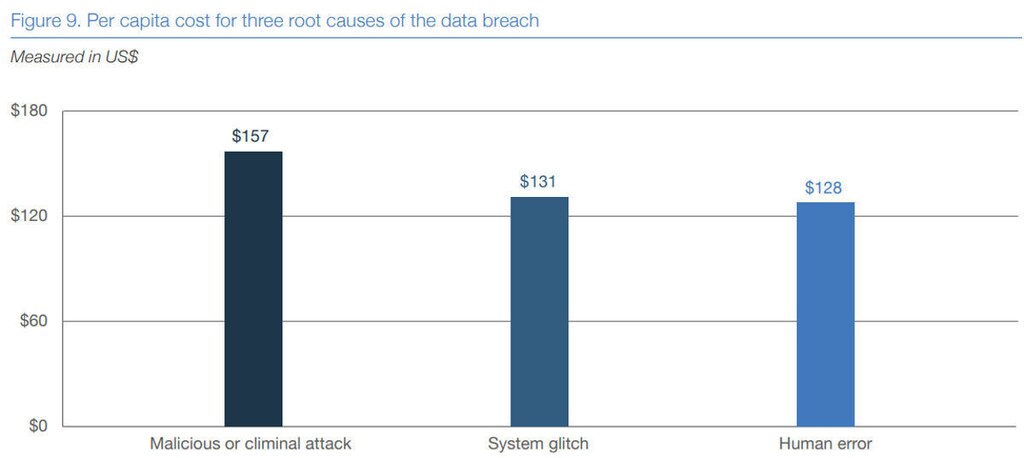
調査によると、悪意ある攻撃や犯罪行為によるデータ侵害が最もコストがかかり、ユーザー1人当たり157ドルの損失を生じさせています。そのため、攻撃が発見されずに放置される期間が長いほど、被害はより高額になります。
米陸軍のために働く研究者たちは、有害なネットワーク活動を、従来の技術で可能だったよりも早く検知できる方法を見出したと考えています。例えば、分散型ネットワーク侵入検知では、少数の専門アナリストが複数のネットワークを同時に監視する作業を担います。保護対象システム上のセンサーがデータを分析サーバーに送信しますが、これは帯域幅を大量に消費するプロセスです。
多くのシステムは、ネットワークトラフィックの要約のみを送信することで、使用する帯域幅を最小限に抑えています。しかしそれは、アナリストが断片的な情報しか見られないことを意味し、誤検知の調査に多くの時間を費やしたり、実際の攻撃を見抜くために必要な文脈上の十分な詳細が得られなかったりすることがよくあります。
研究者たちは、悪意あるネットワーク活動は初期段階から現れるという仮説を立てました。そして、事前に定めた回数が発生すると、ネットワーク送信を停止するツールを開発しました。調査の次の段階では、サイバーセキュリティアラートの1%以下しか犠牲にせずに、トラフィック分析を元の量の10%未満に圧縮することが含まれています。
3. ブロックチェーン技術によるクラウドのサイバーセキュリティの強化
企業のニーズに応えるため、クラウド技術により一層依存することが合理的だと判断する企業が増えています。2017年の調査によると、回答者1,000人のうち95%がクラウドを利用していると回答しました。クラウド技術は企業レベルの要件に応えるものですが、サイバーセキュリティ上のリスクがないわけではありません。
EquifaxやUberのような企業での大規模なデータ侵害により、企業のリーダーは、不十分なサイバーセキュリティに伴う潜在的な結果をより強く認識するようになりました。それでも、多くの企業はいまだ備えができていません。2017年の調査では、数千社の国際的な企業を対象に調査が行われ、そのサイバーセキュリティの準備レベルは、初級、中級、上級に分類されました。
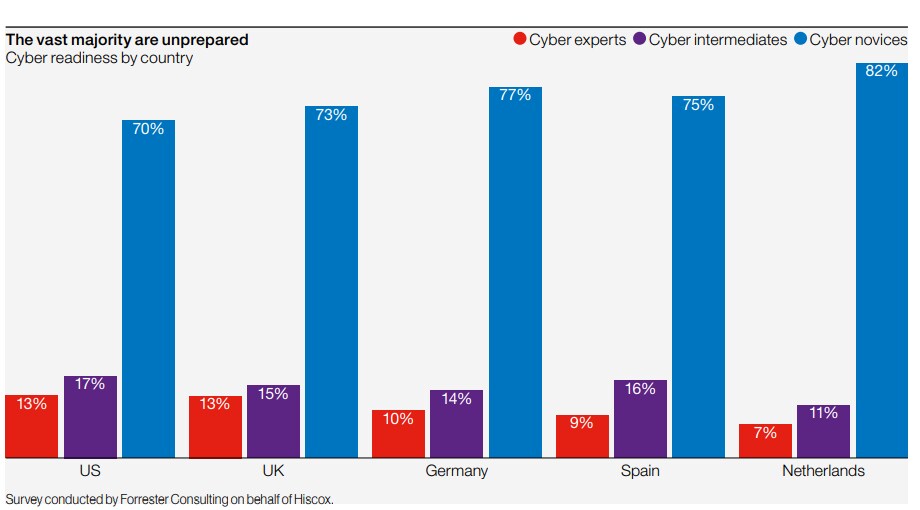
いずれのケースでも、少なくとも70%の企業が初級に分類されました。企業の間でクラウドの人気が高まっている一方で、多くの企業がサイバーセキュリティへの備えを欠いていることから、クラウドを安全に保つための具体的な方法を模索する人もいます。ブロックチェーンは、ビジネスインテリジェンス情報などの貴重な情報をサイバー犯罪者から守るための実行可能な選択肢の一つとなり得ます。
ほとんどの人は、暗号資産と結び付けられたブロックチェーン技術を知っています。情報は検証され、デジタル台帳に恒久的に記録されます。そのため、特に全関係者に可視性と透明性が与えられることから、内容を改ざんすることは困難です。
専門家は、ブロックチェーンによってクラウドをより安全にすることは、すぐに実現できるものではないと主張しています。また、ブロックチェーンはクラウドセキュリティの唯一の解決策ではありませんが、研究者たちは、進歩を後押しする一助となり得ると考えています。
4. サイバーセキュリティの精度を高める人間と機械の技術
今日のサイバーセキュリティ検知技術の多くは、異常を特定することができます。通常の傾向から逸脱した活動を検知すると、システムが人間の技術者に通知し、詳しく調べるよう促します。MITの研究チームは、機械学習による人工知能(AI)と人間の直感を組み合わせることで、サイバーセキュリティを前進させられないかと考えました。通常、機械学習を用いるプラットフォームは、人間の入力がなくとも時間とともに賢くなります。
MITの研究者たちは、人間の知識と高性能なコンピューターを組み合わせたAI2と呼ばれるプラットフォームを開発し、36億件のデータで検証しました。その結果、このシステムはサイバーセキュリティ事象を85%の精度で予測し、これは従来のベンチマークの約3倍の性能でした。さらに、AI2は誤検知を5分の1に削減しました。
この技術は、教師なし学習のプロセスを通じてデータを精査し、クラスターにグループ分けすることで機能します。目標は、この技術が、どの異常な事象がサイバー攻撃である可能性が高いかを判断することです。しかし、システムはそこで終わりません。次に、クラスター化されたデータを人間のアナリストに提供します。その後、人々は自らの知識と経験を活かして、アルゴリズムの結果を確認します。
人間は、どの事象が実際の攻撃であるかを検証し、そのフィードバックを次のデータセット向けのより優れたモデルの作成に活用します。さらに、既存のモデルは更新されたデータから、数時間以内に改善され得ます。そのため、科学者が古くなったアルゴリズムに長期間依存してしまうリスクは、低いか、ほぼ存在しません。
5. 初の多主体型の検知・対応プラットフォーム
サイバーセキュリティにおける課題の一つは、リスクが複数の発生源から生じ得ることです。例えば、人が気づかずにマルウェアに感染した添付ファイルをダウンロードしてしまうことがあります。あるいは、敵対者が検出された欠陥に狙いを定めて、ネットワーク全体を攻撃することもあります。そのため、実践的なサイバーセキュリティの手法の一つは、多様な種類の脅威を探し出し、可能な限りそれら全てに対して防御することです。
上記の4つの例はいずれも、開発段階にある技術に関するものであり、これは such research の成果の一端を示すものです。Mistnetという企業は最近、CyberMistという製品を発表しました。最初の多主体型の検知・対応プラットフォームとして宣伝されているこのツールは、脅威のリアルタイムの防止を提供するとともに、ユーザー、ネットワーク、ホストに関連する可視性をもたらします。
このツールはエッジコンピューティングとAI分析を組み合わせ、1時間以内に脅威を発見します。製品のホームページで継続的に更新される指標によると、CyberMistは過去30日間で誤検知を99%削減したとされています。
サイバーセキュリティ分野で起きている刺激的な動き
サイバー攻撃が自分たちにどのような影響を及ぼし得るかを考えると、多くの人は不安を覚えますが、サイバーセキュリティの専門家が、そうした事象を減らしたり、なくしたりするための有望な方法を模索していることは、希望を感じさせるものです。
サイバーセキュリティの研究者は、脅威を遠ざけることがいかに重要かを理解しており、あらゆる選択肢を検討することを恐れていません。技術が進歩するにつれ、より高度な技術応用をサイバーセキュリティ分野にもたらしたいと考える人々のための選択肢も広がるべきです。




