合併・買収(M&A)は、価値創出を目的として広く採用されている経営戦略である。M&Aの動機はさまざまで、事業の拡大、規模の経済によるコスト優位性の実現、新技術の獲得などが挙げられる。しかし、こうした成長を実現するのは容易ではない。M&Aは困難な変革であり、取引の完了前、実行中、完了後のあらゆる段階で、慎重な検討と実行が求められる。
急速なデジタル化が進む今日の環境において、企業取引の実現可能性を評価する際に考慮するリスクを見直し、サイバーリスクを優先課題とする必要がある。テクノロジー企業から病院、大学まで、ほぼすべての組織が、データ侵害や組織の情報システムへの不正アクセスの可能性を含む重大なサイバーリスクに直面している。サイバー事象がM&Aに及ぼし得る影響は、広く報じられてきた。たとえば、2017年にヤフーがデータ侵害を公表した結果、ベライゾンによる買収時、同社の売却価格は3億5,000万ドル引き下げられた。
同様に、スターウッドはマリオットとの取引が発表された数日後に、セキュリティ侵害を公表した。この結果、マリオットの株価は5.6%下落し、同社は現在、2億ドルの罰金を科される可能性に直面している。こうした事例は、M&Aプロセス全体を通じてサイバーリスク管理に先手を打つべき理由を浮き彫りにしている。何よりも、十分に計画され適切に実行されたサイバーセキュリティ戦略は、事業上理にかなっており、M&Aを通じて企業が生み出そうとする価値を維持するために不可欠であることを明確に示している。
サイバーリスクを適切に管理するため、企業のリーダーはM&Aプロセスの各段階で次の措置を講じることができる。
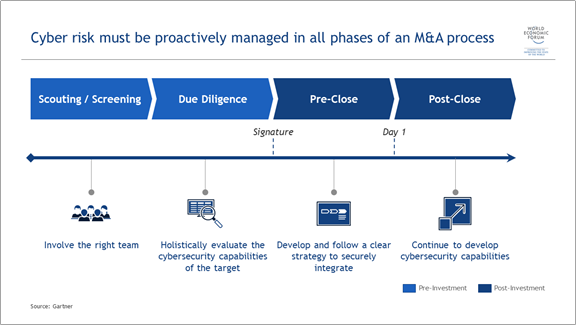
1. 適切なチームを関与させる
サイバーセキュリティの専門家は、M&Aプロセスで重要な役割を果たす。サイバーセキュリティのデューデリジェンスを実施する場合も、関係組織を安全に統合する場合も、企業のリーダーは適切な専門知識を確保すべきである。まず、M&Aプロセス全体を通じたサイバーセキュリティの取り組みを主導する担当役員を任命する。多くの場合、最高情報セキュリティ責任者(CISO)がその役割を担う。CISOの取り組みは、社内の専門家に加え、侵入テストやデータ監査などの詳細な評価を行う第三者によって補完されるべきである。たとえば、経営サービス企業のADPは、WorkMarketの買収を検討した際に、サイバーセキュリティ、リスク管理、金融犯罪の専門家で構成されるチームを配置し、さらにサイバーセキュリティ企業に独立評価を依頼して自社の取り組みを補完した。
さらに、サイバー専門家をM&Aプロセスの初期から関与させることが不可欠である。つまり、デューデリジェンスの開始時点からセキュリティチームに買収対象企業へのアクセスを認め、経営陣への聞き取りや、対象企業の技術、慣行、方針の調査を可能にする。早期に関与すれば、投資判断に影響したり、対象企業の評価額に大きく響いたりする可能性のある「危険信号」をセキュリティチームが特定できる。
2. 買収対象企業のサイバーセキュリティ能力を包括的に評価する
M&Aの買収対象企業のサイバーセキュリティ能力の評価は、もはやデューデリジェンスのプロセスから切り離せない。対象組織のサイバーリスク許容度を社内で評価すれば、組織が引き受けられるサイバーリスクの上限を測定でき、買収側組織のサイバーリスク許容限度との適合性を判断する材料になる。では、対象企業のサイバーセキュリティ評価には何を含めるべきだろうか。
サイバーセキュリティは単なる技術的課題ではないことを認識する必要がある。技術的能力の評価に加え、サイバーセキュリティが対象企業の人材、プロセス、テクノロジー全体に適切に組み込まれているかを包括的に評価すべきである。具体的には、対象企業のサイバーセキュリティ文化、従業員がサイバーセキュリティをどれほど重視しているか、整備されているセキュリティ方針とプロセスの堅牢性、関連するサイバー規制への準拠状況を評価する。聞き取り、データの提出要請、第三者監査などを通じて包括的な調査を行えば、対象企業がさらされているサイバーリスクの具体的な特徴を明らかにできる。さらに、合併または買収の対象企業が買収側組織に与える影響を測り、その結果を取引価格の判断に役立てられる。
3. 安全な統合に向けた明確な戦略を策定し、実行する
企業取引におけるサイバーセキュリティ上の考慮事項は、デューデリジェンスの終了後も続く。取引が成立したら、両組織の人員、文化、プロセス、システムを一つの組織に統合する必要がある。この全過程でサイバーセキュリティは極めて重要である。悪意あるサイバー攻撃者は、明確さやガバナンスの欠如、不十分なシステム導入、あるいは新しいシステムを安全に運用する方法を理解していない人員によって生じるセキュリティ上の脆弱性につけ込もうとすることが多い。
サイバーセキュリティを効果的に優先する統合戦略には、短期と長期の2段階を設けるべきである。「最初の100日計画」と呼ばれることの多い短期戦略では、アクセス管理などサイバーリスクの高い領域を優先し、ほぼリアルタイムでサイバーリスクを特定・評価できる監視プロセスを確立する。長期戦略では、これらに限らず、統合されたセキュリティ戦略とガバナンス、セキュリティに関する明確な管理上の役割と責任、従業員への継続的な研修を含む、より包括的な解決策の確立を目指すべきである。
「サイバーセキュリティを適切に考慮しない合併後統合(PMI)の取り組みは、いずれ大惨事を招く」と、ボストン コンサルティング グループでシニアパートナー兼サイバーセキュリティ部門責任者を務めるウォルター・ボーマイヤー氏は述べる。「企業のリーダーは、両組織の人材、プロセス、テクノロジーを安全に統合するため、機動的な統合計画を策定し、実行する必要がある。そうしなければ、取引で意図した価値を実現できないリスクがある。」
4. サイバーセキュリティ能力の向上を続ける
サイバーリスクの管理は継続的な責務である。テクノロジーが急速に進化するにつれて、サイバー脅威と脆弱性も絶えず変化する。そのため企業のリーダーは、変化する脅威の状況に対応できるよう、サイバーセキュリティ戦略を定期的に監視、評価し、調整しなければならない。具体的には、サイバー脅威を特定する技術的能力の向上、インシデント対応計画や事業継続・災害復旧計画の定期的なテスト、従業員の能力を高める研修の提供、業界パートナーとのベストプラクティスの共有などが考えられる。何よりも、企業のリーダーにはセキュリティを重視する文化を育む戦略を描く責任がある。




