十分なサイバーレジリエンスを備えた組織とそうでない組織の間の格差が広がっています。
「サイバー空間における公平性の推進」は、11月に開催された世界経済フォーラム年次総会のサイバーセキュリティ会合のテーマであり、新たな白書2件の発表と時を同じくしました。
サイバーレジリエンスの構築から国際協力の強化まで、サイバー空間における公平性を前進させる4つの方法をご紹介します。
サイバーレジリエンスを備えた組織とそうでない組織の間の格差は拡大しています。世界経済フォーラムのGlobal Cybersecurity Outlook 2024 では、最低限実行可能なサイバーレジリエンスを維持している組織の数が30%減少したことが明らかになりました。
十分なサイバーレジリエンスを備えていない組織の数が最も多いのはラテンアメリカとアフリカであり、最も少ないのは北米と欧州です。しかし、この拡大するテクノロジーの格差に伴うリスクは、エコシステム全体に脅威をもたらし、すでに脆弱な立場にある組織にさらに大きな影響を及ぼしています。
この格差の解消に向けた取り組みは、フォーラムのサイバーセキュリティ年次総会における主要な討議テーマでした。同総会では、ジュネーブ本部に、産業界、政府、国際機関、市民社会、学界から150名を超えるサイバーセキュリティのリーダーが集まりました。
サイバー空間における公平性を前進させる4つの方法をご紹介します。
1. サイバーレジリエンスを再定義する
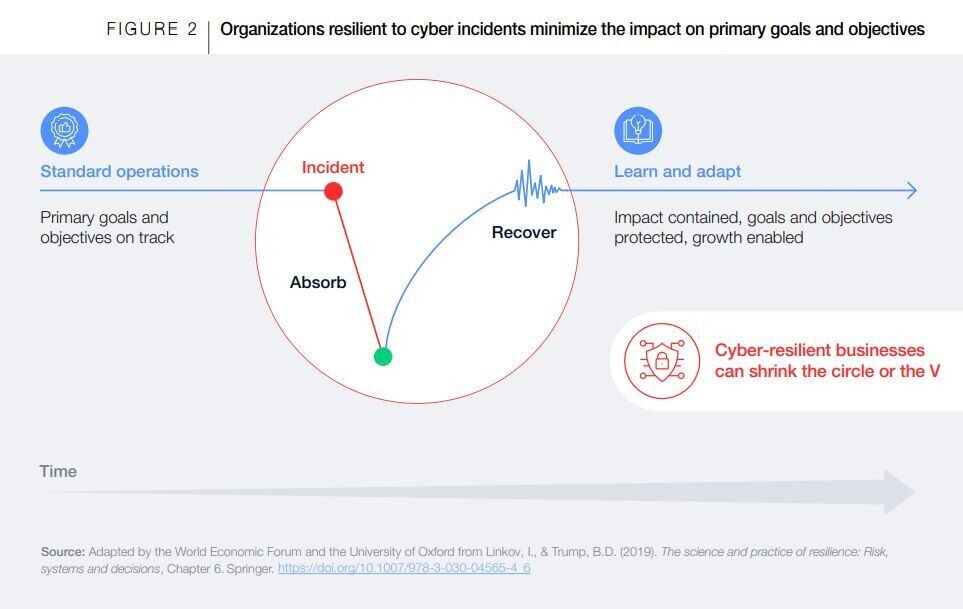
サイバーレジリエンスはビジネスレジリエンスであると言えます。これは、重大なサイバーインシデントが組織の主要な目標および目的に与える影響を最小限に抑える能力を測るものです。
新たかつ進化するサイバー脅威に対処し、サイバーレジリエンスを達成するには、設計段階からセキュリティを組み込む要素を含むリスクベースのアプローチに加え、エコシステム全体で基本的なサイバー衛生に取り組むことが求められます。
組織がサイバーレジリエンスを包括的に捉える必要があることについては、フォーラムが オックスフォード大学と共同で、年次サイバーセキュリティ会合と同時に発行した白書「Unpacking Cyber Resilience」で説明しています。
ソフトウェアサービスへの広範かつ深い依存により、サプライチェーンはこれまでになく複雑になっています。組織は、自社のソフトウェアの開発基盤となる依存関係について十分な可視性を維持することに困難を抱えており、そのためには強固なベンダー管理の実践と、堅牢なリスク評価の手法が必要です。
組織内およびエコシステム内で強固なサイバーレジリエンスの文化を確立するには、サイバーリスクを本質的なリスクと結びつけることが必要です。サイバーレジリエンスへの投資は、サイバーインシデントによる経済的コストを削減するとともに、組織の評判の向上にも寄与します。
信頼の構築は、インシデントのあらゆる段階で行われ、その数年前から始まっています。危機時には、あらゆるレベルのステークホルダーとの既存の関係が不可欠です。組織のレジリエンスを高めることを通じて信頼を築くことは、サイバーセキュリティインシデントを未然に防ぎ、対応していくうえで、組織にとっての戦略的優先事項であるべきです。
サイバーセキュリティは世界的な舞台で注目度を高めていますが、経済的な議論においては、まだ中心的な役割を担うには至っていません。この背景には、意思決定者がサイバー脅威と、それがビジネスにもたらす具体的な影響を結びつけることに困難を抱えていることがあります。
2. サイバーセキュリティの経済性を理解する
成長と繁栄はサイバーセキュリティと経済の安定に密接に関連しているため、サイバーセキュリティの経済性を理解することにもっと力を注ぐ必要があります。
年次総会に参加したサイバーリーダーたちは、体系的なサイバー不平等に対処するうえでのサイバーセキュリティの戦略的重要性を改めて強調しました。現在のサイバーセキュリティ環境は、サイバーレジリエンスの構築に対する投資が大幅に増加しているにもかかわらず、サイバー不平等が拡大していることが特徴です。サイバーセキュリティにおけるこうした格差の拡大は、エコシステム全体を脅かしています。
NGOや病院などの小規模な機関や分野は、サイバーセキュリティへの投資と専門知識が不十分であるため、特に脆弱です。さらに、中小企業(SME)への影響は特に深刻になりかねません。サイバー攻撃の被害に遭った中小企業の60%が6か月以内に廃業しているとの調査結果が、「サイバーレジリエンスに関する白書」で示されています。

規制措置により、組織に最低限のサイバーセキュリティ基準を満たすよう義務付け、サイバー脅威から保護するために必要なリソースを割り当てさせることができます。
何よりも、すべての組織に対する基礎的なサイバーセキュリティの確保が極めて重要です。これは、分野や組織の規模に応じた最低限のサイバーセキュリティ基準を確立し、施行することで実現できます。さらに、手頃な価格のソリューションによって支援し、保険の適用条件と結び付けることで、広範な導入を確実にすることができます。
フォーラムは、世界的なサイバーセキュリティの課題にどのように取り組んでいるのでしょうか。
サイバーセキュリティセンターは、リーダーが集まり、進化するサイバーリスクとそのシステム上の影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル世界において、理解と信頼を築くことに重点を置いています。
セクターを超えた協力と知見の共有を可能にすることで、同センターはパートナーのサイバーレジリエンス強化と、集団的な対応を必要とする課題への取り組みを支援しています。
3. サイバーの課題に関して協力する
世界的なセキュリティアーキテクチャを構築し、情報共有を強化するための積極的なリーダーシップが急務となっています。特に、攻撃の頻度、巧妙さ、複雑さが増している現在においてはなおさらです。
体系的なアプローチが必要であり、サイバー犯罪は国境を越えた非常に複雑な国際犯罪であるため、信頼できる情報共有が極めて重要です。国家情報の即時交換が必要とされる中、地域協力に対する新たなアプローチが求められています。
産業界の専門家と公共部門との間の成功したパートナーシップの「どのように」と「なぜ」について、次の白書で検証しています。Disrupting Cybercrime Networks: A Collaboration Framework(サイバー犯罪ネットワークの撲滅:協力の枠組み)、2024年2月にLockBitを停止させた作戦「Operation Cronos」などの事例研究も含まれています。
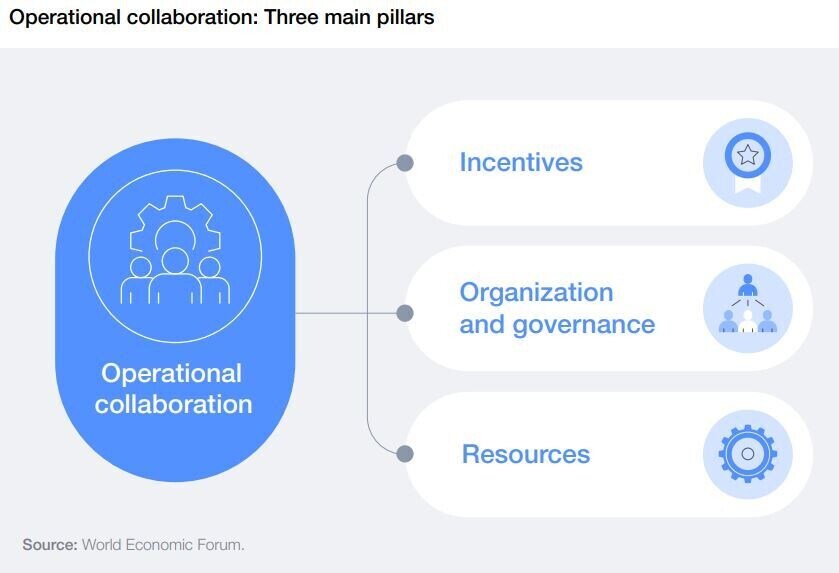
サイバー空間における主権は、各国政府の権限について異なる見解や解釈を生む論点です。各国の境界を尊重すると同時に、相互運用性を確保する必要があります。課題は、各国独自のサイバーセキュリティ政策とガバナンスモデルを尊重しつつ、協力と相互運用性を促進することにあります。
「我々対彼ら」という考え方を避け、協調的なアプローチを促進することが重要です。協力と共通の目標を重視することで、ステークホルダー間でより効果的な問題解決と相互理解を促進することができます。
サイバー分野の進化には、より多様で包摂的な人材が必要であり、学際的なスキルを備え、批判的思考と創造性をもって、複雑で新たな技術的脅威に対応できる人材が求められています。
4. 将来のサイバー脅威に備える
AIや量子コンピューティングといった技術革新が目前に迫る中、サイバー脅威の状況を急速に変えつつある未来に適応し、備える必要性が高まっています。これには、AIの進化のスピードとその分野横断的な課題への対応、異なる脅威アクター間の境界の曖昧化の理解、サイバーセキュリティ人材の不足への対処が含まれます。組織は、こうした進展の中で、慌てて対応するのではなく、戦略的に計画を立てなければなりません。
サイバーセキュリティにおけるAIの活用は動的であり、時間の経過とともに防御側と攻撃側のパワーバランスを変える可能性があります。現時点では、AIは迅速な脅威の検知と対応を可能にすることで、防御側に「ホームグラウンド」の優位性をもたらすかもしれません。しかし、攻撃者がAIを活用して、従来は人間の専門知識に依存していた高度な攻撃を自動化・実行する可能性があるため、この優位性は長続きしない可能性があります。進化するこのサイバー軍拡競争において優位を維持するために、防御側は戦略とツールを絶えず見直さなければなりません。
AIの導入に関する決定が、組織固有の運用状況の中で、リスクと利益のバランスについて慎重に分析されることを確実にすることが不可欠です。組織は、独自の運用上のニーズと目標に沿って、AI技術をどこで、いつ、どのように統合するかを考慮しながら、AIの導入に慎重に取り組まなければなりません。




